
ISO 21434-2021 中譯
cyue 機翻/整理。
[toc]
前言
ISO(國際標準化組織)是國家標準機構(ISO 成員機構)的全球聯盟。制定國際標準的工作通常通過 ISO 技術委員會進行。對已成立技術委員會的主題感興趣的每個成員機構都有權在該委員會中派出代表。與 ISO 聯絡的國際組織、政府和非政府組織也參與了這項工作。ISO 在電工標準化的所有問題上與國際電工委員會 (IEC) 密切合作。
SAE International 是一個由航空航天、汽車和商用車輛行業的 128,000 多名工程師和相關技術專家組成的全球協會。SAE International 的標準用於在全球範圍內推進移動工程。SAE 技術標準開發計劃是該組織對其服務於航空航天、汽車和商用車輛的移動行業的主要規定之一。這些作品由來自世界各地的 9,000 多名工程師和其他合格專業人員的志願工作授權、修訂和維護。SAE 主題專家在標準過程中充當個人,而不是其組織的代表。因此,SAE 標準代表了在透明、開放和協作過程中開發的最佳技術內容。
ISO/IEC 指令第 1 部分和 SAE 技術標準委員會政策中描述了用於開發本文檔的程序以及用於進一步維護的程序。尤其應注意不同類型的 ISO 文件所需的不同批準標準。本文檔是根據 ISO/IEC 指令第 2 部分的編輯規則起草的(參見www.iso.org/directives)。
提請注意本文件的某些元素可能是專利權的主題。ISO 和 SAE International 不負責識別任何或所有此類專利權。在文檔編寫過程中確定的任何專利權的詳細信息將在引言和/或收到的 ISO 專利聲明列表中(參見www.iso.org/patents)。
SAE 技術標準委員會規則規定:“發佈本文件是為了推進技術和工程科學的發展。本文檔的使用完全是自願的,其對任何特定用途的適用性和適用性,包括由此引起的任何專利侵權,均由用戶自行負責。”
本文件中使用的任何商品名稱是為方便用戶而提供的信息,並不構成背書。
有關標準的自願性質的解釋、與合格評定相關的 ISO 特定術語和表達的含義,以及有關 ISO 在技術性貿易壁壘 (TBT) 中遵守世界貿易組織 (WTO) 原則的信息,請參閱www.iso.org/iso/foreword.html。
本文件由技術委員會 ISO/TC 22、道路車輛、分委員會 SC 32、電氣和電子組件和一般系統方面以及 SAE TEVEES18A車輛網路安全系統工程委員會共同編寫。
ISO/SAE 21434 第一版取消並取代了 SAE J3061:2016[ 37 ]。
主要變化如下:
- 內容和結構的徹底重寫。
對本文檔的任何反饋或問題都應直接提交給用戶的國家標準機構。這些機構的完整列表可以在www.iso.org/members.html 找到。或者,要提供有關本文檔的反饋,請訪問
Road Vehicles - Cybersecurity Engineering ISO/SAE21434。
介紹
本文件的目的
本文檔解決了道路車輛電氣和電子 (E/E) 系統工程中的網路安全問題。通過確保適當考慮網路安全,本文檔旨在使 E/E 系統的工程能夠跟上最先進的技術和不斷發展的攻擊方法。
本文檔提供了與網路安全工程相關的詞匯、目標、要求和指南,作為整個供應鏈的共識基礎。這使組織能夠:
- 定義網路安全政策和流程;
- 管理網路安全風險;和
- 培養網路安全文化。
本文件可用於實施包括網路安全風險管理在內的網路安全管理體系。
本文件的組織
圖 1給出了文檔結構的概述。圖 1的元素沒有規定各個主題的執行順序。
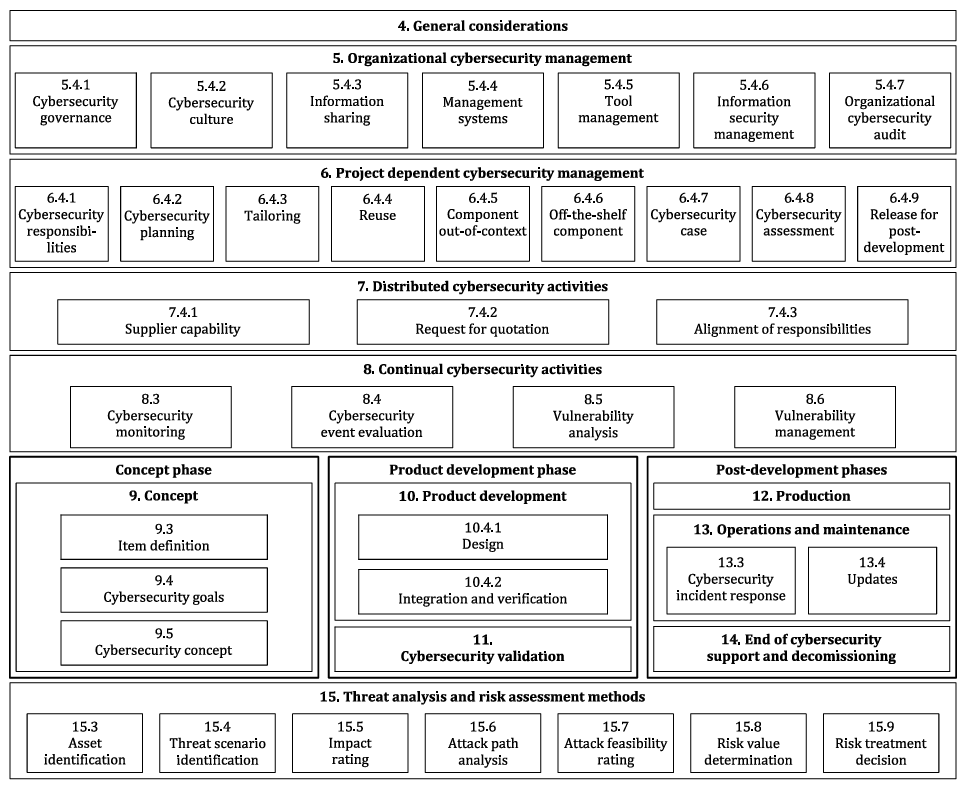
圖 1 - 本文檔概述
第 4 條(一般注意事項)是信息性的,包括本文件中採用的道路車輛網路安全工程方法的背景和觀點。
第 5 條(組織網路安全管理)包括網路安全管理和組織網路安全政策、規則和流程的規範。
第 6 條(項目相關網路安全管理)包括項目級別的網路安全管理和網路安全活動。
第 7 條(分佈式網路安全活動)包括在客戶和供應商之間分配網路安全活動責任的要求。
第 8 條(持續的網路安全活動)包括為持續的風險評估提供信息並定義 E/E 系統的漏洞管理直到網路安全支持結束的活動。
第 9 條(概念)包括確定項目的網路安全風險、網路安全目標和網路安全要求的活動。
第 10 條(產品開發)包括定義網路安全規範、實施和驗證網路安全要求的活動。
第 11 條(網路安全驗證)包括車輛級別的項目網路安全驗證。
第 12 條(生產)包括項目或組件的制造和組裝的網路安全相關方面。
第 13 條(運營和維護)包括與網路安全應急響應和項目或組件升級相關的活動。
第 14 條(網路安全支持和退役的結束)包括項目或組件支持和退役的網路安全注意事項。
第 15 條(威脅分析和風險評估方法)包括用於分析和評估的模塊化方法,以確定網路安全風險的程度,以便進行處置。
第 5到15條有自己的目標、規定(即要求、建議、許可)和工作成果。工作成果是滿足一項或多項相關要求的網路安全活動的結果。
“前提要件”是由前一階段的工作成果組成的強制性輸入。“進一步的支持信息”是可以考慮的信息,這些信息可以由不同於網路安全活動負責人的來源提供。
網路安全活動和工作成果的摘要可在附件 A中找到。
規定和工作成果被分配了唯一的標識符,由兩個字母的縮寫組成(“RQ”代表要求,“RC”代表建議,“PM”代表許可,“WP”代表工作成果),後跟兩個數字, 用連字符隔開。第一個數字指的是該條款,第二個數字分別給出了該條款的規定或工作成果的連續順序。例如,[RQ-05-14] 指的是第 5 條中的第 14 條,這是一項要求。
道路車輛-網路安全工程
1 範圍 Scope
本文件規定了道路車輛電氣電子 (E/E) 系統(包括其組件和介面)的概念、產品開發、生產、運作、維護和退役相關的網路安全風險管理工程要求。
本文件定義了一個框架,其中包含網路安全流程要求以及用於溝通和管理網路安全風險的通用語言。
本文件適用於在本文件發布後開始開發或修改的量產道路車輛 E/E 系統(包括其組件和介面)。
本文件未規定與網路安全相關的具體技術或解決方案。
2 規範性引用文件 Normative references
文中引用以下文件,其部分或全部內容構成本文件的要求。對於註明日期的引用,僅引用其版本。對於未註明日期的引用,則引用文件的最新版本(包括任何修訂)適用。
- ISO 26262-3:2018,道路車輛-功能安全-第 3 部分:概念階段 / Road vehicles — Functional safety — Part 3: Concept phase
3 術語、定義和縮寫詞 Terms, definitions and abbreviated terms
3.1 術語和定義
就本文件而言,以下術語和定義適用。
ISO 和 IEC 在以下地址維護用於標準化的術語數據庫:
- ISO 在線瀏覽平台:https ://www.iso.org/obp
- IEC 電子百科:可在https://www.electropedia.org/獲得
3.1.1 架構設計 architectural design
允許識別組件 (3.1.7)、它們的邊界、接口和交互的表示法
3.1.2 資產 asset
具有價值或有助於價值的"物件"
註 1:此資產具有一個或多個網路安全屬性 (3.1.20),其危害可能導致一個或多個損害場景 (3.1.22)。
3.1.3 攻擊可行性 attack feasibility
攻擊路徑 (3.1.4)的屬性,描述成功執行相應操作集的難易程度
3.1.4 攻擊路徑/攻擊 attack path / atack
一組有意識的行動來實現威脅場景 (3.1.33)
3.1.5 攻擊者 attacker
3.1.6 稽核 audit
檢查過程以確定實現過程目標的程度
[來源:ISO 26262-1:2018 [ 1 ], 3.5,修改——短語“關於”被“確定程度”和“達到”所取代。]
3.1.7 組件 component
邏輯上和技術上可分離的部分
3.1.8 顧客 customer
接受服務或產品的人或組織
[來源:ISO 9000:2015 [ 2 ], 3.2.4,修改——“可以或確實收到”這一短語被“收到”取代,“該個人或組織打算或要求”這一短語被省略,並且省略了範例和條目注釋1。]
3.1.9 網路安全 cybersecurity
道路車輛網路安全
充分保護此資產 (3.1.2)免受威脅場景 (3.1.33)對道路車輛、其功能及其電氣或電子組件 (3.1.7)項目 (3.1.25)的威脅的條件
註 1:在本文件中,為簡潔起見,使用術語網路安全代替道路車輛網路安全。
3.1.10 網路安全評估 cybersecurity assessment
3.1.11 網路安全案例 cybersecurity case
有證據支持的結構化論證表明風險 (3.1.29)並非不合理
3.1.12 網路安全聲明 cybersecurity claim
註 1:網路安全聲明可以包括保留或分擔風險的理由。
3.1.13 網路安全概念 cybersecurity concept
項目 (3.1.25)的網路安全要求和操作環境 要求(3.1.26 ) 以及有關網路安全控制 (3.1.14)的相關信息
3.1.14 網路安全控制 cybersecurity control
[來源:ISO 31000:2018 [ 3 ], 3.8,已修改——術語中添加了“網路安全”一詞,删除了“維護和/或”短語,删除了條目注釋。]
3.1.15 網路安全事件 cybersecurity event
與項目 (3.1.25)或組件 (3.1.7)相關的網路安全信息 (3.1.18 )
3.1.16 網路安全目標 cybersecurity goal
與一種或多種威脅場景 相關的概念級網路安全要求(3.1.33)
3.1.17 網路安全事件 cybersecurity incident
可能涉及漏洞 (3.1.38)利用的領域情況
3.1.18 網路安全信息 cybersecurity information
尚未確定相關性的有關網路安全 (3.1.9)的信息
3.1.19 網路安全接口協議 cybersecurity interface agreement
客戶 (3.1.8)和供應商之間關於分佈式網路安全活動 (3.1.23)的協議
3.1.20 網路安全屬性 cybersecurity property
值得保護的property(屬性/此資產)
註 1:屬性包括 C 機密性、I 完整性和/或 A 可用性。
3.1.21 網路安全規範 cybersecurity specification
網路安全要求和相應的架構設計 (3.1.1)
3.1.22 損害場景 damage scenario
涉及車輛或車輛功能並影響道路使用者 的不利後果(3.1.31)
3.1.23 分佈式網路安全活動 distributed cybersecurity activities
項目 (3.1.25)或組件 (3.1.7)的網路安全活動,其職責在客戶 (3.1.8)和供應商之間分配
3.1.24 影響 impact
3.1.25 項目 item
在<u>車輛級別實現功能</u>的組件或組件集( 3.1.7)
註 1:如果系統在車輛級別實現功能,則系統可以是項目,<u>否則它是組件</u>。
[來源:ISO 26262-1:2018 [ 1 ], 3.8,已修改——“系統”一詞已被“組件”取代,“ISO 26262 適用的”和“或功能的一部分”已被省略,條目注釋 1 已被替換。]
3.1.26 操作環境 operational environment
考慮操作使用中的交互的特定環境
註 1:項目 (3.1.25)或組件 (3.1.7)的操作使用可包括在車輛功能、生產和/或服務和維修中的使用。
3.1.27 非為此場景設計的 out-of-context
不是在特定項目 (3.1.25)的背景下開發的
例:具有<u>假定網路安全要求</u>的處理單元,或將集成到不同的項目(item)中。
3.1.28 滲透測試 penetration testing
網路安全測試,其中模擬現實世界的攻擊以確定破壞網路安全目標 的方法(3.1.16)
3.1.29 風險/網路安全風險 risk/cybersecurity risk
網路安全風險
以攻擊可行性 (3.1.3)和影響 (3.1.24)表示的不確定性對道路車輛網路安全 (3.1.9)的影響
3.1.30 風險管理 risk management
[來源:ISO 31000:2018 [ 3 ], 3.2]
3.1.31 道路使用者 road user
使用道路的人
例:乘客、行人、騎自行車者、駕車者或車主。
3.1.32 裁剪 tailor
與本文檔中的描述相比,以不同的方式省略或執行某項活動
3.1.33 威脅場景 threat scenario
一個或多個此資產 (3.1.2)的網路安全屬性 (3.1.20)受損的潛在原因,以實現損害場景 (3.1.22)
3.1.34 鑑別 triage
分析以確定網路安全信息 (3.1.18)與項目 (3.1.25)或組件 (3.1.7)的相關性
3.1.35 觸發 trigger
3.1.36 驗證 validation
通過提供客觀證據來確認第(3.1.25)項 的網路安全目標 (3.1.16 )是充分的並且已經實現
[來源:ISO/IEC/IEEE 15288:2015 [ 4 ], 4.1.53,已修改——短語“已滿足特定預期用途或應用的要求”已替換為“該項目的網路安全目標是充分的並且是已實現”,條目注釋 1 已省略。]
3.1.37 確認 verification
通過提供客觀證據確認已滿足特定要求
[來源:ISO/IEC/IEEE 15288:2015 [ 4 ], 4.1.54,已修改——條目的注釋 1 已被省略。]
3.1.38 漏洞 vulnerability
可以作為攻擊路徑 (3.1.4)的一部分加以利用的弱點 (3.1.40 )
[來源:ISO/IEC 27000:2018 [ 5 ], 77,已修改——“此資產或控制”這一短語已被省略;“通過一個或多個威脅”這一短語已被“作為攻擊路徑的一部分”取代。]
3.1.39 漏洞分析 vulnerability analysis
系統地識別和評估漏洞 (3.1.38)
3.1.40 弱點 weakness
可能導致不良行為的缺陷或特徵
範例 1:缺少要求或規範。
範例 2:架構或設計缺陷,包括安全協議的錯誤設計。
範例 3:實施弱點,包括硬件和軟件缺陷,安全協議的錯誤實施。
範例 4:操作過程或程序中的缺陷,包括誤用和用戶培訓不足。
範例 5:使用過時或不推薦使用的功能,包括加密算法。
3.2 縮寫詞 Abbreviated Terms
| 縮略 | 含義 |
|---|---|
| CAL | cybersecurity assurance level / 網路安全保障級別 |
| CVSS | common vulnerability scoring system / 通用漏洞評分系統 |
| E/E | electrical and electronic / 電氣和電子 |
| ECU | electronic control unit / 電子控制單元 |
| OBD | on-board diagnostic / 車載診斷 |
| OEM | original equipment manufacturer / 原始設備制造商 |
| PM | permission / 許可 |
| RC | recommendation / 推薦 |
| RQ | requirement / 要求 |
| RASIC | responsible, accountable, supporting, informed, consulted / 可負責-可解釋-能支持-可被通知-可受咨詢 |
| TARA | threat analysis and risk assessment / 威脅分析和風險評估 |
| WP | work product / 工作成果 |
4 一般考量 General considerations
項目是指車輛中所有電子設備和軟體(即其組件),用於實現車輛層面的特定功能,例如煞車。項目或組件與其運作環境相互作用。 本文件僅適用於量產道路車輛(即非原型車)的網路安全相關項目和組件,包括售後市場和維修組件。車輛外部系統(例如後端伺服器)也可考慮用於網路安全目的,但不在本文件的範圍內。
本文件從單一項目的角度描述了網路安全工程。本文件未指定在道路車輛E/E架構中對項目進行適當的功能分配。對於整車而言,可以考慮車輛E/E架構或其網路安全相關項目和組件的網路安全案例集。如果對項目和組件執行了本文件所述的網路安全活動,則可解決不合理的車輛網路安全風險。
本文檔中所述的組織的整體網路安全風險管理適用於所有生命週期階段,如圖 2 所示。
<img src="https://vm2.go2see.me/wp-content/uploads/2026/10/image-20220525092359481.png" alt="image-20220525092359481" style="zoom: 67%;" />
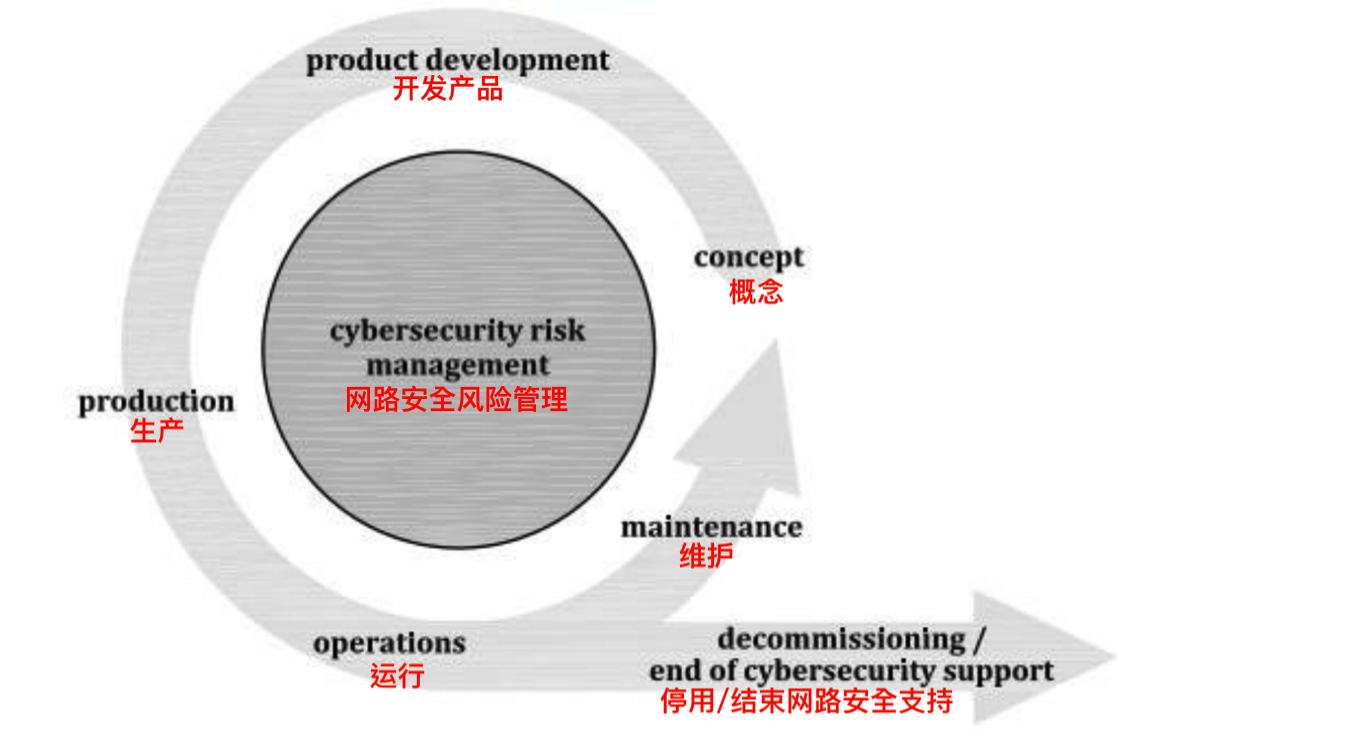
圖 2-整體網路安全風險管理
網路安全風險管理貫穿整個供應鏈,以支援網路安全工程。汽車供應鏈呈現多樣化的協作模式。並非所有網路安全活動都適用於特定專案涉及的所有組織。網路安全活動可依具體情況進行客製化(請參閱第6條)。特定專案或組件的開發合作夥伴應就工作分工達成一致,以便進行適用的網路安全活動(請參閱第7條)。
圖 3 顯示了項目、函數、組件和相關術語之間的關系。
<img src="https://vm2.go2see.me/wp-content/uploads/2026/10/image-20220525092612944.png" alt="image-20220525092612944" />
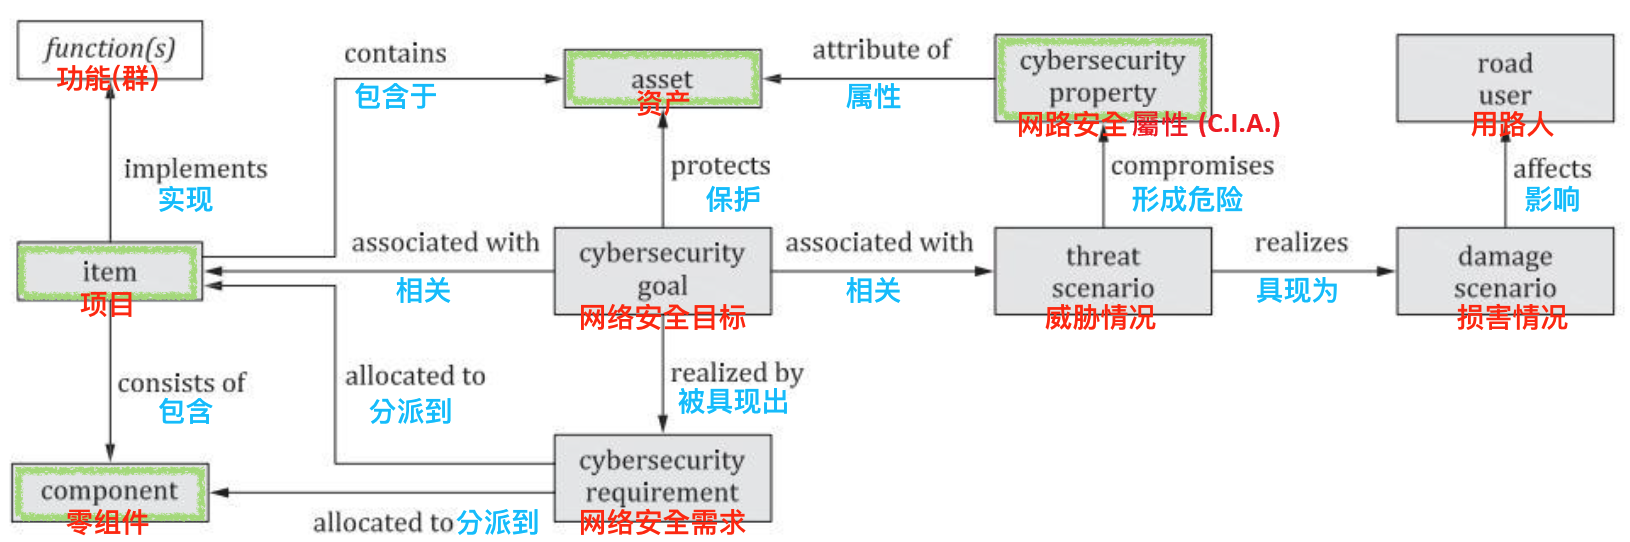
圖 3-項目、功能、組件及相關術語之間的關系
第 15 條 描述了在其他條款中描述的網路安全活動中調用的評估網路安全風險的模塊化方法。
網路安全工程背景下的分析活動旨在識別和探索抽象敵對行為者可能採取的惡意行動,以及車輛 E/E 系統網路安全受到損害可能造成的損害。網路安全工程與其他領域專業知識的協調,可以支援對特定網路安全風險的深入分析和緩解(參見 ISO/TR 4804 [6])。網路安全監控、補救和事件回應活動作為一種被動方法,是對概念和產品開發活動的補充,它承認環境條件的變化(例如新的攻擊技術)以及持續識別和管理道路車輛 E/E 系統中弱點和漏洞的需求。
縱深防禦方法可用於降低網路安全風險。縱深防禦方法利用多層網路安全控制來提高車輛的網路安全。如果攻擊能夠穿透或繞過某一層,另一層可以幫助遏制攻擊並維護此資產的保護。
5 組織網路安全管理 Organizational cybersecurity management
5.1 概述
為了使網路安全工程成為可能,該組織建立並維護網路安全治理和網路安全文化,包括網路安全意識管理、能力管理和持續改進。這包括指定根據本文檔的目標進行獨立稽核的組織規則和流程。 為了支持網路安全工程,該組織實施了網路安全的管理系統,包括管理工具和應用質量管理系統。
5.2 目標
本條款的目的是:
- a) 定義網路安全政策和網路安全的組織規流程;
- b) 指定執行網路安全活動所需的職責和相應的主管部門;
- c) 支持網路安全的實施,包括提供資源和管理網路安全流程與相關流程之間的交互;
- d) 管理網路風險;
- e) 建立和維護網路安全文化,包括能力管理、意識管理和持續改進;
- f) 支持和管理網路安全信共享;
- g) 建立和=護支持網全維管理系統;
- h) 提供證據證明使用工具不會對網路安全產生不利影響;和
- i) 執行組織網路安全審計。
5.3 輸入
5.3.1 前提要件
沒有。
5.3.2 進一步支持信息
可以考慮以下信息:
-
符合支持質量管理的標準的證據。
例如: IATF16949 強相關於 ISO9001,ISO10007、Automotive SPICE®、ISO/IEC330xx 系列標準、ISO/IEC/IEEE15288、與 ISO/IEC/IEEE12207。
5.4 要求和建議
5.4.1 網路安全治理 / Cybersecurity governance
【RQ-05-01】組織應定義一個網路安全政策,其中包括:
- a) 確認道路車輛的網路安全風險;以及
- b) 執行管理層承諾管理相應的網路安全風險。
註 1:網路安全策略可以包括與組織的目標和其他策略的鏈接。
註 2:網路安全政策可以包括關於關於組織產品或服務組合的一般威脅場景的風險處理的聲明,考慮到外部或內部 的情境。
【RQ-05-02】組織應建立和維護以下規則和流程:
- a) 能夠實現本文件的要求;以及
- b) 支持相應活動的執行。
範例 1: 流程定義、技術規則、指南、方法和模板。
註 3:網路安全風險管理可以包括活動的努力-效益考慮。
註 4:規則和流程包括概念、產品開發、生產、操作、維護和退役,包括 TARA 方法、信息共享、網路安全監控、網 絡安全應急響應和觸發。
註 5:關於漏洞披露的規則和流程,例如作為信息共享的一部分,可以根據 ISO29147 進行規定[14].
註 6:圖 4 概述了總體網路安全策略(參見 RQ05-01])與特定組織的網路安全規則和流程(參見 【RQ-05-02】)、職責 (參見【 RQ-05-03】)和資源(參見【 RQ-05-04】)之間的關系。
<img src="https://vm2.go2see.me/wp-content/uploads/2026/10/image-20220525093810659.png" alt="image-20220525093810659" style="zoom:50%;" />
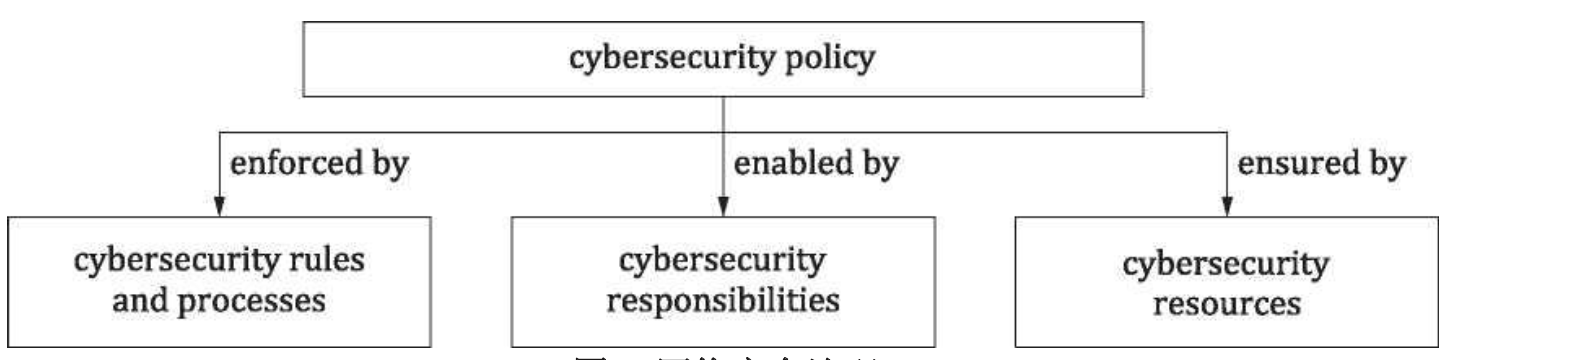
圖 4-網路安全治理
【RQ-05-03】組織應分配和溝通實現網路安全的職責和相應的組織權限來實現和維護網路安全。
註 7:這與組織活動和與項目相關的活動有關。
【RQ-05-04】組織應提供解決網路安全問題的資源。
註 8:資源包括負責網路安全風險管理、開發和事件管理的人員。
範例 2: 執行網路安全活動的熟練人員和適當的工具。
【RQ-05-05】組織應識別與網路安全相關或互動的領域,並建立和維護這些領域之間的溝通管道,以便:
- a) 決定是否以及如何將網路安全融入現有流程;以及
- b) 協調相關資訊的交流。
註 9: 協調可以包括共享流程以及在領域之間使用策略和工具。
註 10:領域包括<u>信息技術安全</u>、<u>功能安全</u>、和<u>隱私</u>。
範例 3 跨領域交流:
威脅場景與危害(參見 ISO 26262-1:2018 [1], 3.75)資訊;
網路安全目標和安全目標(參見 ISO 26262-1:2018 [1], 3.139);和/或
網路安全要求與功能安全要求相衝突或競爭(參見 ISO 26262-1:2018 [1], 3.69)。
5.4.2 網路安全文化 / Cybersecurity culture
【RQ-05-06】該組織應培育和維護強大的網路安全文化。
註 1:例如,參考附件 B。
【RQ-05-07】組織應確保被分配給網路安全角色和職責的人有能力和意識。
註 2:能力、意識和培訓計劃可包括:
- 關於網路安全的組織規則和流程,包括網路安全風險管理;
- 與網路安全相關的領域相關的組織規則和流程,如功能安全和隱私;
- 領域知識;
- 系統工程;
- 與網路安全相關的方法、工具和指導方針; 和/或
- 已知的攻擊方法和網路安全控制。
【RQ-05-08】組織應建立並維護持續改善的流程。
例如,持續改進過程,包括:
- 借鑑以往經驗,包括網路安全監控和網路安全內外部網路安全相關信息收集的網路安全信息;
- 從網路安全相關信息中學習該領域類似應用的產品;
- 獲得將在後續網路安全活動中應用的改進;
- 向相關人員傳達有關網路安全的經驗教訓;以及
- 根據【RQ-05-02】檢查組織規則和流程的充分性。
註 3:持續改進適用於本文檔中的所有網路安全活動。
5.4.3 信息共享 / Information sharing
【RQ-05-09】組織應定義在何種情況下需要、允許或禁止在組織內部或外部共享與網路安全相關的資訊。
註 : 共享信息的情況可以基於:
- 可共享的資訊類型;
- 共享的審批流程;
- 資訊編輯要求;
- 資訊來源歸屬規則;
- 特定方的溝通類型;
- 漏洞揭露程序(請參閱 5.4.1 中的註 5);和/或
- 接收方處理高度敏感資訊的要求。
【RQ-05-10】組織應依照[RQ-05-09]與其他方協調共享資料的資訊安全管理。
例:調整公共、內部、機密、第三方機密的安全分類級別。
5.4.4 管理系統 / Management systems
【RQ-05-11】組織應按照國際標準或同等標準建立和維護質量管理體系,以支持網路安全工程,解決:
-
a) 變更管理;
註 1:網路安全變更管理的範圍是管理項目及其組件的變化,以便繼續滿足適用的網路安全目標和要求,例如 根據生產控制計劃 <u>審查生產過程的變化</u>,以防止此類變化引入新的漏洞。
-
b) 文件管理;
註 2:一個工作成果可以組合或映射到不同的 <u>文檔存儲庫</u>。
-
c) 配置管理;和
-
d) 要求管理。
範例 1:與 ISO9001強相關的 IATF16949
【RQ-05-12】組織應對現場維護產品網路安全所需的配置信息應保留,直至產品網路安全支持結束,以便採取補救 行動。
註 3:歸檔構建環境有助於確保以後使用配置信息。
範例 2: 材料清單,軟件配置。
【RQ-05-13】組織應建立一個針對生產過程的網路安全管理系統,以支持第 12 條的活動。
範例 3: IEC624432-1
5.4.5 工具管理 / Tool management
【RQ-05-14】組織應管理能夠影響項目或組件網路安全的工具。
範例 1: 用於<u>概念或產品開發的工具</u>,如基於模型的開發、靜態檢查器、驗證工具。
範例 2: 用於生產過程的工具,如閃存寫入器、端線測試器。
範例 3: 用於維護的工具,如車載診斷工具或重編程工具。
註 : 此類管理可通過以下方式建立:
- 應用於帶有勘誤數據的用戶手冊;
- 防止意外使用或行動的保護;
- 對工具用戶的訪問控制
- 工具的身份驗證。
【RC-05-15】支持網路安全事件補救措施的適當環境(見 13.3)。
範例 4:用於複製和管理漏洞的測試、軟件構建和開發環境。
範例 5:用於構建產品軟件的工具鏈和編譯器。
5.4.6 信息安全管理 / Information security management
【RC-05-16】 工作成果應按照信息安全管理系統進行管理
例:工作成果可以存儲在文件服務器上,以保護它們免受未經授權的更改或删除。
5.4.7 組織網路安全稽核 / Organizational cybersecurity audit
【RC-05-16】網路安全稽核應獨立進行,以判斷組織過程是否實現了本文件的目標。
註 1:網路安全稽核可以包含在符合質量管理體系標準的稽核中,或與之結合,例如 IATF16949[Z]與 ISO9001[81]。
註 2:獨立性可以基於,例如,ISO26262 系列壁]。
註 3:執行稽核的人員可以是組織的內部或外部。
註 4:為確保組織流程仍然適用於網路安全,可以定期進行稽核。
註 5:圖 7 說明了與其他網路安全活動相關的組織網路安全稽核。
5.5 工作成果
【WP-05-01】網路安全政策、規則、和流程 / Cybersecurity policy, rules and processes
resulting from the requirements of 5.4.1 to 5.4.3
根據 5.4.1 至 5.4.3 的要求制定
【WP-05-02】能力管理、意識管理和持續改進的證據 / Evidence of competence management, awareness management
根據 【RQ‑05‑07】與持續改進
根據 5.4.2 的【RQ-05-08】
【WP-05-03】組織管理系統的證據 / Evidence of the organization's management systems
根據 5.4.4 和 5.4.6 的要求生成
【WP-05-04】工具管理的證據/ Evidence of tool management
根據 5.4.5 的要求生成
【WP-05-05】組織網路安全稽核報告 / Organizational cybersecurity audit report
根據 5.4.7 的要求提出
6 項目依賴的網路安全管理 Project dependent cybersecurity management
6.1 概述
本條款描述了關於對特定項目的網路安全開發活動的管要求。 與項目相關的網路安全管理包括職責的分配(見 6.4.1)和網路安全活動的規劃(見 6.4.2)。本文檔以 一種通用的方式定義了需求,以便它可以應用於各種項和組件。此外,還可以應用基於網路安全計劃中 定義的理論原理的定制方法(見 6.4.3)。何時可以使用裁剪的例子包括:
- 重用(見6.4.4)。
- 非為此場景設計的組件(請參見 6.4.5),
- 使用現成的組件(見6.4.6)。
- 升級(見13.4)。
項目和組件的重用是一種可能的開發策略,可以對項目、組件或其操作環境進行修改。但是,修改可能 會引入可能沒有考慮到的原始項目或組件的漏洞。此外,已知的攻擊可能也發生了變化,例如:
- 一種攻擊技術的發展,
- 新出現的漏洞,例如來自網路安全監控(見8.3)和/或網路安全事件評估(見8.4)。或
- 自原始開發以來此資產的變化。
如果原始項目或組件是根據本文檔開發的,則該項目或組件的重用是基於現有的工作成果。如果項目或 組件最初不是按照本文檔開發的,那麼重用可以基於現有文檔。
一個組件可以不在特定情境開發,即基於一個假定的情境。在與客戶達成接觸或商業協議之前,組 織可以為不同的應用程序和不同的客戶開發通用組件。供應商可以對情境和預期用途作出假設。在此 基礎上,供應商可以獲得開發求。例如,一個微控可以特定開發。
一個現成的組件是一個不代表特定客戶開發的組件,可以在不修改其設計或實現的情況下使用,例如一 個第三方軟件庫、一個開源軟件組件。假定沒有按照本文檔開發出現成的組件。
圖 5 顯示,現成組件和非為此場景設計的組件都可以根據本文檔集成到項目或組件中。該集成可以涉及類似於 6.4.4 中的重用分析的活動,如果進行了更改以解決無效的假設,則更改管理(請參見 5.4.4)應用程序。可以對 打算要集成的組件和/或作為集成目標的組件或項進行更改。
<img src="https://vm2.go2see.me/wp-content/uploads/2026/10/image-20220525104434423.png" alt="image-20220525104434423" style="zoom:50%;" />
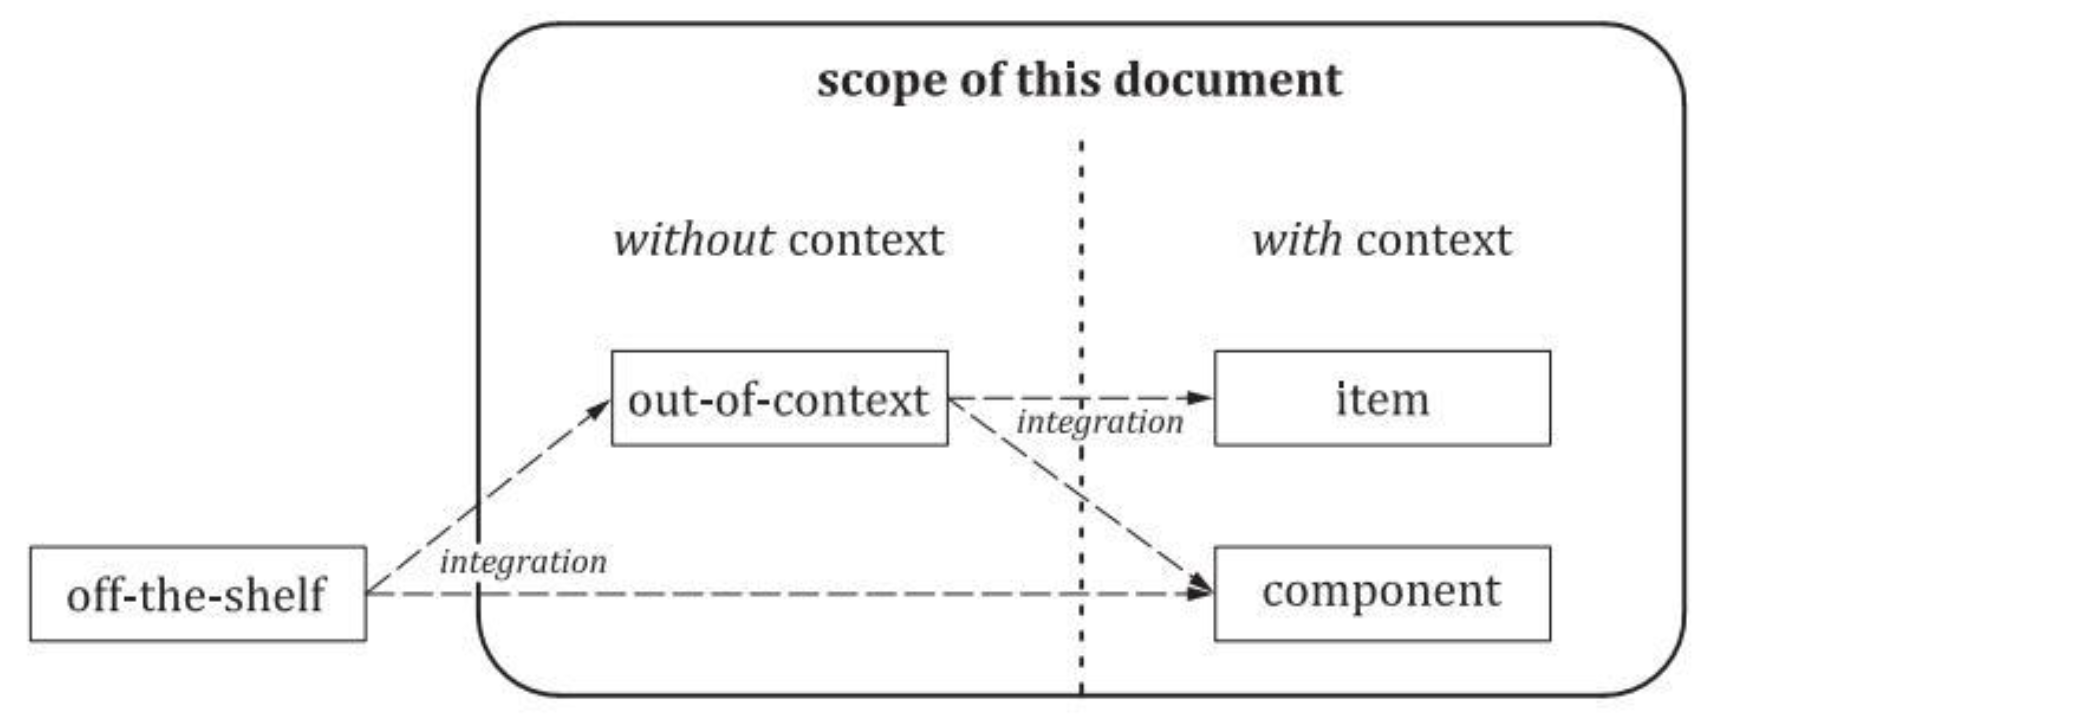
圖 5-現成組件和非為此場景設計的組件的集成
網路安全案例(見 6.4.7)是對網路安全評估和後開發發佈的輸入。
網路安全評估(見 6.4.8)獨立判斷項目或組件的網路安全,是後開發發佈決策的輸入(見 6.4.9)。
6.2 目標
本條款的目的是:
- a) 指定有關項目網路安全活動的職責;
- b) 規劃網路安全活動,包括裁剪的網路安全活動的定義;
- c) 創建一個網路安全案例;
- d) 如果適用,應進行網路安全評估;以及
- e) 從網路安全的角度決定是否可以發佈該項目或組件以進行後開發。
6.3 輸入
6.3.1 前提要件
沒有。
6.3.2 進一步支持信息
可以考慮以下信息:
- 組織網路安全稽核報告;
- 項目計劃。
6.4 要求和建議
6.4.1 網路安全責任 / Cybersecurity responsibilities
【RQ-06-01】有關項目網路安全活動的責任應按照【RQ-05-03】進行分配和溝通。
注:網路安全活動的職責可以轉移網路安全活動的責任。
6.4.2 網路安全規劃 / Cybersecurity planning
【RQ-06-02】為了決定項目或組件所需的網路安全活動,應分析項目或組件以確定:
-
a) 該項目或組件是否與網路安全相關;
註 1:附錄 D 提供了一種可用於評估網路安全相關性的方法和標準。
註 2:如果該項目或組件被確定為與網路安全無關,則沒有 網路安全活動,因此網路安全計劃不繼續。
-
b) 如果該項目或組件與網路安全相關,則該項目或組件是新開發還是重用;以及
-
c) 是否按照 643 進行裁剪。
【RQ-06-03】網路安全計劃應包括:
- a) 活動的目標;
- b) 對其他活動或信息的依賴性;
- c) 負責開展活動的人員;
- d) 執行活動所需的資源;
- e) 起點或終點,以及活動的預期持續時間;以及
- f) 識別要生產的工作成果。
【 RQ-06-04】應根據[RQ-05-03]和[RQ-05-04]分配制定和維護網路安全計劃以及跟踪針對網路安全計劃 的網路安全活動進展的職責。
網路安全計劃應包括:
-
a) 項目計劃中引用的;
-
b) 包括在項目計劃中,以便網路安全活動是可區分的。
註 3:網路安全計劃可以包含對其他計劃(例如,項目計劃)的交叉引用,這些計劃也處於配置管理之下(也請參 見【RQ-06-09】)。
【RQ-06-06】網路安全計劃應根據第 9、10、11 和 15 條的相關要求,規定在概念和產品開發階段進行網路 安全所需的活動。
【RQ-06-07】當確定了要執行的活動的更改或改進時,應升級網路安全計劃。
註 4:網路安全計劃可以在開發過程中逐步進行細化。例如,網路安全計劃可以根據網路安全活動的結果進行升級, 如 TARA(見第 15 條)。
【PM-06-08】對於風險值 1 的威脅場景,根據 15.8 分析,若與第 9.5 條、第 10 條、和第 11 條一致,可以省略。
註 5:這些威脅場景可能會對網路安全產生影響,如果是這樣,將處理相應的風險,盡管可能沒有本文檔中定義的 那麼嚴格。
註 6:此類風險處理的充分性可以根據網路安全案例中定義的理由進行論證。其基本原理可以基於符合質量管理標 準,如 IATF16949 和 ISO9001,並結合其他措施,例如:
- 網路安全意識的保證;
- 對質量人員的網路安全培訓
- 組織質量管理體系中定義的網路安全具體措施。
【RQ-06-09】網路安全計劃中確定的工作成果應進行升級和維護,以保持準確性。
【RQ-06-10】如果將網路安全活動分發,客戶和供應商各自應根據第 7條制定有關各自網路安全活動和接 口的網路安全計劃
【RQ-06-11】網路安全計劃應按照第 5.4.4 條的規定進行配置管理和文件管理。
【RQ-06-12】網路安全計劃中確定的工作成果應按照 5.4.4 條的標準進行配置管理、變更管理、需求管理和 文檔管理。
6.4.3 (活動的)裁剪 / Tailoring
【PM-06-13】網路安全活動可以裁剪。
【RQ-06-14】如果裁剪了網路安全活動,則應提供並審查為什麼裁剪後仍足以實現本文件的相關目標的理由。
註 1:由於供應鏈中的另一個實體執行而未執行的活動不被視為被裁減,而是視為分佈式網路安全活動(見第 7 條)。 然而,網路安全活動的分發可能會導致聯合裁減(見 7.4.3)。
6.4.4 重用 / Reuse
【RQ-06-15】若已開發了項目或組件,應進行重用分析, 並且:
-
a) 已計劃修改;
-
b) 若計劃在其他操作環境中重複使用;或
範例 1:由於在新的操作環境中安裝現有項目或組件,或由於與之交互的其他項目或組件的升級而導致的對環 境的修改(請參見圖 6)。
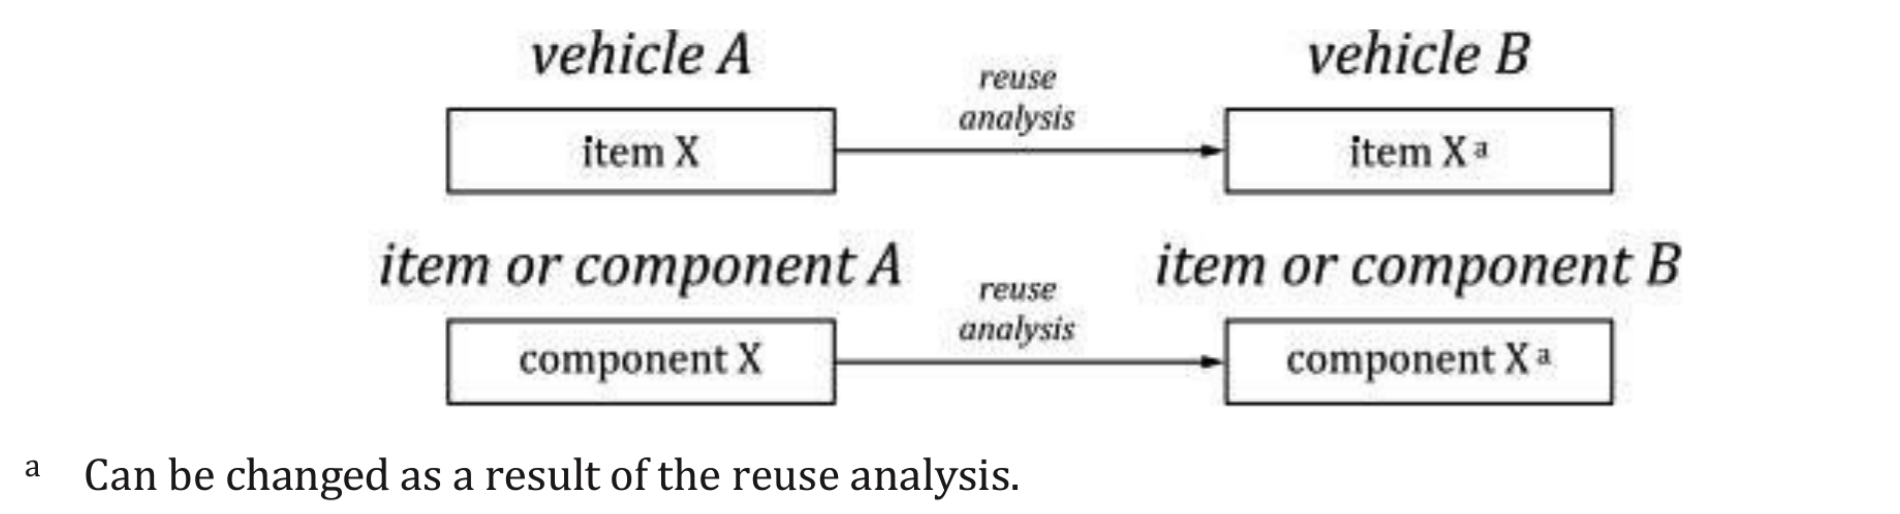
圖 6-重用分析範例
-
c) 若計劃不經修改就重複使用,有關項目或組件的信息有相關更改。
範例 2:已知攻擊和漏洞的更改,或威脅場景的更改。
註 1:在確定是否可能重用時,考慮現有的工作成果。
註 2:修改可包括設計修改和/或實施修改:
- 設計的修改可能來自於需求的修改,例如功能或性能的增強;
- 實現修改可以源於對軟件的修正,或使用新的生產或維護工具,例如基於模型的開發。
註 3:如果對配置數據或校準數據的更改影響了項目或組件的功能行為、此資產或網路安全屬性,則被視為一種修改。
【RQ-06-16】對項目或組件的重用分析應:
-
a) 確定對項目或組件的修改以及對其操作環境的修改;
-
b) 分析修改對其產生的網路安全影響,包括對網路安全聲明有效性和先前假設的影響;
範例 3:對網路安全需求、設計和實現、操作環境、假設和操作模式的有效性、維護、對已知攻擊的敏感性和 已知漏洞或此資產的暴露的影響。 -
c) 識別受影響或缺失的工作成果;以及
範例 4:威脅分析和風險評估(TARA)能考量新建或修改舊此資產、威脅場景、或風險值。 -
d) 在網路安全計劃中指定符合本文件所需的網路安全活動(見 6.42.)。
註 4:這可能意味着定制(裁剪)(請參見 6.4.3)。
【RQ-06-17】對組件的重用分析,應評估是否:
- a) 組件能夠滿足要集成的項目或組件所分配的網路安全要求;以及
- b) 現有的文檔足以支持集成到項目或其他組件中。
6.4.5 非為此場景設計的組件 Component out-of-context
【RQ-06-18】針對非為此場景設計的組件,其<u>預期用途</u>與<u>使用場景(包括外部介面)</u>之假設,應記錄於相應的<u>工作成果</u>中。
【RQ-06-19】對於非為此場景設計的組件,其網路安全需求應基於【RQ-06-18】 所述之假設。
【RQ-06-20】在整合非為此場景設計的組件時,應驗證 【RQ-06-18】所述之網路安全主張與假設。
6.4.6 現成組件 / Off-the-shelf component
【RQ-06-21】在集成一個現成的組件時,應收集並分析與網路安全相關的文檔,以確定是否:
- a) 可以滿足已分配的網路安全要求;
- b) 該組件適用於用途的特定應用程序特定情境;以及
- c) 現有的文檔足以支持網路安全活動。
【RQ-06-22】如果現有文檔不足以支持現成組件的集成,則應識別並執行符合本文檔的網路安全活動。
例:有關漏洞的文檔不足。
註 : 這可能意味着裁剪(見 6.4.3)。
6.4.7 網路安全專項 / Cybersecurity case
【RQ-06-23】應創建一個網路安全專項,以為項目或組件的網路安全提供參數,由工作成果(WP)支持。
註 1:參數的部分可以是隱式的(例如,如果參數的一部分從編譯的工作成果集中明顯,那麼可以省略)。
註 2:在分佈式開發中,項目的網路安全專項可以是客戶和供應商的網路安全專項的組合,它們引用了來自雙方生 成的工作成果的證據。然後,來自各方的論據支持項目的整體論點。
註 3:網路安全專項考慮了對<u>後開發的網路安全要求</u>[WP-10-02]。
6.4.8 網路安全評估 / Cybersecurity assessment
【RQ-06-24】是否對某一項目或組件進行網路安全評估的決定,應採用基於風險的方法的理由支持。
註 1:其基本原理可以基於:
- TARA 結果(見第 15 條):
- 待開發的項目或組件的複雜性
- 由組織規則和流程定義的標準(見 5.4.1)。
註 2:如果沒有進行網路安全評估,其理由可以記錄在網路安全案例中。
【RQ-06-25】對【RQ-06-24】決定的根本原因,應進行獨立審查。
註 3:該獨立方案可基於 ISO26262 系列。
【RQ-06-26】網路安全評估應對項目或組件的網路安全進行判斷。
註 4:現有證據由網路安全活動的記錄結果,即工作成果(見附件 A)提供。
註 5:圖7繪制了組織的網路安全審核(audit)、和項目計劃層的網路安全評估(assessment),與其他的網路安全活動(activities)關系。
<img src="https://vm2.go2see.me/wp-content/uploads/2026/10/image-20220525123211040.png" alt="image-20220525123211040" style="zoom:50%;" />
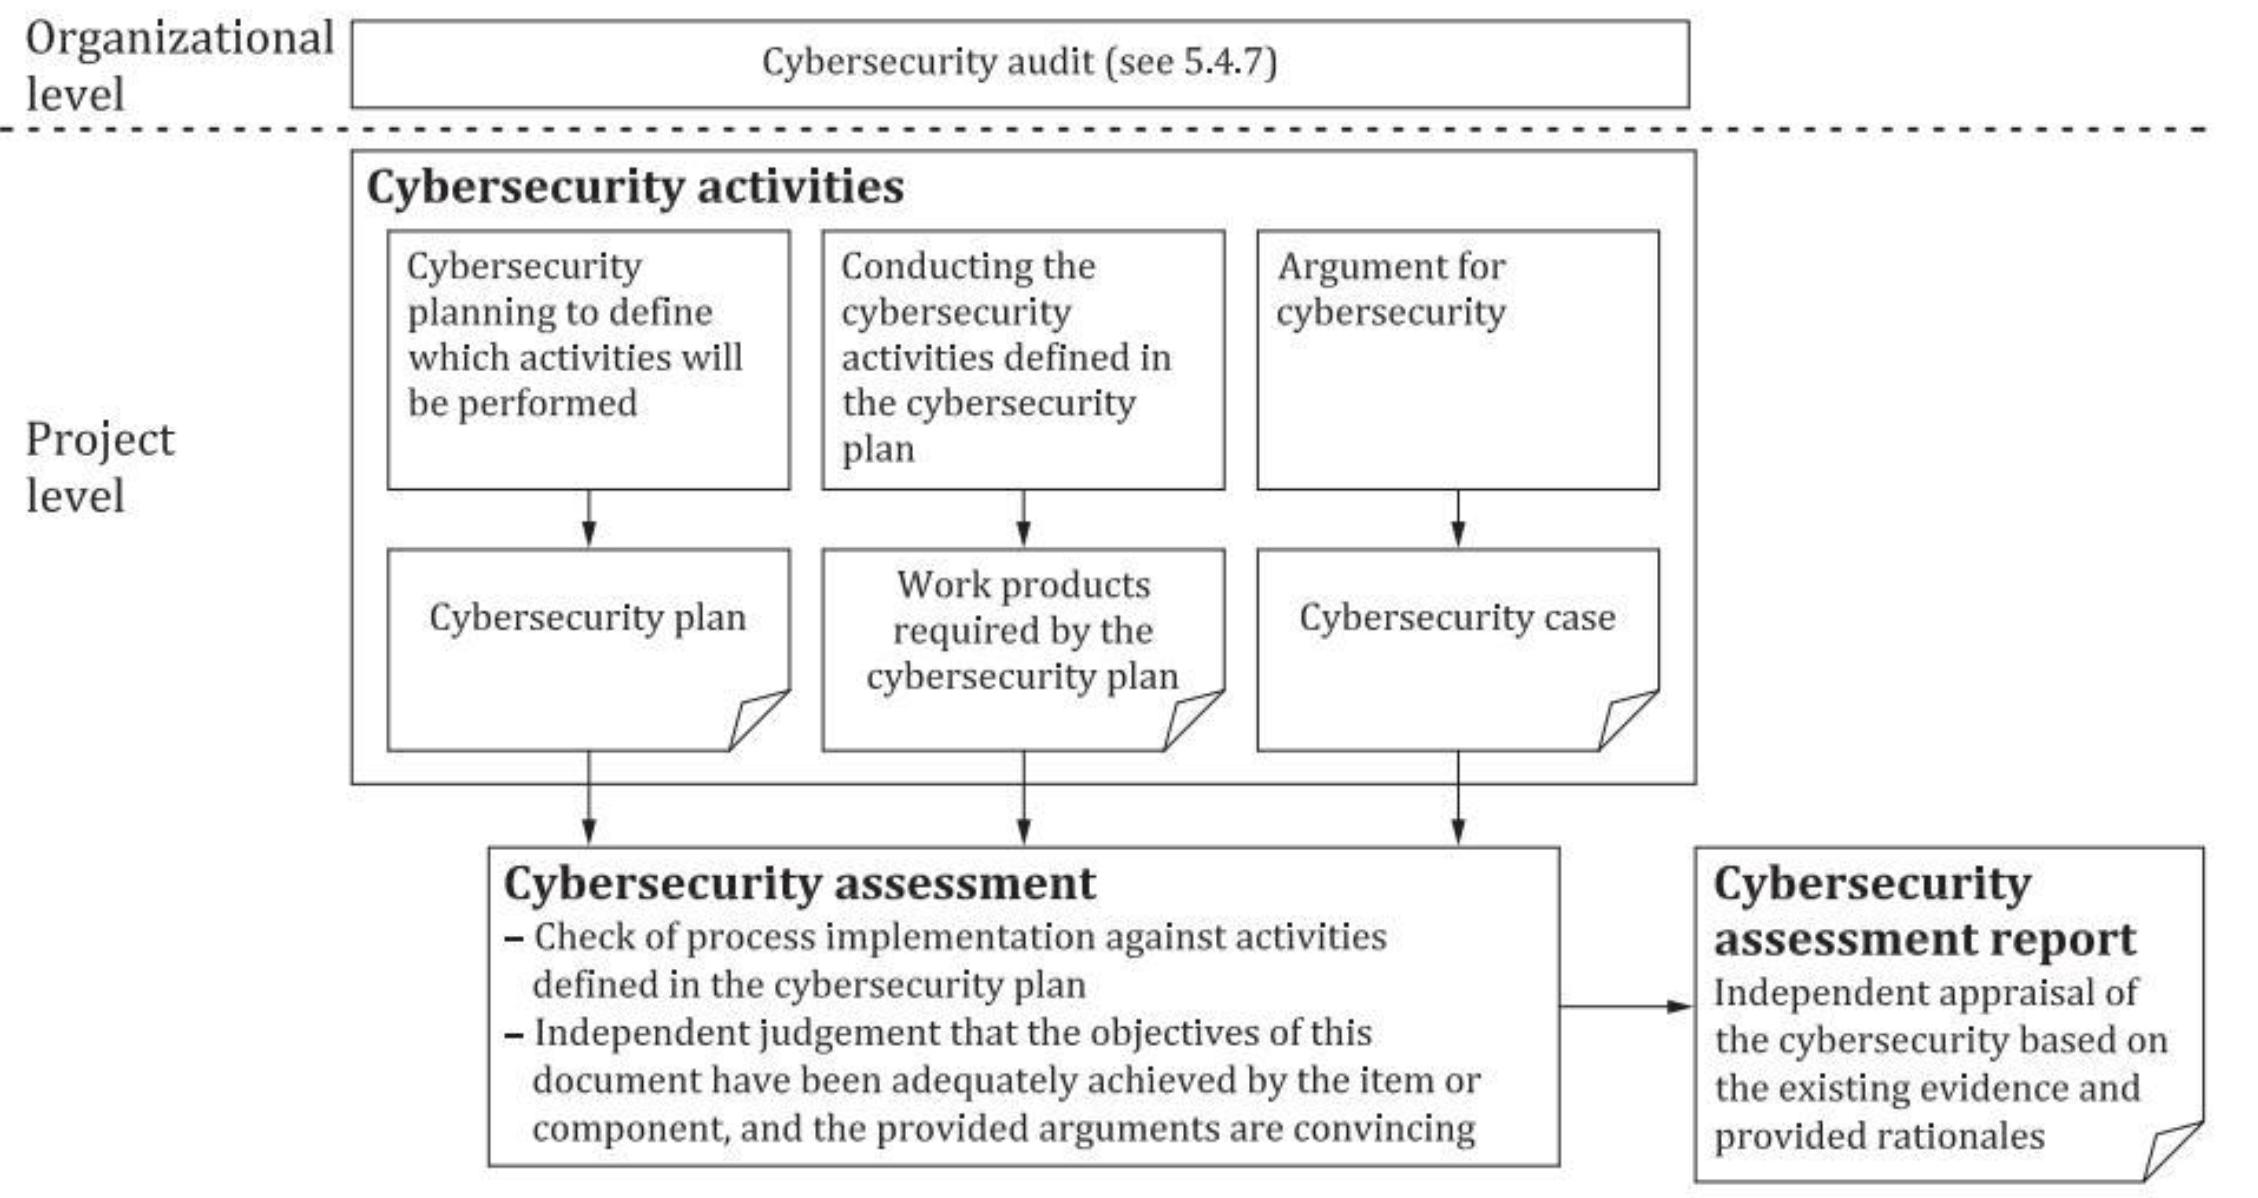
圖 7-與其他網路安全活動相關的網路安全評估
註 6:網路安全評估可以逐步進行,以促進早期解決已確定的問題。
註 7:網路安全評估可以重複或補充。
例如,由於更改,當以前的網路安全評估提供了負面建議時,或當發現了一 個漏洞時。
【RQ-06-27】應根據【RQ-06-01】的規定,指定負責計劃、和執行獨立的網路安全評估的人員。
註 8:獨立審核方案可基於 ISO26262 系列。
例如,來自組織內不同團隊或部門的人員,如質量保證,來自獨立組織的人員。
【RQ-06-28】進行網路安全評估的人員應具備:
- a) 獲取相關信息和工具;以及
- b) 開展網路安全活動的人員的合作。
【PM-06-29】網路安全評估可能是基於對本文件的目標是否已實現的判斷。
【PM-06-30】網路安全評估的範圍應包括:
-
a) 網路安全計劃和網路安全計劃中確定的所有工作成果;
-
b) 網路安全風險的處理;
-
c) 為項目實施的網路安全控制和網路安全活動的適當性和有效性;以及
註 9: 其適當性和有效性可以通過使用為驗證目的而事先進行的審查來判斷。
-
d) 如果提供了證明實現本文件目標的理由。
註 10: 負責創建工作成果的人員可以提供為什麼實現本文檔的相應目標,以促進網路安全評估 [PM-06-13]。
註 11:滿足所有相應的要求是實現本文件目標的充分依據。
【RQ-06-31】網路安全評估報告應包括對項目或組件的接受、有條件接受或拒絕網路安全的建議。
註 12:評估報告還可以包括關於持續改進的建議。
【RQ-06-32】如果根據【RQ-06-31】提出了有條件驗收的建議,則網路安全評估報告應包括驗收條件。
6.4.9 後開發的發佈 / Release for post-development
【RQ-06-33】以下工作成果應在後開發佈:
- a) 網路安全案例【WP-06-02】;
- b) 如果適用,請發佈網路安全評估報告【WP-06-03】;以及
- c) 後開發的網路安全要求【WP-10-02】。
【RQ-06-34】項目或組件後開發發佈,應滿足以下條件:
- a) 網路安全案例所提供的關於網路安全的論證是令人信服的;
- b) 網路安全案件經網路安全評估確認;
- c) 遵守後開發階段的網路安全要求。
注:更改可能導致重新評估後開發的發佈,例如網路安全的更改聲明。
6.5 工作成果
【WP-06-01】網路安全計劃 / Cybersecurity plan
由 6.4.1 至 6.4.6 的要求而產生的 。
【WP-06-02】網路安全專項 / Cybersecurity case
由 6.4.7 的要求而產生。
【WP-06-03】提供 網路安全評估報告 (若有) / Cybersecurity assessment report, if applicable
由要求6.4.8產生。
【WP-06-04】後開發報告的發佈 / Release for post-development report
由 6.4.9 的要求產生。
7 分佈式網路安全活動 / Distributed cybersecurity activities
7.1 介紹
如果一個項目或組件的網路安全活動的責任被分配,則適條款。 本條款描述了對分佈式網路安全活動的管理,並適用於:
- a) 在分佈式活動中開發的項目和組件;
- b) 客戶和供應商之間的互動;以及
- c) 協議適用於客戶/供應商接口的所有階段。
內部供應商可以以與外部供應商相同的方式進行管理。
例如,一級組織可以在開發期間可以是 OEM 的供應商,在另一個合同關系中,一級組織可以是組件的二級組織的客戶。這一點如圖 8 所示。
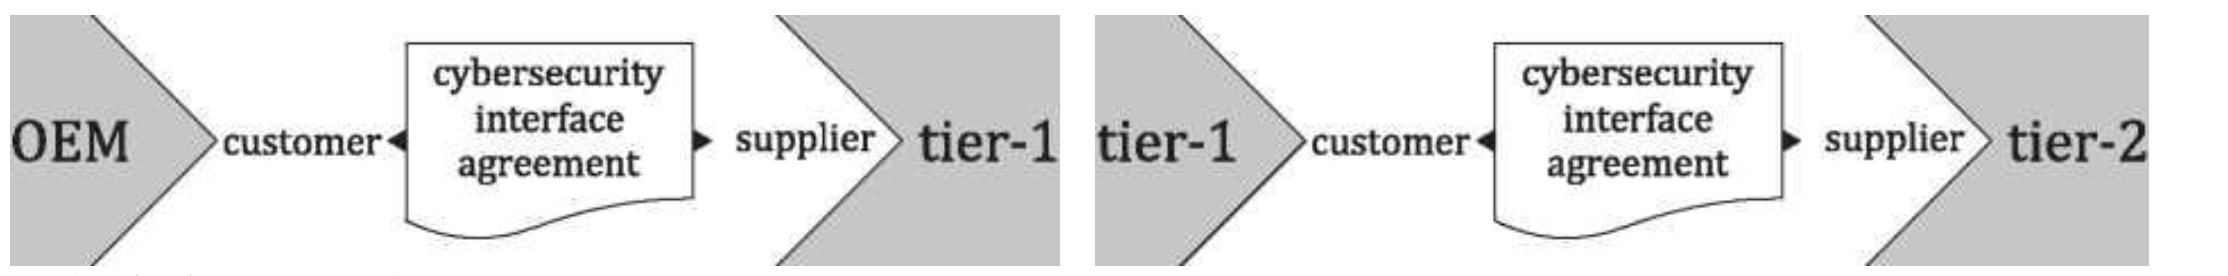
圖 8 關於供應鏈中的客戶/供應商關系的用例
7.2 目標
本條款的目的是定義客戶和供應商之間的分佈式網路安全活動的交互、依賴關系和責任。
7.3 輸入
沒有。
7.4 要求和建議
7.4.1 供應商能力 / Supplier capability
【RQ-07-01】 應<u>評估候選供應商</u>, 以發現, 並在適用時, 其能否根據本文件執行後開發活動的能力。
註 1:此評估可支持對供應商的選擇,並可基於供應商符合本文件的能力,或基於其之前對網路安全工程相關的其他國家或國際標準的實施情況做評估。
【RC-07-02】 為了支持客戶對供應商能力的評估,<u>供應商應提供一份網路安全能力的記錄</u>。
註 2:關於網路安全能力的記錄可包括:
- 該組織關於網路安全<u>能力的證據</u>(例如,來自開發、後開發、治理、質量和信息安全的網路安全最佳實踐];
- <u>持續網路安全活動</u>(見第 8 條)和網路安全應急響應(見第 13 條);以及
- 對以前的網路安全評估報告的<u>摘要</u>。
7.4.2 報價請求 / Request for quotation
【RQ-07-03】客戶向候選供應商提出的報價請求<u>應包括</u>:
-
a) 符合本文件的正式要求;
-
b) 期望供應商根據第 7.4.3 條的規定<u>承擔網路安全責任</u>;以及
-
c) 與供應商所報價的項目或組件相關的各項 網路安全目標 和/或 網路安全要求 匯集。
例:與訊息認證相關的網路安全要求。
7.4.3 職責協調 / Alignment of responsibilities
【RQ-07-04】客戶和供應商應在網路安全介面協定中明確分散式網路安全活動,包括:
-
a) 指定客戶和供應商相關網路安全的聯絡各要點;
-
b) 確定客戶和供應商分別應執行的網路安全活動;
範例 1 由客戶執行的車輛等級網路安全驗證。
範例 2 關於後開發的網路安全活動的分派。
範例 3 關於供應商開發的零組件或工作成果的網路安全評估可以由<u>第三方</u>、<u>客戶</u>或<u>供應商</u>執行。 -
c) 如果適用,根據第 6.4.3 條聯合裁減網路安全活動;
-
d) 要共享的信息和工作成果;
註 1:所共享的信息可包括:
- 發佈、審查和網路安全問題反饋機制;
- 漏洞的信息交換程序和其他與網路安全相關的發現,例如有關風險;
- 與接口相關的過程、方法和工具,以確保客戶和供應商之間的兼容性,如正確處理數據和確保通信 用於傳遞這些數據的網路;
- 角色定義,
- 溝通和記錄項目或組件中變化的方法,包括 TARA 的潛在重複;
- 對需求管理工具的一致性
- 網路安全評估的結果。
-
e) 有關分佈式網路安全活動的里程碑;和
-
f) 對項目或組件的網路安全支持結束的定義。
【RQ-07-05】在分佈式網路安全活動開始之前,網路安全接口協議應在客戶和供應商之間共同達成協議。
【RQ-07-06】如果存在需要根據【RQ-08-07】進行管理的確定漏洞,客戶和供應商應就這些行動的行動和責任達成一 致。
【RQ-07-07】如果要求不明確、不可行,或與其他網路安全要求或其他領域的要求相衝突,則客戶和供應 商應相互通知對方,以便作出適當的決策和行動。
【RQ-07-08】職責應在責任分配矩陣中加以規定。
註 2:可使用 RASIC 表,見附件 C。
7.5 工作成果
【WP-07-01】網路安全接口協議 / Cybersecurity interface agreement
由 7.4.3 的5個要求產生。
8 持續的網路安全活動 / Continual cybersecurity activities
8.1 介紹
持續的網路安全活動將在生命週期的所有階段進行,並且可以在特定項目之外進行。
網路安全監控(見 8.3)收集網路安全信息,並根據已定義的觸發分析網路安全信息進行分類。
網路安全事件評估(見 8.4)確定網路安全事件是否存在項目或組件的弱點。
脆弱性分析(見 8.5)檢查弱點,並評估是否可以利用特定的弱點。
漏洞管理(見 8.6)跟踪並監督項目和組件中已識別漏洞的處理,直到其網路安全支持結束。
8.2 目標
本條款的目的是:
- a) 監控網路安全信息,識別網路安全事件;
- b) 評估網路安全事件,以識別弱點;
- c) 從弱點中識別出弱點;以及
- d) 管理已識別的漏洞。
8.3 網路安全監控 / Cybersecurity monitoring
8.3.1 輸入
8.3.1.1 前提要件
應提供以下信息:
- 用於開發觸發的規則和流程。
8.3.1.2 進一步支持信息
可以考慮以下信息:
- 項目定義【WP-09-01】;
- 網路安全聲明要求【WP-09-04】;
- 網路安全規範【WP-10-01】;
- 威脅場景【WP-15-03】
- 過去的漏洞分析【WP-08-05】;
- 從現場接收到的信息。
例如,漏洞掃描報告、修複信息、消費者使用信息。
8.3.2 要求和建議
【RQ-08-01】網路安全信息的收集應選擇信息來源。
註 1:可以選擇內部和/或外部來源。
註 2:內部來源可以包括 8.3.L2 中列出的那些來源。
註 3:外部資料來源可以包括:
- researchers;
- 商業性或非商業性的資料來源;
- 組織供應鏈;
- 本組織的客戶;和/或
- 政府來源。
例:最先進的攻擊方法的範例來源。
【RQ-08-02】觸發應使用網路安全信息的分類來定義和維護。
註 4:觸發可以包括關鍵字、配置信息的參考資料、組件或供應商的名稱。
【RQ-08-03】應收集並試用網路安全信息,以確定該網路安全信息是否成為一個或多個網路安全事件。
8.3.3 工作成果
【WP-08-01】網路安全信息的來源 / Sources for cybersecurity information
由【RQ-08-01】要求生成。
【WP-08-02】觸發 / Triggers
由 【RQ-08-02】要求生成。
【WP-08-03】網路安全事件 / Cybersecurity Events
由 【RQ-08-03】要求生成。
8.4 網路安全事件評估 / Cybersecurity event evaluation
8.4.1 輸入
8.4.1.1 前提要件
應提供以下信息:
- 網路安全事件【WP-08-03】;
- 若有,後開發的網路安全要求【WP-10-02】,以及
- 配置信息符合【RQ-05-12】。
8.4.1.2 進一步支持信息
可以考慮以下信息:
- 項目定義【WP-09-01】;
- 網路安全規範【WP-10-01】;
- 過去的漏洞分析【WP-08-05】。
8.4.2 要求和建議
【RQ-08-04】應對網路安全事件進行評估,以識別項目和/或組件中的弱點。
註 1:該活動可與[RQ-08-03]的分類相結合。
註 2:如果存在缺陷並且存在可用的補救措施(例如供應商為組件中的漏洞提供的補丁),組織可以將補救措施(參 見 8.6)處理為假定的漏洞,而不需要任何其他活動。
註 3:威脅場景【WP-15-03】可根據此評估結果進行升級。
8.4.3 工作成果
【WP-08-04】網路安全事件造成的弱點 / Weaknesses from cybersecurity events
由【RQ-08-04】的要求生成。
8.5 漏洞分析 / Vulnerability analysis
8.5.1 輸入
8.5.1.1 前提要件
應提供以下信息:
-
項目定義【WP-09-01】,或網路安全規範【WP-10-01】。
註 : 如果在項目上執行漏洞分析,則使用項目定義,如果在組件上執行漏洞分析,則使用網路安全規範。
8.5.1.2 進一步支持信息
可以考慮以下信息:
- 網路安全事件造成的弱點【WP-08-04】
- 在產品開發過程中發現的弱點【WP-10-05】;
- 過去的漏洞分析【WP-08-05】;
- 攻擊路徑【WP-15-05】
- 驗證報告【WP-10-04】和驗證報告【WP-10-07】;
- 來自過去網路安全事件(cybersecurity incidents)的信息。
8.5.2 要求和建議
【RQ-08-05】應分析漏洞,以識別漏洞。
註 1:該分析可包括:
- 架構分析;
- 根據 15.6:和/或要求進行的攻擊路徑分析
- 攻擊的可行性等級符合第 15.7 節的標準。
註 2:可以執行根本原因分析來確定導致弱點可能成為漏洞的任何潛在因素。
範例 1 攻擊路徑分析顯示<u>沒有攻擊路徑</u>存在,因此,該弱點<u>不被視為漏洞</u>。
範例 2 利用弱點的攻擊<u>可行性評級</u>非常低,因此,弱點不被視為漏洞。
【RQ-08-06】對於未被確定為漏洞的弱點,應提供一個理論依據。
8.5.3 工作成果
【WP-08-05】 漏洞分析 / Vulnerability analysis
由 【RQ-08-05】 和 【RQ-08-06】需求生成。
8.6 漏洞管理 / Vulnerability management
8.6.1 輸入
8.6.1.1 前提要件
應提供以下信息:
- 漏洞分析【WP-08-05】。
8.6.1.2 進一步支持信息
沒有。
8.6.2 要求和建議
【RQ-08-07】應對漏洞進行管理,以便針對每個漏洞:
- a) 相應的網路安全風險按照 15.9 進行評估和處理,以便不存在不合理的風險;或
- b) 通過應用獨立於 TARA 的可用補救措施,來消除該漏洞。
例:開源軟件的範例修補程序範例。
註 1:如果漏洞管理導致對項目或組件的變更,則按照【RQ-05-11】應用變更管理。
註 2:關於漏洞的信息可以在分佈式網路安全活動的特定情境中共享(見 7.4.3),例如共享攻擊路徑的知識)和其他相關 方(見 5.4.3)。
【RQ-08-08】如果根據第 15.9 條規定的風險處理決策需要網路安全應急響應,則應應用第 13.3 條。
註 3:網路安全應急響應過程可以獨立於 TARA 進行應用。
8.6.3 工作成果
【WP-08-06】受管理漏洞的證據 / Evidence of managed vulnerabilities
由【RQ-08-07】需求生成。
9 概念 / Concept
9.1 介紹
概念階段涉及到考慮車輛級的功能,如在項目中實現的那樣。在本條款中,項目及其操作環境被標識為 “項目定義”(見 9.3)。項目的定義構成了後續活動的基礎。
本條款還指定了該項目的網路安全目標(見 9.4)。這是最高級別的要求。為此,網路安全風險被評估, 這是通過使用 Cleus 的方法來實現的。15(另見附件 H,圖 H.11)。此外,9,4 指定了網路安全聲明,用 來解釋為什麼風險保留或共享被認為是足夠的。
網路安全概念(見 9.5)包括網路安全要求和對操作環境的要求,這兩者都來自網路安全目標,並基於 對項目的全面視圖。
9.2 目標
本條款的目的是:
- a) 在網路安全領域定義項目及其操作環境及其相互作用;
- b) 明確網路安全目標和網路安全聲明;以及
- c) 明確網路安全概念,以實現網路安全目標。
9.3 項目定義 / Item definition
9.3.1 輸入
9.3.1.1 前提要件
沒有。
9.3.1.2 進一步支持信息
可以考慮以下信息:
- 有關項目和操作環境的現有信息。
例:車載機電系統架構,包括車載網路、車輛外部網路、參考模型、和早期開發的文檔。
9.3.2 要求和建議
【RQ-09-01】應確定有關該項目的以下信息:
-
a) 項目邊界;
註 1:項目邊界將項目與操作環境區分開來。項目邊界的描述可以包括與車輛內部的其他項目的接口和/或與車 輛外部的 E/E 系統的接口。
-
b) 項目功能;和
註 2:這描述了項目在生命週期階段的預期行為(例如,產品開發(測試)、生產、運維、退役】,並 包括由項目實現的車輛功能。
-
c) 初步架構。
註 3:對初步體系結構的描述可以包括項目的組件及其連接的標識,以及項目的外部接口。
註 4:本文檔中描述的項目定義,特別是項目邊界,可能與其他領域的項目定義不同,例如根據 ISO26262series 壁 的功能安全]。
註 5:可以考慮關於約束條件和適用的網路安全標準的信息。
註 6:非為此場景設計的組件開發(見 6.4.5)可以基於假設的(通用)項目的定義和項目內組件功能的描述。
【RQ-09-02】應描述與網路安全相關的項目的操作環境的信息。
註 7:對操作環境的描述及其與項目的交互作用可以幫助識別和/或分析相關的威脅場景和攻擊路徑。
註 8:相關信息可以包括假設,例如,假設該項目所依賴的每個公鑰基礎設施證書頒發機構都得到了適當的管理。
9.3.3 工作成果
【WP-09-01】項目定義 / Item definition
由 9.3.2 的要求產生
9.4 網路安全目標 / Cybersecurity goals
9.4.1 輸入
9.4.1.1 前提要件
應提供以下信息:
- 項目定義【WP-09-01】。
9.4.1.2 進一步支持信息
可以考慮以下信息:
-網路安全事件。
9.4.2 要求和建議
【RQ-09-03】應執行根據項目定義進行的分析,包括:
- a) 根據第 15.3 條規定進行的此資產標識:
- b) 根據第 15.4 條規定進行的威脅情景識別:
- c) 符合第 15.5 條規定的影響評級:
- d) 根據 15.6 標準進行的攻擊路徑分析:
- e) 根據第 15.7 條規定的攻擊可行性等級;以及
- f) 根據 15.8 確定風險值。
註 1:如果項目定義沒有為分析提供足夠的信息,則可以假定這類信息。
【RQ-09-04】根據 【RQ-09-03】的結果,應根據 15.9 確定每個威脅情景的風險處置方案
註 2:通過删除風險源來避免風險,可能會導致項目根據變更而進行的變更 管理(見 5.4.4)。
【RQ-09-05】如果威脅情景的風險處理決策包括降低風險,則應指定一個或多個相應的網路安全目標。
註 3:網路安全目標是一種保護此資產免受威脅場景影響的要求。
註 4:如果適用,可確定網路安全目標的 CAL(見附件 E)。
註 5:可以為項目的任何生命週期階段指定網路安全目標。
【RQ-09-06】如果威脅情景的風險處置決策包括:
-
a) 分享風險;或
-
b) 由於分析【RQ-09-03】過程中使用的一個或多個假設而保留的風險, 然後,應指定一個或多個相應的網路安全聲明。
註 6:網路安全聲明可以考慮進行網路安全監控。
【RQ-09-07】應進行驗證,以確認:
- a) 【RQ-09-03】關於項目定義結果的正確性和完整性;
- b) 結果的風險處置決策的完整性、正確性和一致性;
- c) 的網路安全目標和 【RQ-09-04】關於風險處理決策的網路安全聲明的完整性、正確性和一致性;以及
- d) 該項的所有網路安全目標與該項的網路安全聲明的一致性。
9.4.3 工作成果
【WP-09-02】TARA
由 【RQ-09-03】 和 【RQ-09-04】產生 。
【WP-09-03】網路安全目標 / Cybersecurity goals
由 【RQ-09-05】產生 。
【WP-09-04】網路安全聲明 / Cybersecurity claims
由 【RQ-09-06】產生 。
【WP-09-05】網路安全目標的驗證報告 / Verification report for cybersecurity goals
由 【RQ-09-07】產生 。
9.5 網路安全概念 / Cybersecurity concept
9.5.1 輸入
9.5.1.1 前提要件
應提供以下信息:
- 項目定義【WP-09-01】;
- 網路安全目標【WP-09-03】;以及
- 網路安全聲明【WP-09-04】。
9.5.1.2 進一步支持信息
可以考慮以下信息:
- TARA 【WP-09-02】。
9.5.2 要求和建議
【RQ-09-08】應描述實現網路安全目標的網路安全技術和/或操作網路安全控制及其交互,並考慮到:
- a) 項目功能之間的依賴關系
- b) 網路安全聲明。
註 1:該描述可包括:
- 實現網路安全目標的條件,例如防止妥協,發現和監測妥協,
- 專門用於解決威脅場景的特定方面的功能,例如使用安全通信信道。
註 2:該描述可用於評估設計和確定網路安全驗證的目標。
【RQ-09-09】應根據【RQ-09-08】的描述,定義項目的網路安全要求和對運營環境的要求。
註 3:網路安全要求可以取決於或包括項目的特定功能,如升級 能力或在操作期間獲得用戶同意的能力。
註 4:對操作環境的要求在項目外實現,但它們包含在項目的網路安全驗證中,以確認是否實現了相應的網路安全 目標。
註 5:作為操作環境的一部分,對其他項目的要求可以是對這些項目的網路安全要求。
【RQ-09-10】網路安全要求應分配給該項目,如果適用於其一個或多個組件。
註 6:對網路安全控制的描述補充了網路安全需求和操作環境需求的規範和分配,這些需求共同構成了網路安全的 概念。
【RQ-09-11】對 【RQ-09-08】、【RQ-09-09】 和 【RQ-09-10】的結果應進行驗證以確認:
- a) 關於網路安全目標的完整性、正確性和一致性;以及
- b) 與網路安全聲明有關的一致性。
9.5.3 工作成果
【WP-09-06】網路安全概念 / Cybersecurity concept
由 【RQ-09-08】、【RQ-09-09】 和 【RQ-09-10】產生。
【WP-09-07】關於網路安全概念的驗證報告 / Verification report for the cybersecurity concept
由【RQ-09-11】產生。
10 產品開發 / Product development
10.1 介紹
本條款描述了網路安全要求和體系結構設計的規範(見 10.4.1)。 此外,本條款還描述了集成和驗證活動(請參見 10.4.2)。
這些網路安全活動將迭代執行,直到不需要進一步改進網路安全控制。網路安全規範的定義是通過驗證 活動來定義和確認,以實現網路安全概念。
圖 9 說明了一個如何將產品開發活動應用於基於 v 模型的工作流程的範例,其中 10.4.1 對應於 v 模型的 左側,10.4.2 對應於右側。在本例中,假設項目級別下有抽象,即組件級別和子組件層。此工作流 可以擴展到覆蓋任何級別的抽象。
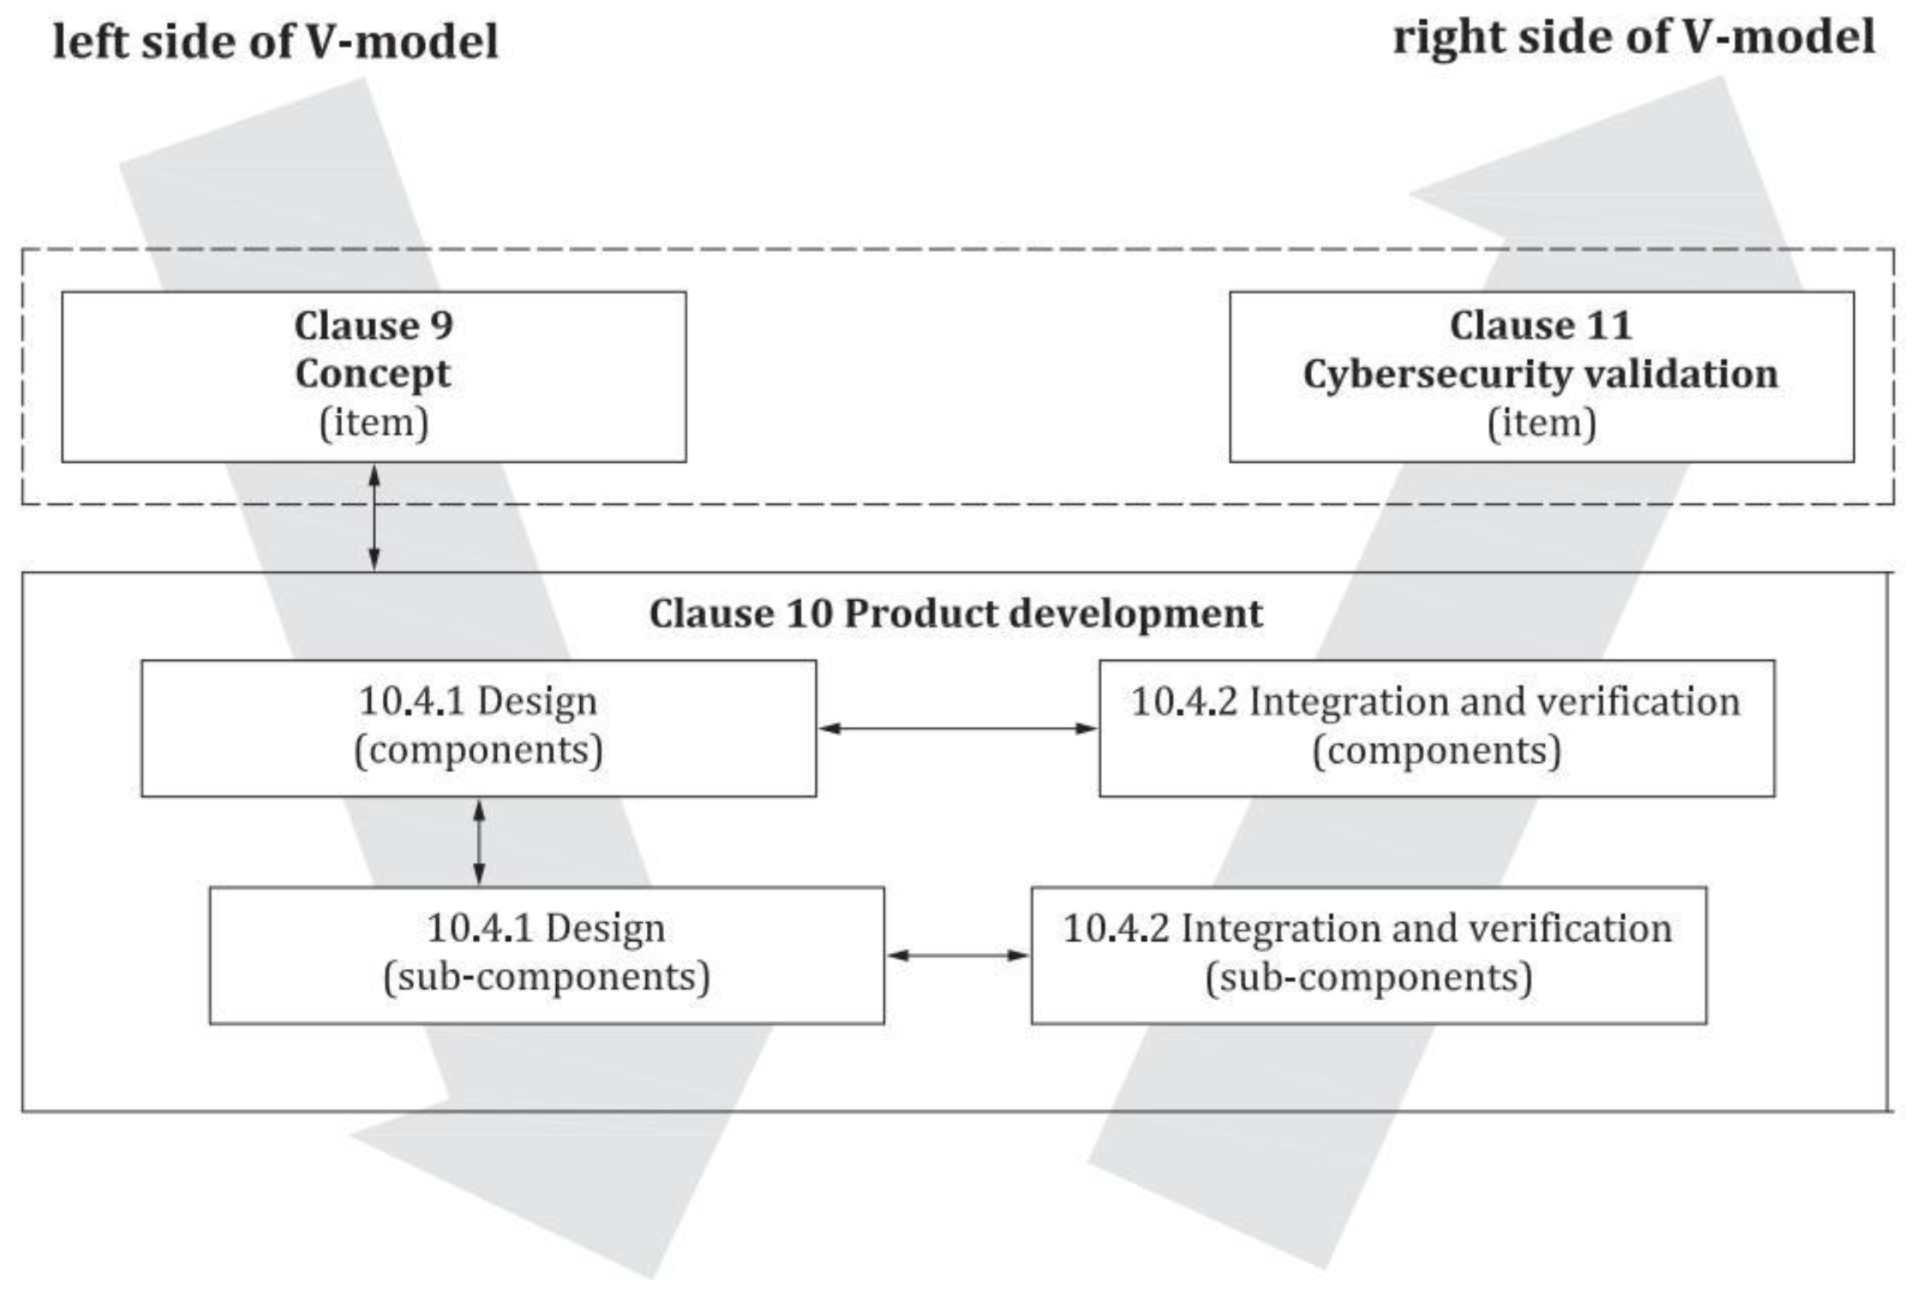
- 垂直雙向箭頭描繪如 10.4.1 中所述的設計過程中的架構抽象級別。
- 水平雙向箭頭描述了根據 10.4.2 中所述的網路安全規範對已實現和集成組件的驗證。
圖 9-V 型模型中的產品開發活動的範例
可以應用不同於 v 模型的開發方法或方法(例如,敏捷軟件開發)。
CAL 可用於衡量本條款中活動的深度和嚴謹性,以及它們所使用的方法(見附件 E)。
10.2 目標
本條款的目的是:
-
a) 定義網路安全規範;
註 1:這些可以包括現有體系結構設計中不存在的網路安全相關組件的規範。
-
b) 驗證定義的網路安全規範符合更高級的架構抽象網路安全規範;
-
c) 識別組件中的弱點;以及
註 2:第 8 條描述了漏洞分析和管理。
-
d) 提供了證明組件的實現和集成的結果符合網路安全規範的證據。
10.3 輸入
10.3.1 前提要件
應提供以下信息:
-
來自更高級的體系結構抽象層次的網路安全規範;
註 1:這可能僅限於與正在開發的組件相關的信息,例如。
- 分配給正在開發的組件的網路安全要求;
- 正在開發的組件的外部接口規範;
- 關於正在開發的組件的操作環境的信息。
註 2:對於最高級別架構抽象的開發,使用項目的網路安全概念【WP-09-06】和項目定義【WP-09-01】,而不是來自 高級架構抽象的網路安全規範。
10.3.2 進一步支持信息
可以考慮以下信息:
- 項目定義【WP-09-01】;
- 網路安全概念【WP-09-06】;
- 現有架構設計;
- 已經建立好的網路安全控制系統;
- 來自可重用組件的已知弱點和漏洞。
10.4 要求和建議
10.4.1 設計
【RQ-10-01】網路安全規範應根據以下原則進行定義:
-
a) 來自更高層次的體系結構抽象化的網路安全規範;
-
b) 選擇要實施的、如適用的網路安全控制;以及
範例 1 使用帶有嵌入式硬件信任錨的單獨微控制器用於安全密鑰存儲功能,並與非安全外部連接的信任錨隔離。
註 1:網路安全控制可以從受信任的目錄中選擇。
-
c) 現有的架構設計,如果適用。
註 2:網路安全規範包括與滿足已定義的網路安全需求相關的已定義架構設計的子組件之間的接口規範,包括它們的使用、靜態和動態方面。
註 3:在定義網路安全規範時,可以考慮後開發階段的網路安全影響,例如對密鑰存儲的安全管理;調試接口的停止 激活;删除個人身份信息的程序。
註 4:網路安全規範可包括識別與滿足網路安全要求相關的配置和校準參數,以及其設置或允許的值範圍,例如,硬 件安全模塊集成的正確配置。
註 5:可以考慮實現網路安全控制所需的組件的能力,例如處理器性能、內存資源。
【RQ-10-02】所定義的網路安全要求應分配給架構設計的組成部分。
【RQ-10-03】如果適用,應規定確保組件後開發的網路安全的程序。
範例 2 正確集成和初始化網路安全控制,以及在整個生產過程中維護網路安全的程序。
【RQ-10-04】如果網路安全規範或其實現使用了設計、建模或編程符號或語言,則在選擇該符號或語言時應 考慮以下事項:
- a) 在語法和語義中有明確和可理解的定義;
- b) 支持模塊化、抽象和封裝的實現;
- c) 支持使用結構化結構;
- d) 支持使用安全的設計和實施技術;
- e) 能夠集成已存在的組件;以及
範例 3 用另一種語言編寫的庫、框架、軟件組件。 - f) 該語言對由於使用不當而產生的漏洞的彈性。
範例 4 對緩衝區溢出的彈性。
註 6:對於軟件開發,實現包括使用編程語言進行編碼。
【RQ-10-05】標準(參見【RQ-10-04】)針對網路安全的合適設計、建模或編程語言應由設計、建模和編碼指 南或開發環境涵蓋。
範例 5 使用 MISRAC:2012Ml 或 CERTC 用“C”編程語言進行安全編碼。
範例 6 適合的設計、建模和編程語言的標準:
- 語言子集的使用;
- 強打字技術的執行
- 使用防禦性實施技術。
【RQ-10-06】應採用已建立的和值得信賴的設計和實施原則,以避免或盡量減少弱點的引入。
註 7:網路安全架構設計的設計原則範例見 NIST 特別出版物 800-160Vol,附錄.1。
【RQ-10-07】應分析 【RQ-10-01】中定義的架構設計,以確定其弱點。
註 8:可以考慮來自重用組件的已知弱點和漏洞。
註 9: 對已識別的弱點進行漏洞分析(見 8.5),並對已識別的漏洞進行管理(見 8.6)。但是,已識別出的弱點可以 通過更改架構設計來解決,而無需執行漏洞分析。
【RQ-10-08】應驗證已定義的網路安全規範,以確保來自高級架構抽象的網路安全規範的完整性、正確性和 一致性。
註 10::驗證方法可包括:
- 複審 review;
- 分析 analysis;
- 模擬 simulation;and/or
- 原型機 prototyping.
10.4.2 集成和驗證
【RQ-10-09】集成和驗證活動應驗證組件的實現和集成是否符合已定義的網路安全規範。
【RQ-10-10】在【RQ-10-09】的集成和驗證活動應考慮:
- a) 已定義的網路安全規範;
- b) 適用於系列生產的配置,如果適用;
- c)有足夠的能力來支持已定義的網路安全規範中指定的功能;以及
- d)如果適用,符合 RQ-10-05]的建模、設計和編碼指南。
註 1:這可以包括車輛集成和驗證。
註 2:進行驗證的方法可包括:
- 基於要求的測試; -接口測試;
- 資源使用評估;
- 控制流程和數據流的驗證;
- 動態分析;和/或 -靜態分析。
註 3:如果採用測試驗證,可選擇測試用例和測試環境,並考慮:
- 可進行測試的集成水平,以達到驗證目標;
- 在後續的集成活動中,需要根據對所選的測試環境的分析進行其他測試,例如,與處理器仿真或開發環境相比, 目標處理器的數據字和地址字的位寬不同。
註 4:推導測試用例的方法可包括:
- 要求分析;
- 等價類的生成和分析;
- 邊界值分析;和/或
- 根據知識或經驗進行錯誤猜測。
【RQ-10-11】如果採用測試驗證,應使用定義的測試覆蓋度量對測試覆蓋率進行評估,以確定測試活動的充分性。
註 5:標準測試覆蓋指標可能不足以滿足網路安全,例如軟件的語句覆蓋。
【RC-10-12】應進行測試,以確認組件中剩餘的未知弱點和漏洞已被最小化。
註 6:不必要的功能可能包含一個弱點。
註 7:測試方法可包括:
- 功能測試;
- 漏洞掃描;
- fuzz(模糊) 測試;和/或
- 滲透測試。
註 8:對確定的弱點進行漏洞分析(見 8.5),並對確定的漏洞進行管理(見 8.6)。但是,已識別出的弱點可以通過 更改架構設計來解決,而無需執行漏洞分析。
【RQ-10-13】如果沒有按照【RC-10-12】進行測試,則應提供理論依據。
註 9::其基本原理可包括以下注意事項:
- 進入組件攻擊面的可行性;
- (直接或間接地) 訪問組件的能力;和/或
- 組件的簡單性。
10.5 工作成果
【WP-10-01】網路安全規範 / Cybersecurity specifications
來自 【RQ-10-01】 和 【RQ-10-02】。
【WP-10-02】後開發的網路安全要求 / Cybersecurity requirements for post-development
來自 【RQ-10-03】。
【WP-10-03】建模、設計或編程語言和編碼指南的文件(若有) /Documentation of the modelling, design or programming languages and coding guidelines, if applicable
由【RQ-10-04】和【RQ-10-05】產生。
【WP-10-04】網路安全規範的驗證報告 / Verification report for the cybersecurity specifications
由【RQ-10-08】得出。
【WP-10-05】在產品開發期間發現的弱點(若有) / Weaknesses found during product development
由【RQ-10-07】和 【RC10-12】 生成。
【WP-10-06】集成和驗證規範 / Integration and verification specification
源自【RQ-10-10】。
【WP-10-07】集成和驗證報告 / Integration and verification report
由【RQ-10-09】和【RC-10-12】產生。
11 網路安全驗證 / Cybersecurity validation
11.1 介紹
本條款描述了該項目在車輛級別進行網路安全驗證的活動(見圖 9)。該項目包括在車輛層面的操作環境 和系列生產的配置。
11.2 目標
本條款的目的是:
- a) 驗證網路安全目標和網路安全主張;
- b) 確認項目達到網路安全目標;
- c) 確認仍不存在不合理的風險。
11.3 輸入
11.3.1 前提要件
應提供以下信息:
- 項目定義【WP-09-01】;
- 網路安全目標【WP-09-03】;以及
- 網路安全聲明【WP-09-04】,如果適用的話。
11.3.2 進一步支持信息
可以考慮以下信息:
- 網路安全概念【WP-09-06】;
- 產品開發中的工作成果(見 10.5)。
11.4 要求和建議
【RQ-11-01】考慮到系列生產配置的項目的車輛一級的驗證活動應確認:
-
a) 網路安全目標符合威脅場景的網路安全目標和相應的風險;
註 1:如果在驗證過程中發現了網路安全目標沒有解決的任何風險,它們可以按照 9 進行解決±4.
-
b) 實現本項目的網路安全目標;
-
c) 網路安全聲明的有效性;以及
-
d) 對操作環境的要求的有效性,如果適用。
註 2:驗證活動可包括:
- 通過審查第 23 條和第 10 條的工作成果,確認網路安全目標的實現;
- 滲透測試,以證明網路安全目標的充分性和實現性;和/或
- 審查通過第 9 條和第 10 條確定的所有管理風險。
註 3:CAL 可用於測量滲透試驗的深度和嚴密度(見附件 E)。
註 4:對【RQ-11-01】驗證活動中發現的漏洞進行漏洞分析(見 8.5),並對識別出的漏洞進行管理(見 8.6)。
【RQ-11-02】應提供選擇這些驗證活動的理由。
11.5 工作成果
【WP-11-01】驗證報告/ Validation report
由 【RQ11-01】和【RQ-11-02】得出的結果。
12 生產 / Production
12.1 介紹
生產包括一個項目或組件的制造和組裝,包括車輛水平。創建一個生產控制計劃,以確保後開發的網路安全要求應用於項目或組件,並確保在生產過程中不會引入漏洞。
12.2 目標
本條款的目的是:
- a) 在後開發應用網路安全要求;
- b) 防止在生產過程中引入漏洞。
12.3 輸入
12.3.1 前提要件
應提供以下信息:
- 後開發報告;
- 後開發的網路安全要求。
12.3.2 進一步支持信息
沒有。
12.4 要求和建議
【RQ-12-01】應制定一個生產控制計劃,適用於後開發的網路安全要求。
註 1:生產控制計劃可作為整體生產計劃的一部分納入。
【RQ-12-02】生產控制計劃應包括:
-
a) 將網路安全要求應用於後開發的階段的步驟序列;
-
b) 生產工具和設備;
-
c) 網路安全控制,防止生產過程中未經授權的變更;
範例 1 阻止物理訪問持有軟件的生產服務器的物理控件。
範例 2 應用加密技術和/或訪問控制的邏輯控件。
-
d) 確認滿足網路開發安全要求的方法。
註 2:方法可包括檢查和校準檢查。
註 3:要制造項目或組件並安裝硬件和軟件,生產過程可以使用特權訪問權限。如果在生產後以未經授權的方式使用, 這種訪問<u>可能會在項目或組件中引入漏洞</u>。
【RQ-12-03】 應實施生產控制計劃。
12.5 工作成果
【WP-12-01】生產控制計劃 / Production control plan
由 【RQ-12-01】 和 【RQ-12-02】 所產生。
13 運維 / Operations and maintenance
13.1 介紹
本條款描述了對字段中的項目或組件的網路安全應急響應(參見 13.3)和升級(參見 13.4)。 當組織將其作為漏洞管理的一部分調用時,就會發生網路安全應急響應(請參見 8.6)。 升級是在後開發對項目或組件所做的更改,可以包括其他信息,如技術規範、集成手冊、用戶手冊。組織 可以因為各種原因發佈升級,例如解決漏洞或安全問題,提供功能改進。有關升級的工作成果被記錄為其 他條款的工作成果。
在概念、產品開發或生產階段的項目或組件的修改包括變更管理(見 5.4.4),而不是本條款。
13.2 目標
本條款的目的是:
- a) 確定並實施針對網路安全事件的補救措施;以及
- b) 在生產後升級項目或組件期間和之後維護網路安全,直到其網路安全支持結束。
13.3 網路安全應急響應 / Cybersecurity incident response
13.3.1 輸入
13.3.1.1 前提要件 沒有。
13.3.1.2 進一步支持信息
可以考慮以下信息:
- 與導致網路安全應急響應的漏洞相關的網路安全信息;
- 漏洞分析。
13.3.2 要求和建議
【RQ-13-01】對於每一個網路安全事件,都應創建一個網路安全應急響應計劃,其中包括:
-
a) 補救措施;
註 1:補救措施由 8.6 中的漏洞管理決定。
-
b) 溝通計劃;
註 2:溝通計劃的創建可能涉及內部利益相關方,例如市場營銷或公共關系、產品開發團隊、法律、客戶關系、質量管理、採購。
註 3:溝通計劃可以包括識別內部和外部溝通伙伴(例如,開發、研究人員、一般公眾、當局),以及為這些 受眾開發具體信息。
-
c) 指定的補救行動的責任;
註 4:各項責任人員可以擁有:
- 在受影響的項目或組件方面的專業知識,包括遺留的項目和組件;
- 組織知識(例如,業務流程、溝通、採購、法律);和/或
- 決策權。
-
d) 記錄與網路安全事件相關的新網路安全信息的程序;
註 5:可根據 8.3 收集新的網路安全信息,例如以下信息:
- 受影響的組件;
- 相關事件和漏洞;
- 法醫數據,如數據日志, 碰撞傳感器數據;和/或
- 最終用戶投訴。
-
e) 一種確定進度的方法;
例:進度措施如下:- 被修正的受影響項目或組件的百分比
- 受補救措施影響的項目或組件的百分比。
-
f) 關閉網路安全應急響應的標準;以及
-
g) 關閉的操作。
【RQ-13-2】應實施網路安全應急響應計劃。
13.3.3 工作成果
【WP-13-01】網路安全應急響應計劃 / Cybersecurity incident response plan
由 【RQ-13-01】。
13.4 升級 / Updates
cyue: 升級行為的安全, 屬於 UNCE R156 的要求, 另在 ISO 24089 規範
13.4.1 輸入
13.4.1.1 前提要件
應提供以下信息:
- 後開發發佈報告【WP-06-04】。
13.4.1.2 進一步支持信息
可以考慮以下信息:
- 網路安全應急響應計劃【WP-13-01】;
- 與升級相關的,後開發的網路安全要求【WP-10-02】。
13.4.2 要求和建議
【RQ-13-03】車輛內與升級和升級相關的能力應根據本文件進行開發。
13.4.3 工作成果
沒有。
14 結束網路安全支持和退役 / End of cybersecurity support and decommissioning
14.1 介紹
退役不同於網路安全支持。組織可以結束對項目或組件的網路安全支持,但該項目或組件仍然可以按照該 領域中的設計運行。網路安全支持的退役和結束都可能帶來網路安全的影響,但這些影響是單獨考慮的。
退役可以在組織不知情的情況下發生,因此不能強制執行退役程序,因此退役行為超出了本文件的範圍。 在概念和產品開發階段,將考慮結束網路安全支持和退役。
14.2 目標
本條款的目的是:
- a) 溝通網路安全支持的終結;以及
- b) 使與網路安全有關的項目和組件能夠退役。
14.3 網路安全支持結束
14.3.1 輸入
沒有。
14.3.2 要求和建議
【RQ-14-01】當一個組織決定終止對某個項目或組件的網路安全支持時,應創建一個程序(Procedure)來與客戶進行溝通。
註 1:這些通信可以在供應商和客戶之間的合同要求下處理。
註 2:可通過公告的方式與車主進行溝通。
14.3.3 工作成果
【WP-14-01】負責對網路安全支持的結束進行溝通的程序
由【RQ-14-01】。
14.4 退役
14.4.1 輸入
14.4.1.1 前提要件
應提供以下信息:
- 後開發的網路安全要求。
14.4.1.2 進一步支持信息
沒有。
14.4.2 要求和建議
【RQ-14-02】應提供關於退役的後開發的網路安全要求。
註 : 與此類要求相關的適當文件(例如說明、用戶手冊),可以使網路安全能夠退役。
14.4.3 工作成果
沒有。
15.威脅分析和風險評估方法 / Threat analysis and risk assessment (TARA) methods
15.1 介紹
本條款描述了確定道路用戶可能受到威脅場景的影響程度的方法。這些方法及其工作成果統稱為威脅分析 和風險評估(TARA),並從受影響的道路使用者的角度來執行。本子句中定義的方法是可以系統地調用的通 用模塊,從項目或組件生命週期中的任何時間點開始:
- 此資產識別(見 15.3):
- 威脅情景識別(見 15.4):
- 影響評級(見 15.5):
- 攻擊路徑分析(見 15.6):
- 攻擊可行性等級(見15.7):
- 風險值確定(見15.8):和
- 風險處置決策(見15.9)。
因為這些都是通用模塊,所以本子句中定義的工作成果被記錄為其他子句生產的工作成果的一部分。 通過實例說明這些方法,請見附件 H。
可以應用影響評級、攻擊可行性評級和風險值確定的組織特定量表,並映射到本文檔中定義的相應量表。
15.2 目標
本條款的目的是:
- a) 識別此資產、其網路安全屬性及其損害場景;
- b) 識別威脅場景;
- c) 確定損害場景的影響評級;
- d) 識別能夠實現威脅場景的攻擊路徑;
- e) 確定利用攻擊路徑的容易程度;
- f) 確定威脅情景的風險值;以及
- g) 為威脅場景選擇適當的風險處置方案。
15.3 此資產識別
15.3.1 輸入
15.3.1.1 前提要件
應提供以下信息:
- 項目定義【WP-09-01】。
15.3.1.2 進一步支持信息
可以考慮以下信息:
- 網路安全規範【WP-10-1】。
15.3.2 要求和建議
【RQ-15-01】應確定損害場景。
註 1:損害場景可能包括:
- 項目的功能與不良後果之間的關系;
- 對道路使用者造成傷害的描述
- 相關此資產。
【RQ-15-02】應識別具有網路安全屬性的此資產,其妥協會導致損害的情況。
註 2:此資產的識別可依據:
- 分析項目定義; WP-09-01
- 執行影響評級;
- 從威脅情景中獲取此資產的方法
- 使用預定義的目錄。
實例 1 本此資產是存儲在信息娛樂系統中的個人信息(客戶個人偏好], 其網路安全屬性為保密性。損害場景是由於失 去保密性而未經客戶同意而泄露個人信息。
實例 2 本此資產是制動功能的數據通信,其網路安全特性是完整性。損害場景是與車輛在高速行駛時意外完全制動造 成的後續車輛發生碰撞(追尾碰撞)。
15.3.3 工作成果
【WP-15-01】損害場景(Damage scenarios)
由 【RQ-15-01】生成。
【WP-15-02】具有網路安全屬性的此資產(Assets with cybersecurity properties)
由 【RQ-15-02】生成。
15.4 威脅場景識別 / Threat scenario identification
15.4.1 輸入
15.4.1.1 前提要件
應提供以下內容:
- 項目定義【WP-09-01】。
15.4.1.2 進一步支持信息
可以考慮以下信息:
- 網路安全規範【WP-10-01】;
- 損害場景【WP-15-01】;
- 具有網路安全屬性的此資產【WP-15-02】。
15.4.2 要求和建議
【RQ-15-03】應確定威脅情景,並包括:
- 目標此資產;
- 損害了此此資產的網路安全屬性;以及
- 造成網路安全屬性妥協的原因。
註 1:進一步的信息可以包括或與威脅場景相關聯,例如損害場景、此資產、攻擊者、方法、工具和攻擊表面之間的技 術相互依賴性。
註 2:威脅場景識別的方法可使用小組討論和/或系統的方法,例如:
- 引起合理可預見的濫用和/或濫用導致的惡意使用案例;
- 基於evita等框架的威脅建模方法 EVITA、TVRA,PASTA、STRIDE(欺騙,篡改,否認,信息披露,拒絕服務,提高特權)。
註 3:損傷場景可能對應於多個威脅場景,而一個威脅場景可能導致多個損傷場景。
例如,為制動 ECU 欺騙 CAN 消息,會導致 CAN 消息的完整性喪失,從而失去制動功能的完整性。
15.4.3 工作成果
【WP-15-03】 威脅情景(Threat scenarios)
由【RQ-15-03】產生。
15.5 影響評級 / Impact rating
15.5.1 輸入
15.5.1.1 前提要件
應提供以下內容:
- 損害場景【WP-15-01】。
15.5.1.2 進一步支持信息
可以考慮以下信息:
- 項目定義【WP-09-01】;
- 具有網路安全屬性的此資產【WP-15-02】。
15.5.2 要求和建議
【RQ-15-04】損害場景應分別針對安全、財務、運營和隱私等影響類別(S、F、0、P)對道路使用者造成的 潛在不利後果進行評估。
註 1:本文檔不提供不同影響類別之間的關系(例如,權重)。
註 2:可以考慮其他的影響類別。
註 3: 如果考慮了其他影響類別,則可根據第 7 條的規定在供應鏈中共享這些類別的基本原理和解釋。
【RQ-15-05】應確定每個影響類別的損害場景的影響評級為以下因素之一:
- 嚴重 severe;
- 重要 major;
- 中等 moderate;or
- 可忽略 negligible.
註 4: 與財務、運營和隱私相關的影響可以根據附件 F 中的表進行評級。
【RQ-15-06】與安全相關的影響評級應來自 ISO26262-3:2018,6.4.3。
註 5:附件 F 中的表 F.1 可用於繪制安全影響標準和影響評級。
註 6.功能安全評估可重複用於此目的。
【PM-15-07】如果一個損害場景導致了一個影響評級,並且可以認為另一個影響類別的每個影響都不那麼關鍵,那麼可以省略對該其他影響類別的進一步分析。
例如,損害場景的<u>安全影響被評為“嚴重”</u>,因此不去進一步分析該損害場景的<u>財務影響</u>。
15.5.3 工作成果
【WP-15-04】與相關影響類別相關的影響評級(Impact ratings)
由 【RQ-15-04】至【RQ-15-06】得出的影響評級 IR
15.6 攻擊路徑分析 / Attack path analysis
15.6.1 輸入
15.6.1.1 前提要件
應提供以下信息:
-
項目定義【WP-09-01】或網路安全規範【WP-10-01】;以及
註 : 如果對項目執行攻擊路徑分析,則使用項目定義,如果在組件上執行攻擊路徑分析,則使用網路安全規範。
-
威脅場景【WP-15-03】。
15.6.1.2 進一步支持信息
可以考慮以下信息:
- 網路安全事件造成的弱點【WP-08-04】;
- 在產品開發過程中發現的弱點【WP-10-05】;
- 架構設計;
- 先前確定的攻擊路徑,【WP-15-05】,如果可用;
- 漏洞分析【WP-08-05】。
15.6.2 要求和建議
【RQ-15-08】應分析威脅情景,以識別攻擊路徑。
註 1:攻擊路徑分析可以基於:
- 通過分析實現威脅場景的不同方法,推斷自上而下的攻擊路徑,例如攻擊樹、攻擊圖;和/或
- 從識別出的漏洞中構建攻擊路徑的自下而上的方法。
註 2:如果部分攻擊路徑不能導致實現威脅場景,則可以停止對該部分攻擊路徑的分析。
【RQ-15-09】攻擊路徑應與攻擊路徑可以實現的威脅場景相關聯。
註 3:在<u>產品開發的早期階段,攻擊路徑往往不完整或不精確</u>,因為具體的實現細節還無法識別特定的漏洞。在產品 開發過程中,隨着更多信息可用,攻擊路徑可以升級,例如在漏洞分析之後。
樣例:
- 威脅場景:欺騙制動ECU的CAN消息會導致CAN消息的完整性喪失,從而導致制動功能的完整性喪失。
- 實現上述威脅場景的攻擊路徑:
- 遠程信息通信 ECU 通過蜂窩接口中斷;
- 網關 ECU 通過遠程通信 ECU 的 CAN 通信中斷;
- 網關 ECU 轉發惡意制動請求信號(不必要的快速減速)。
15.6.3 工作成果
【WP-15-05】攻擊路徑(Attack paths)
由 【RQ-15-08】 和 【RQ-15-09】產生的攻擊路徑 AP
15.7 攻擊可行性評級 / Attack feasibility rating
15.7.1 輸入
15.7.1.1 前提要件
應提供以下信息:
- 攻擊路徑【WP-15-05】。
15.7.1.2 進一步支持信息
可以考慮以下信息:
- 架構設計;
- 漏洞分析【WP-08-05】。
15.7.2 要求和建議
【RQ-15-10】對於每個攻擊路徑,攻擊可行性等級應按照表 1 所述確定。
表 1-攻擊的可行性等級和各自的說明
| 攻擊可行性評級 | 描述 |
|---|---|
| 高 | 攻擊路徑可以通過低努力完成。 |
| 中 | 攻擊路徑可以通過中等程度的努力來完成。 |
| 低 | 攻擊路徑可以通過高努力完成。 |
| 非常低 | 攻擊路徑可以通過非常高的努力來完成。 |
【RC-15-11】攻擊可行性評級方法<u>應根據以下方法之一</u>進行定義:
- a) 攻擊潛在的方法;
- b) 基於CVSS的方法;
- c) 基於攻擊向量的方法;
註 1:可由生命週期和可獲得的信息來選擇趨近的方法。
【RC-15-12】如果使用基於攻擊潛力的方法,應根據核心因素確定攻擊可行性等級,包括:
- a) 經過的時間;
- b) 專業知識;
- c) 有關該項目或零組件的知識;
- d) 機會之窗;和
- e) 設備。
註 2:核心攻擊的潛在因素可以從 ISO/IEC18045[23] 中得出
註 3:附件G.2 提供了基於攻擊潛力來確定攻擊可行性的指導方針。
【RC-15-13】如果使用基於 CVSS 的方法,應根據基本度量組的<u>可利用性指標</u>來確定攻擊的可行性評級,包括:
- a) 攻擊向量 (AV);
- b) 攻擊複雜性(AC);
- c) 所需的特權(PR);和
- d) 用戶交互(UI)。
註 4:附件G.3 提供了關於基於基於 CVSS 的方法確定攻擊可行性的指南。
【RC-15-14】如果使用基於攻擊向量的方法,應基於<u>評估主要的攻擊向量</u>來確定攻擊的可行性評級(cf. CVSS[24] 2.1.1) 的攻擊路徑。
註 5:附件G.4 提供了基於基於攻擊向量的方法來確定攻擊可行性的指導方針。
註 6:在<u>開發的早期階段</u>(例如概念階段),當沒有足夠的信息識別特定的攻擊路徑時,基於攻擊向量的方法可以用於估計攻擊的可行性。
15.7.3 工作成果
【WP-15-06】攻擊可行性評級(Attack feasibility ratings) AFR
由 【RQ-15-10】得出
15.8 風險值的確定 / Risk value determination
15.8.1 輸入
15.8.1.1 前提要件
應提供以下信息:
- 威脅場景【WP-15-03】;
- 具有相關影響類別的影響評級【WP-15-04】;以及
- 攻擊的可行性等級【WP-15-06】。
15.8.1.2 進一步支持信息
沒有。
15.8.2 要求和建議
【RQ-15-15】對於每個威脅情景,風險值應從相關損害場景的影響和相關攻擊路徑的攻擊可行性來確定。
註 1:如果威脅場景對應於多個損害場景和/或相關損害場景在多個影響類別中存在影響,則可以為每個影響評級分別 確定一個單獨的風險值。
註 2:如果威脅場景對應於多個攻擊路徑,則可以適當地聚合相關的攻擊可行性評級,例如,為威脅場景分配了相應 攻擊路徑的攻擊可行性評級的最大值。
【RQ-15-16】威脅情景的風險值應為(包括)1 和 5 之間,其中值為 1 代表最小風險。
例:風險值的確定方法:
- 風險矩陣 risk matrices;
- 風險公式 risk formulas。
15.8.3 工作成果
【WP-15-07】風險值
由 【RQ-15-15】和【RQ-15-16】產生的結果。
15.9 風險處置決策 / Risk treatment decision
15.9.1 輸入
15.9.1.1 前提要件
應提供以下信息:
- 項目定義【WP-09-01】;
- 威脅情景【WP-15-03】,以及
- 風險值【WP-15-07】。
15.9.1.2 進一步支持信息
可以考慮以下信息:
- 網路安全規範【WP-10-01】;
- 先前對項目或組件的風險處理決定,或對類似的項目或組件的風險處理決定;
- 具有相關影響類別的影響評級【WP-15-04】;
- 攻擊路徑【WP-15-05】;
- 攻擊的可行性等級【WP-15-06】。
15.9.2 要求和建議
【RQ-15-17】對於每個威脅情景,考慮到其風險值,應確定以下一種或多種風險處置方案:
- a) 避免風險;
例如 1 :通過消除風險源,決定不開始或繼續進行導致風險的活動來避免風險。 - b) 降低風險;
- c) 分擔風險;
範例 2 通過合同分擔風險或通過購買保險轉移風險。 - d) 保留風險。
註 : 保留風險和分擔風險的理由被記錄為網路安全聲明,並根據第 8 條進行網路安全監控和漏洞管理。
15.9.3 工作成果
【WP-15-08】風險處置決策
由 【RQ-15-17】得出
附件A 網路安全活動和工作成果的總結
A.1 介紹
表 A.1 總結了網路安全活動及其相應的工作成果。這可以幫助組織管理這些活動,確保網路安全活動的 覆蓋範圍,並了解項目的潛在工作量。概念和產品開發階段的活動在網路安全計劃中定義。因此,這些 活動的工作成果都在網路安全評估的範圍內。第 15 條中列出的所有工作成果在其他條款中被記錄為工 作產品。
A.2 網路安全活動和工作成果概述
表 A.1-本文件的網路安全活動及工作成果
| 子條款 | 工作成果 |
|---|---|
| (ch5)組織網路安全管理 | 對企業組織要求 |
| 5.4.1 網路安全治理 | [WP-05-01]網路安全政策、規則和流程 |
| 5.4.2 網路安全文化 | [WP-05-01]網路安全政策、規則和流程 <br>[WP-05-02]能力管理、意識管理和持續改進的證據 |
| 5.4.3 信息共享 | [WP-05-01]網路安全政策、規則和流程 |
| 5.4.4 管理系統 | [WP-05-03]組織管理系統的證據 |
| 5.4.5 工具管理 | [WP-05-04]工具管理的證據 |
| 5.4.6 信息安全管理 | [WP-05-03]組織管理系統的證據 |
| 5.4.7 組織網路安全稽核 | [WP-05-05]組織網路安全稽核報告 |
| (ch6)項目依賴性的網路安全管理 | 對項目管理要求 |
| 6.4.1 網路安全責任 | [WP-06-01]網路安全計劃 |
| 6.4.2 網路安全規劃 | [WP-06-01]網路安全計劃 |
| 6.4.3 特制 | [WP-06-01]網路安全計劃 |
| 6.4.4 重複使用 | [WP-06-01]網路安全計劃 |
| 6.4.5 組件特定情境外 | [WP-06-01]網路安全計劃 |
| 6.4.6 現成組件 | [WP-06-01]網路安全計劃 |
| 6.4.7 網路安全案例 | [WP-06-02]網路安全案例 |
| 6.4.8 網路安全評估 | [WP-06-03]網路安全評估報告 |
| 6.4.9 後開發的發佈 | [WP-06-04]後開發報告的發佈 |
| (ch7)分佈式網路安全活動 | 對供應鏈要求要求 |
| 7.4.1 供應商能力 | 沒有 |
| 7.4.2 報價請求 | 沒有 |
| 7.4.3 責任的調整 | [WP-07-01]網路安全接口合同 |
| (ch8)持續的網路安全活動 | 對維護的作業要求 |
| 8.3 網路安全監控 | [WP-08-01]網路安全信息的來源 <br>[WP-08-02]Trigers <br>[WP-08-03]網路安全事件 |
| 8.4 網路安全事件評估 | [WP-08-04]網路安全事件的弱點 |
| 8.5 漏洞分析 | [WP-08-05]漏洞分析 |
| 8.6 漏洞管理 | [WP-08-06]被管理漏洞的證據 |
| 概念階段 | ———-———-———-———-———- |
| 9.3 項目定義 | [WP-09-01]項目定義 |
| 9.4 網路安全目標 | [WP-09-02]TARA <br>[WP-09-03]網路安全目標 <br>[WP-09-04]網路安全聲明 <br>[WP-09-05]關於網路安全目標的驗證報告 |
| 9.5 網路安全概念 | [WP-09-06]網路安全概念 <br>[WP-09-07]網路安全概念的驗證報告 |
| 產品開發階段 | ———-———-———-———-———- |
| 10.4.1 設計 | [WP-10-01]網路安全規範 <br>[WP-10-02]後開發的網路安全要求 <br>[WP-10-03]建模、設計或編程語言和編碼指南的文檔 <br>[WP-10-04]網路安全規範的驗證報告 <br>[WP-10-05]在產品開發過程中發現的弱點 |
| 10.4.2 集成與驗證 | [WP-10-05]在產品開發過程中發現的弱點 <br>[WP-10-06]集成和驗證規範 <br>[WP-10-07]集成和驗證報告 |
| 11. 網路安全驗證 | [WP-11-01]驗證報告 |
| 後開發階段 | ———-———-———-———-———- |
| 12. 生產 | [WP-12-01]生產控制計劃 |
| 13.3 網路安全應急響應 | [WP-13-01]網路安全應急響應計劃 |
| 13.4 升級 | 沒有 |
| 14.3 網路安全支持 | [WP-14-01]溝通網路安全支持終端的程序 |
| 14.4 退役 | 沒有 |
| 威脅分析與風險評估方法 | ———-———-———-———-———- |
| 15.3 此資產識別 | [WP-15-01]損害場景<br>[WP-15-02]具有網路安全屬性的此資產 |
| 15.4 威脅場景識別 | [WP-15-03]威脅場景 |
| 15.5 影響評級 | [WP-15-04]具有相關影響類別的影響評級 |
| 15.6 攻擊路徑分析 | [WP-15-05]攻擊路徑 |
| 15.7 攻擊可行性評級 | [WP-15-06]攻擊可行性評級 |
| 15.8 風險值確定 | [WP-15-07]風險值 |
| 15.9 風險處置決策 | [WP-15-08]風險處置決策 |
要求分類整理表A(cyue)
對企業組織要求(條款5)
| 子條款 | 工作產出的可查核報表 | 相依於要求或章節內容 |
|---|---|---|
| 組織網路安全管理 | Organizational cybersecurity management | |
| 5.4.1 網路安全治理 | 【WP-05-01】網路安全政策、規則和流程 | 5.4.1 至 5.4.3 |
| 5.4.2 網路安全文化 | 【WP-05-01】網路安全政策、規則和流程 | 5.4.1 至 5.4.3 |
| 【WP-05-02】能力管理、意識管理和持續改進的證據 | 5.4.2 | |
| 5.4.3 信息共享 | 【WP-05-01】網路安全政策、規則和流程 | 5.4.1 至 5.4.3 |
| 5.4.4 管理系統 | 【WP-05-03】組織管理系統的證據 | 5.4.4 和 5.4.6 |
| 5.4.5 工具管理 | 【WP-05-04】工具管理的證據 | 5.4.5 |
| 5.4.6 信息安全管理 | 【WP-05-03】組織管理系統的證據 | 5.4.4 和 5.4.6 |
| 5.4.7 組織網路安全稽核 | 【WP-05-05】組織網路安全稽核報告 | 5.4.7 |
對項目管理要求(條款6)
| 子條款 | 工作產出的可查核報表 | 相依於要求、章節內容 |
|---|---|---|
| 項目依賴性的網路安全管理 | Project dependent cybersecurity management | |
| 6.4.1 網路安全責任 | 【WP-06-01】網路安全計劃 | 6.4.1 至 6.4.6 |
| 6.4.2 網路安全規劃 | 【WP-06-01】網路安全計劃 | 6.4.1 至 6.4.6 |
| 6.4.3 特制 | 【WP-06-01】網路安全計劃 | 6.4.1 至 6.4.6 |
| 6.4.4 重複使用 | 【WP-06-01】網路安全計劃 | 6.4.1 至 6.4.6 |
| 6.4.5 組件特定情境外 | 【WP-06-01】網路安全計劃 | 6.4.1 至 6.4.6 |
| 6.4.6 現成組件 | 【WP-06-01】網路安全計劃 | 6.4.1 至 6.4.6 |
| 6.4.7 網路安全案例 | 【WP-06-02】網路安全案例 | 6.4.7 |
| 6.4.8 網路安全評估 | 【WP-06-03】網路安全評估報告 | 6.4.8 |
| 6.4.9 後開發的發佈 | 【WP-06-04】後開發報告的發佈 | 6.4.9 |
對供應鏈要求(條款7)
| 子條款 | 工作產出的可查核報表 | 相依於要求、章節內容 |
|---|---|---|
| 分佈式網路安全活動 | Distributed cybersecurity activities | |
| 7.4.1 供應商能力 | 無 | X |
| 7.4.2 報價請求 | 無 | X |
| 7.4.3 責任的調整 | 【WP-07-01】網路安全接口合同 | 7.4.3 |
對持續維護的要求(條款8)
| 子條款 | 工作產出的可查核報表 | 相依於要求、章節內容 |
|---|---|---|
| 持續的網路安全活動 | Continual cybersecurity activities | |
| 8.3 網路安全監控 | 【WP-08-01】網路安全信息的來源 | 【RQ-08-01】 |
| 【WP-08-02】Trigers | 【RQ-08-02】 | |
| 【WP-08-03】網路安全事件 | 【RQ-08-03】 | |
| 8.4 網路安全事件評估 | 【WP-08-04】網路安全事件的弱點 | 【RQ-08-04】 |
| 8.5 漏洞分析 | 【WP-08-05】漏洞分析 | 【RQ-08-05】和【RQ-08-06】 |
| 8.6 漏洞管理 | 【WP-08-06】被管理漏洞的證據 | 【RQ-08-07】 |
對產品生命週期中的要求(條款9~條款14)
| 子條款 | 工作產出的可查核報表 | 相依於要求、章節內容 |
|---|---|---|
| 概念階段 | Concept phases | |
| 9.3 項目定義 | 【WP-09-01】項目定義 | 9.3.2 |
| 9.4 網路安全目標 | 【WP-09-02】TARA | 【RQ-09-03】和【RQ-09-04】 |
| 【WP-09-03】網路安全目標 | 【RQ-09-05】 | |
| 【WP-09-04】網路安全聲明 | 【RQ-09-06】 | |
| 【WP-09-05】關於網路安全目標的驗證報告 | 【RQ-09-07】 | |
| 9.5 網路安全概念 | 【WP-09-06】網路安全概念 | 【RQ-09-08】【RQ-09-09】【RQ-09-10】 |
| 【WP-09-07】網路安全概念的驗證報告 | 【RQ-09-11】 | |
| 產品開發階段 | Product development Phases | |
| 10.4.1 設計 | 【WP-10-01】網路安全規範 | 【RQ-10-01】和【RQ-10-02】 |
| 【WP-10-02】後開發的網路安全要求 | 【RQ-10-03】 | |
| 【WP-10-03】建模、設計或編程語言和編碼指南的文檔 | 【RQ-10-04】和【RQ-10-05】 | |
| 【WP-10-04】網路安全規範的驗證報告 | 【RQ-10-08】 | |
| 【WP-10-05】在產品開發過程中發現的弱點 | 【RQ-10-07】和【RC10-12】 | |
| 10.4.2 集成與驗證 | 【WP-10-05】在產品開發過程中發現的弱點 | 【RQ-10-07】和【RC10-12】 |
| 【WP-10-06】集成和驗證規範 | 【RQ-10-10】 | |
| 【WP-10-07】集成和驗證報告 | 【RQ-10-09】和【RC-10-12】 | |
| 11. 網路安全驗證 | 【WP-11-01】驗證報告 | 【RQ11-01】和【RQ-11-02】 |
| 後開發階段 | Post-development phases | |
| 12. 生產 | 【WP-12-01】生產控制計劃 | 【RQ-12-01】和【RQ-12-02】 |
| 13.3 網路安全應急響應 | 【WP-13-01】網路安全應急響應計劃 | 【RQ-13-01】 |
| 13.4 升級 | 無 | X |
| 14.3 網路安全支持 | 【WP-14-01】溝通網路安全支持終端的程序 | 【RQ-14-01】 |
| 14.4 退役 | 無 | X |
對分析評估方法要求(條款15)
| 子條款 | 工作產出的可查核報表 | 相依於要求、章節內容 |
|---|---|---|
| 威脅分析與風險評估方法 | Threat analysis and risk assessment methods | |
| 15.3 此資產識別 | 【WP-15-01】損害場景 | 【RQ-15-01】 |
| 【WP-15-02】具有網路安全屬性的此資產 | 【RQ-15-02】 | |
| 15.4 威脅場景識別 | 【WP-15-03】威脅場景 | 【RQ-15-03】 |
| 15.5 影響評級 | 【WP-15-04】具有相關影響類別的影響評級 | 【RQ-15-04】至【RQ-15-06】 |
| 15.6 攻擊路徑分析 | 【WP-15-05】攻擊路徑 | 【RQ-15-08】和【RQ-15-09】 |
| 15.7 攻擊可行性評級 | 【WP-15-06】攻擊可行性評級 | 【RQ-15-10】【RC-15-11】【RC-15-12】【RC-15-13】【RC-15-14】 |
| 15.8 風險值確定 | 【WP-15-07】風險值 | 【RQ-15-15】和【RQ-15-16】 |
| 15.9 風險處置決策 | 【WP-15-08】風險處置決策 | 【RQ-15-17】 |
附件B 網路安全文化的例子
表 B.1 提供了弱網路安全文化的例子。
表 B.1 網路安全文化的例子
| 一個網路安全文化薄弱的例子 | 一個網路安全文化強大的例子 |
|---|---|
| 無法追踪與網路安全相關的決策的責任。 | 程序能確保可追溯與網路安全相關的決策的責任。 |
| 性能(已實現的功能或特性)、成本或進度優先於網路安全。 | 網路安全和安全處於最高優先位。 |
| 獎勵系統有利於成本和時程,而不是網路安全。 | 獎勵系統支持並激勵網路安全的有效實現,並懲罰那 些採取危及網路安全的捷徑的人。 |
| 網路安全人員在不考慮項目/活動的具體需求的情況下,強制不適當和非常嚴格地遵守網路安全。 | 網路安全人員作為具有適當性和實際實施意識的榜樣,導致整個組織對其行動的信任。 |
| 評估網路安全及其管理流程的人員會受到負責執行流程的人員的過度影響。 | 該過程提供了充分的制衡,例如在網路安全評估中具 有適當的獨立程度。 |
| 對網路安全的被動態度,例如。:<br>- 嚴重依賴於開發結束時的測試; <br>- 未為現場潛在的弱點或事件做好準備; <br>- 管理層只有在生產中出現網路安全事件或媒體大量關注競爭對手產品時,才會做出反應。 | 對網路安全的積極態度。:<br>- 網路安全問題從產品生命週期的最早階段就被發現和解決(通過設計的網路安全); <br>- 該組織準備對現場的漏洞或事件做出快速反應。 |
| 沒有分配網路安全所需的資源。 | 已分配了網路安全所需的資源。 熟練的資源具有與所分配的活動相稱的能力。 |
| - “集團認為“ 確認偏差(即不關鍵接受或符合主流觀點)。<br>- “堆放甲板”(即選擇成員以確保 當形成審查小組時 防止潛在的異議。 <br>- 持異議者被排斥或被貼上“不是團隊”的標簽 “玩家”(例如不合作、不妥協、有毒人員)。 <br>- 異議會對表現產生負面影響 審查。 <br>- 少數持不同意見者被貼上標簽或被視為 “麻煩制造者”,“不是團隊成員” 或“吹哨人”, “鼓風機”(即攪拌器,不可取的或告密者)。 <br>-表達擔憂的員工會擔心反應。 | 該程序利用多樣性的優勢:<br>-尋求知識多樣性、有價值和知識多樣性 集成在所有過程中; <br>-對抗多樣性使用的行為是 不鼓勵和懲罰。 具有支持性的溝通和決策能力 漏斗存在,管理層鼓勵其使用: <br>-鼓勵進行自我表露; <br>-任何人負責披露(內部或 鼓勵外部因素存在潛在的脆弱性; <br>-發現和解決過程繼續進行 該領域,在制造和發展中 其他產品。 |
| 沒有系統的持續改進過程,學習週期或其他形式的經 驗教訓學習。 | 持續改進是所有過程不可或缺的部分。 |
| 程序是特殊的或隱式的。 | 遵循已定義、可跟踪和受控制的程序。 |
附件C 網路安全接口合約模板的範例
C.1 通用
如果不同的組織參與了分佈式網路安全活動,那麼就不同組織之間的責任、信息披露水平和每個里程碑 的成就水平達成一致是很重要的。
本附件提供了根據[RQ-07-04]規定的網路安全接口協議的範例模板。本模板提供了關於如何定義客戶和 供應商之間的分佈式網路安全活動的角色和職責的指導(圖 C.1)。 其他信息也可以添加到模板中,如聯系點、目標里程碑、協作的方法或工具。
C.2 範例模板
此範例模板中的列條目包括:
- a) 各階段:本文件的各個階段;
- b) 工作成果:本文檔中與分佈式活動接口相關的工作成果;
- c) 文件參考文件:本文件的相關條款;
- d) 供應商:RASIC 規定的供應商責任;
- e) 客戶:由 RASIC 提供的客戶責任;
註 1 該模板使用 RASIC 來演示組織之間特定工作成果的職責分配。RASIC 的使用方法如下:
- 負責開展活動的組織;
- 活動完成後有權批準活動的組織;
- 支持機構:將幫助負責該活動的組織的組織;
- 本人告知:了解活動進展和正在做出決定的組織;
- 咨詢:提供建議或指導但不積極開展活動的組織。
- f) 保密級別:供應商和客戶對各工作成果的保密性達成一致;以及
註 2:可能的保密級別可為:
- 高度機密:只有創建工作成果的組織才能訪問它;
- 保密信息:客戶和供應商均可以訪問工作成果;
- 與第三方保密:根據 5.4.3 與授權外部方共享:
- 公共:工作成果可以共享,沒有任何限制。
- g) 評論:關於組織之間談判和討論結果的附加信息。
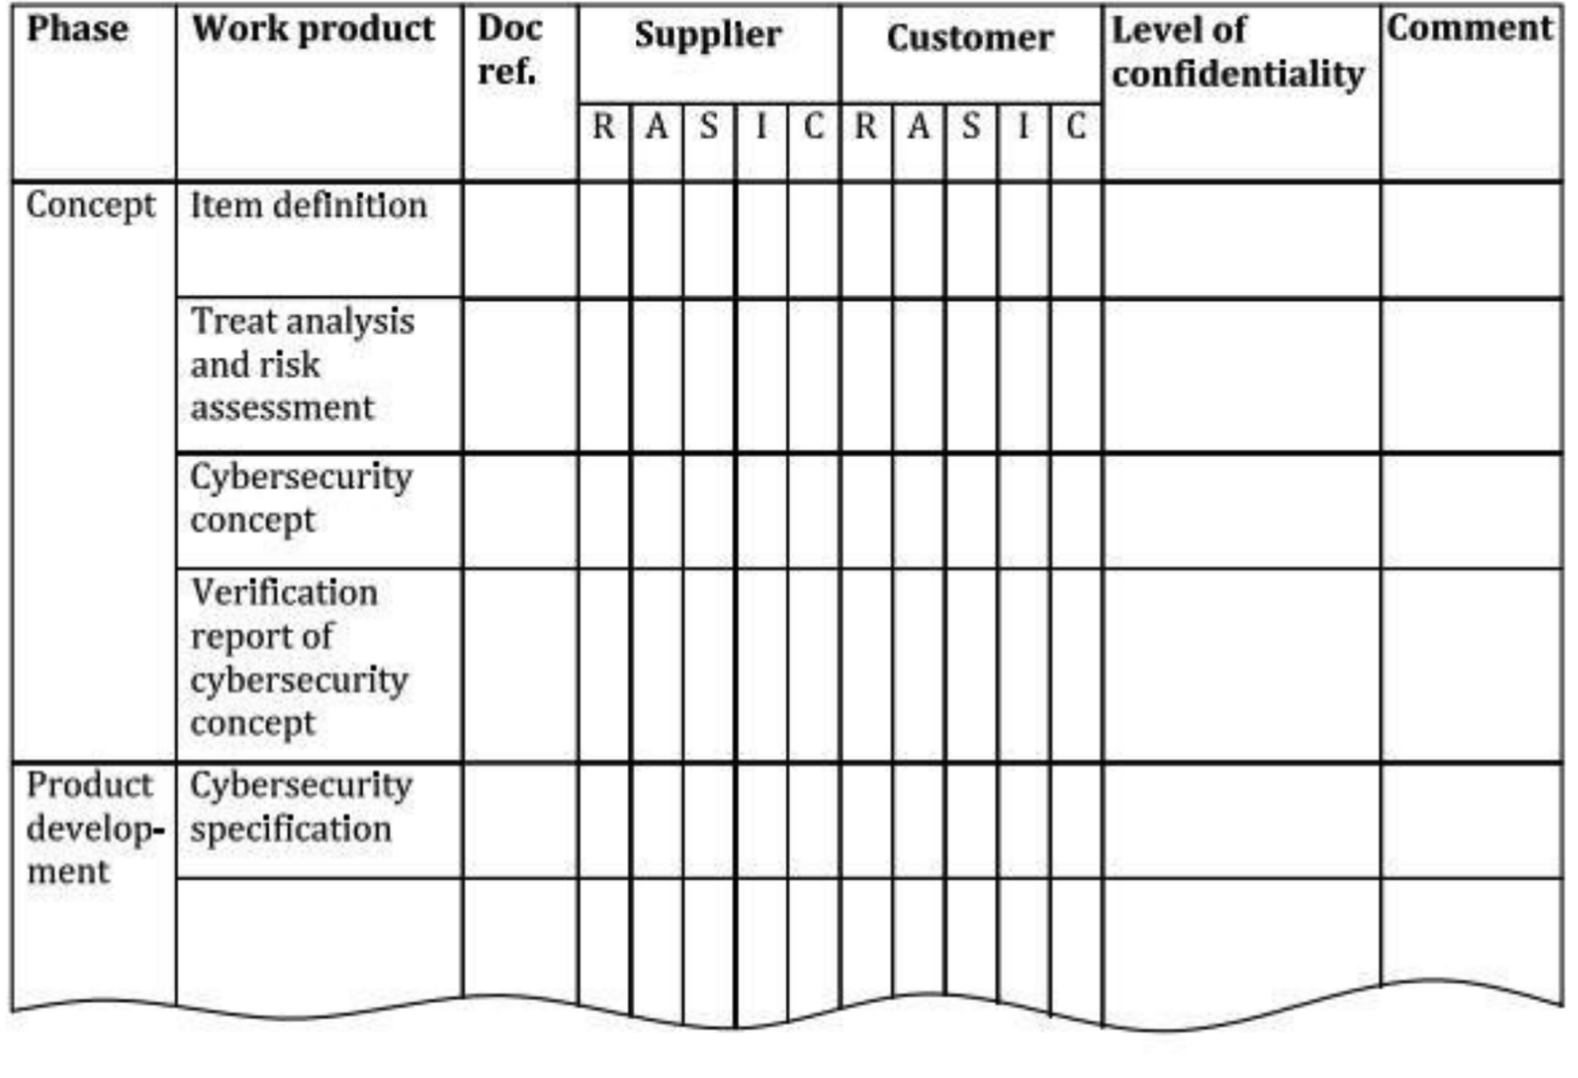
圖 C.1-網路安全接口協議模板的範例
附件D 網路安全相關性-範例、方法和標準
D.1 通用
本附件提供了確定一個項目或組件是否與網路安全相關的範例方法(請參見[RQ-06-02]]。
D.2 方法
候選項目或組件的網路安全相關性可以使用圖範例標準的 d.l 中的決策圖來確定。
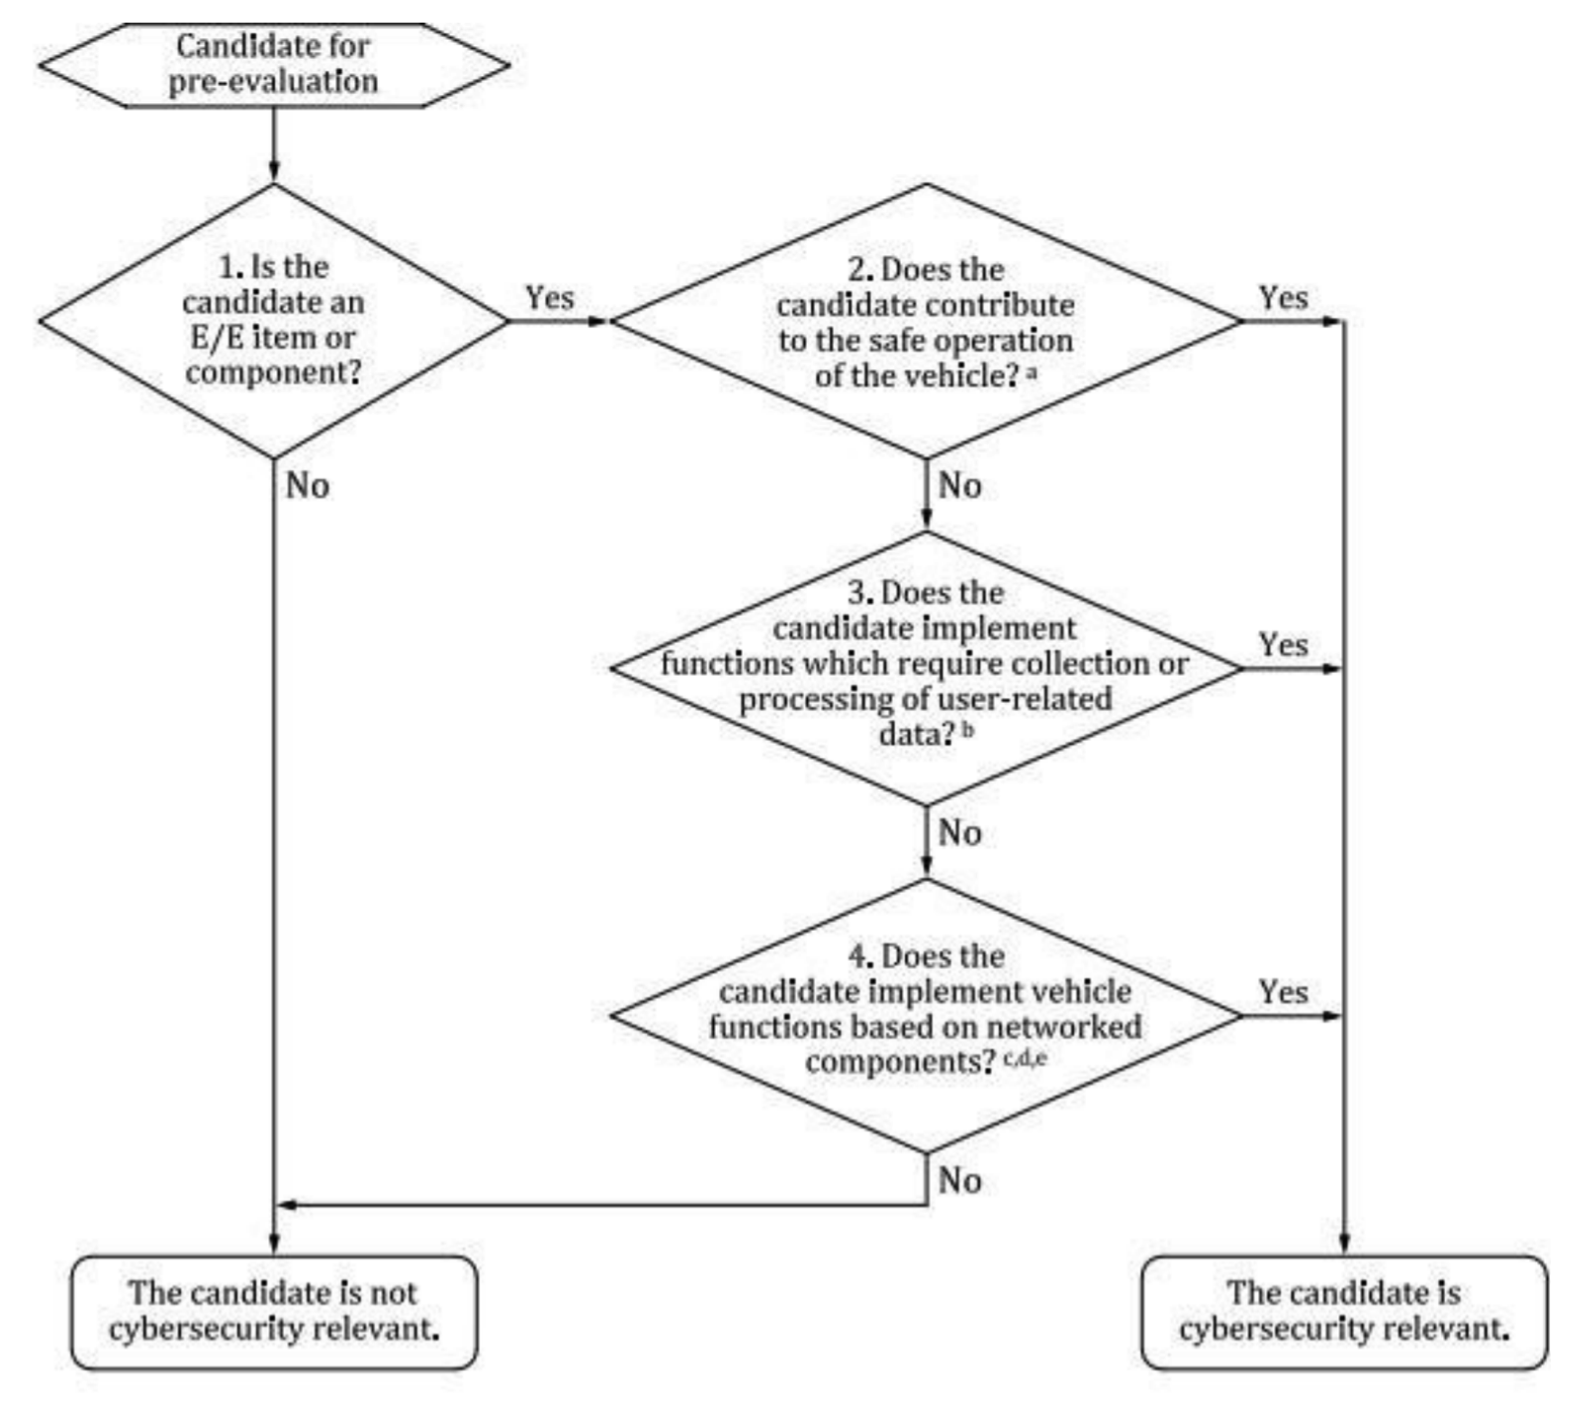
舉例:移動控制模塊與具備汽車安全完整性級別(Automotive Safety Integrity Level,ASIL)模塊的設計。
舉例:與司機或乘客相關的數據,或與潛在的敏感信息,位置數據。
舉例: 內部連接——CAN、以太網、面向媒體的系統傳輸(MOST)、傳輸控制協議/互聯網協議(TCP/IP)。
舉例: 外部連接——到後端服務器的功能接口;蜂窩電信網路、機載診斷(OBD-II)接口。
舉例: 無線連接的傳感器或執行器-遠程無鑰匙入口(RKE),近場通信 (NFC)、輪胎壓力監測系統(TPMS)。
圖 D.1-網路安全相關性範例的方法和標準
網路安全的相關性也可以根據經驗和多種專家的判斷來確定,例如,涉及安全專家和網路安全專家。
附件E 網路安全保證級別 CAL
E.1 介紹
本附件描述了一種網路安全保證級別(CAL)分類方案,可用於指定和傳達一套保證要求,以提供對項目 或組件的此資產保護得到充分發展的信心。該 CAL 分類方案沒有指定網路安全控制的技術要求,但它可以 用於驅動網路安全工程,為相關組織之間通信網路安全保證要求提供了一種通用語言。
CAL 可以由開發項目的組織確定,也可以由 非為此場景設計的組件 的設計組織假設。
一旦確定,CAL 將指定後續產品開發活動中所需的嚴格性,以解決需要降低風險所需的威脅場景。這可 以通過將 CAL 作為網路安全目標的屬性來實現,該目標由改進的網路安全要求繼承。
E.2 確定 CAL
CAL 與風險間接相關;然而,它不能直接從風險值來確定。這是因為風險值是動態的,隨時間變化 的項目或組件的規範、設計、實現和操作環境而變化,而 CAL 表示了隨時間保持固定的保證水平。因此, 在概念階段的開發開始時,可以使用預計在網路安全支持結束之前保持穩定的參數,例如在考慮網路安 全控制的實施之前,基於一個項目的此資產及其相關風險的方面的參數。CAL 與相關風險之間的關系如圖 e.l 所示。
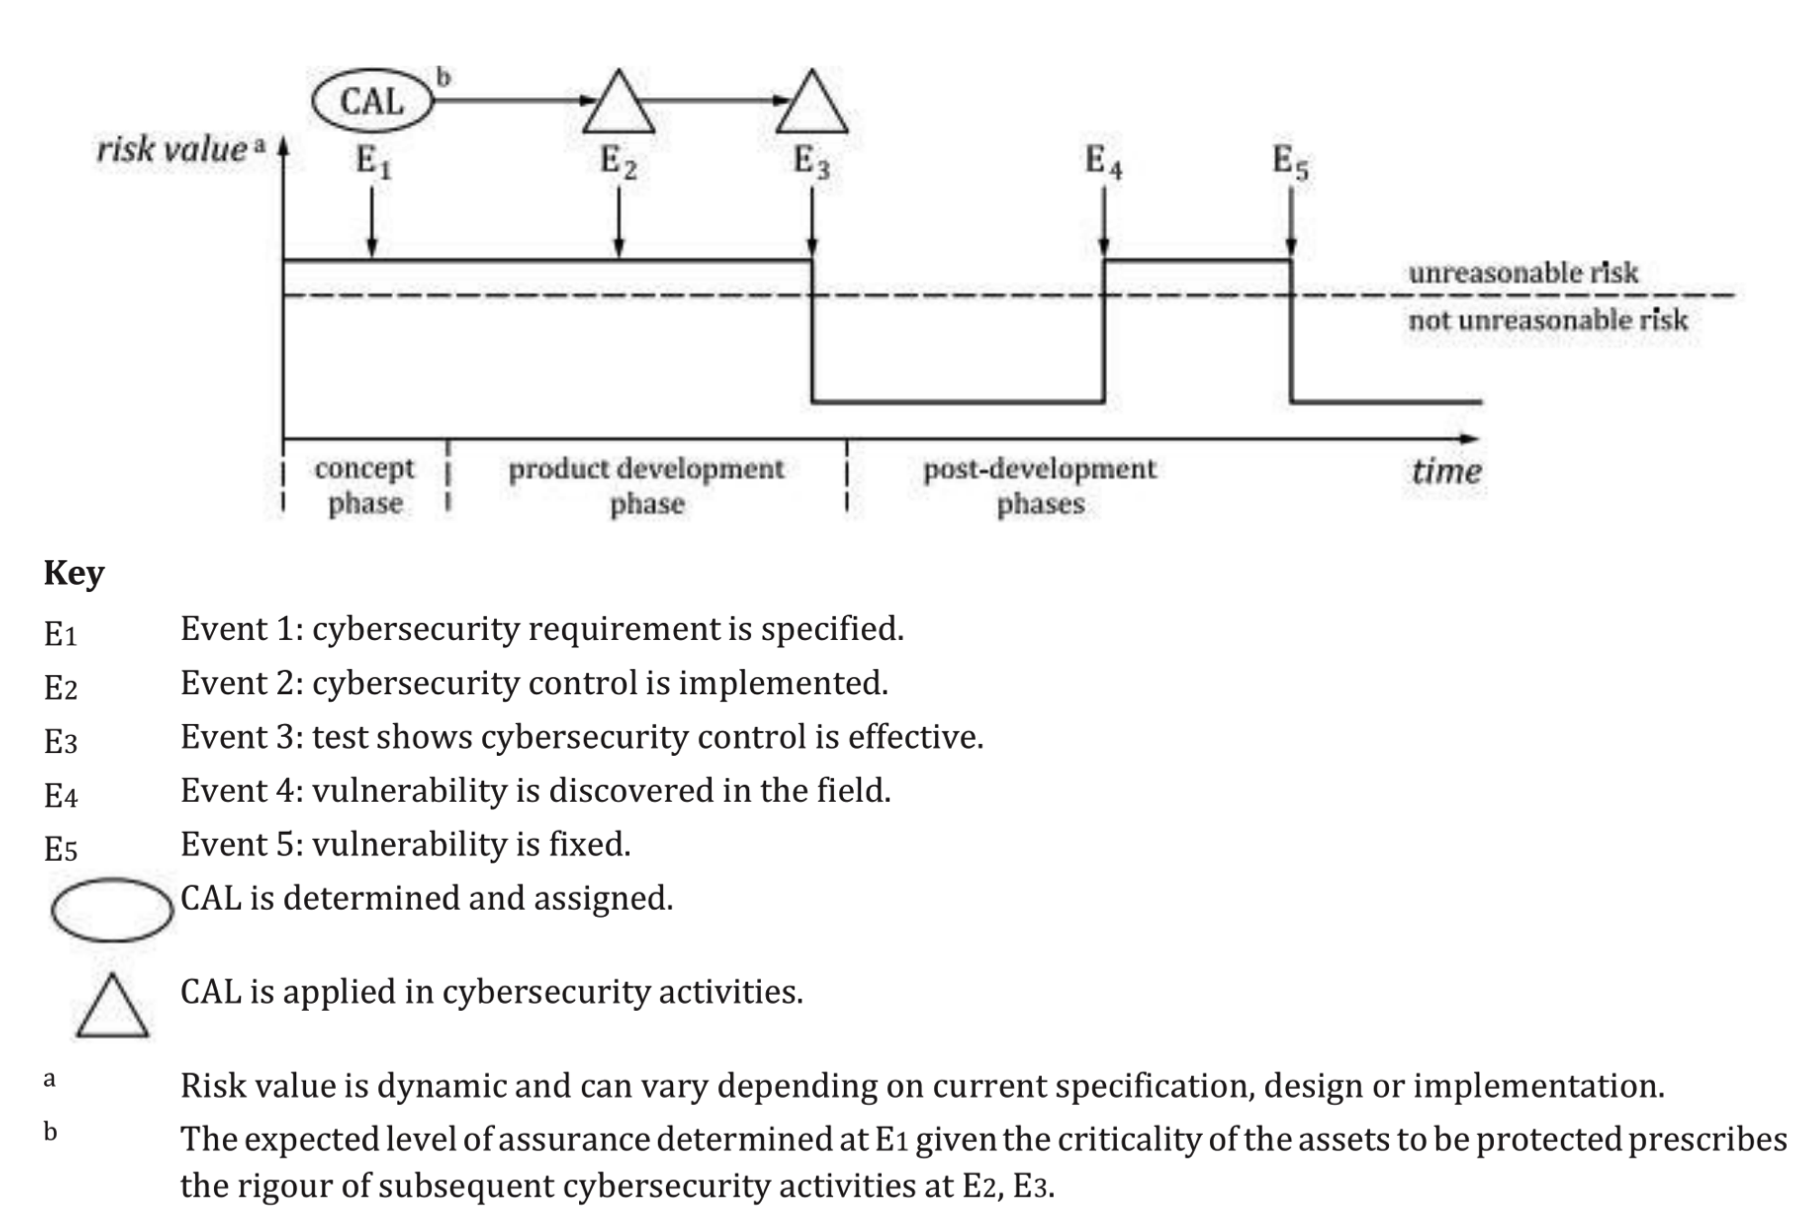
圖 E.1-CAL 與風險之間的關系
可根據考慮到已確定的威脅場景來確定 CAL(見 15.4)。表 E.1 給出了一個基於四個 cal 的例子,每個 cal 對應於基於所使用的網路安全工程方法的保證水平。該範例顯示了根據相關威脅場景的最大影響和攻擊向量分配的呼叫器。
表 E.1-基於衝擊和攻擊向量參數的 CAL 確定範例
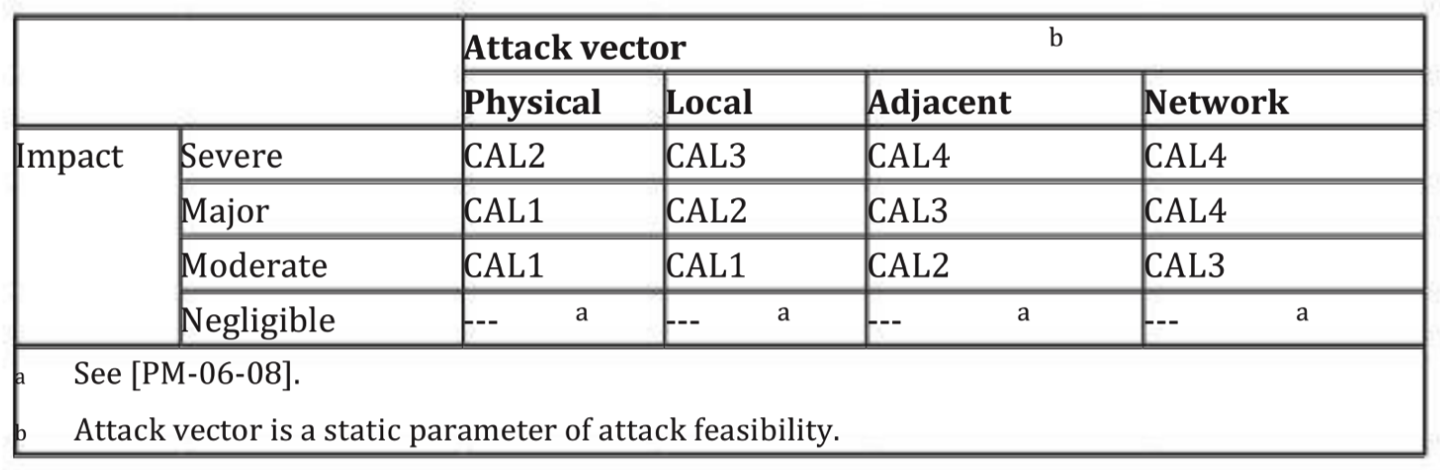
在客戶和供應商之間共享確定 CAL 的文檔化基本原理可以增進相互理解。CAL 分類方案和確定的 CAL 也 可以是客戶和供應商之間的網路安全接口協議的一部分。
單個 CAL 可以分配給一個項目的所有網路安全目標,或者不同的 CAL 可以分配給每個網路安全目標。如 果網路安全目標被合並,最高的個人呼叫將被分配給合並的網路安全目標。
E.3 使用 CAL
E.3.1 一般考量
CAL 分類方案可用於確定執行網路安全活動的嚴格程度,以滿足提供所需保證所需的努力。 CAL 可用於選擇:
- a) 用於開發和驗證的方法;
- b) 識別弱點和分析漏洞的方法;以及
- c) 網路安全評估的方法。
表 E.2 提供了一些 cal 的例子和關於在概念和產品開發階段使用它們的指導。對於 CAL 的每一次增加, 相應的方法都代表了通過設計、驗證和網路安全評估對項目或組件的保證的顯著增加。提供了表 E.2E.3 和 E4 中的範例,以便在使用 CALs 來擴展本文檔中描述的活動時獲得行業經驗。
表 E.2-呼叫的範例數和網路安全保證的預期嚴格性措施
| CAL 級別 | 級別描述 | a) 確信網路安全活動已適當嚴格執行的方法 | b) 確信對非托管漏洞不繼續存在的方法 | c) 確信網路安全活適當性的獨立計劃 |
|---|---|---|---|---|
| CAL1 | 需要提供較低到中等程度的網路安全保證 | 基於需求的測試 | 基於已知信息搜索漏洞 的分析和/或測試等活動 | 不需要 |
| CAL2 | 需要提供適度的網路安全保證 | (同上) | (同上) | 網路安全評估 是由<u>與發起者不同</u>的人進行的 |
| CAL3 | 需要中到高的網路安全保證 | 我們測試了組件之間的所有相互作用 | 通過探索性方法對漏洞進行分析和/或測試等活 動 | 網路安全評估 是由<u>非問題源團隊</u>的人進行 |
| CAL4 | 需要很高的網路安全保證 | 測試了組件之間相互作用的所有組合 | (同上) | 網路安全評估由與原始部門的管理、資源和發佈權限都獨立的人員進行 |
(原文表格)
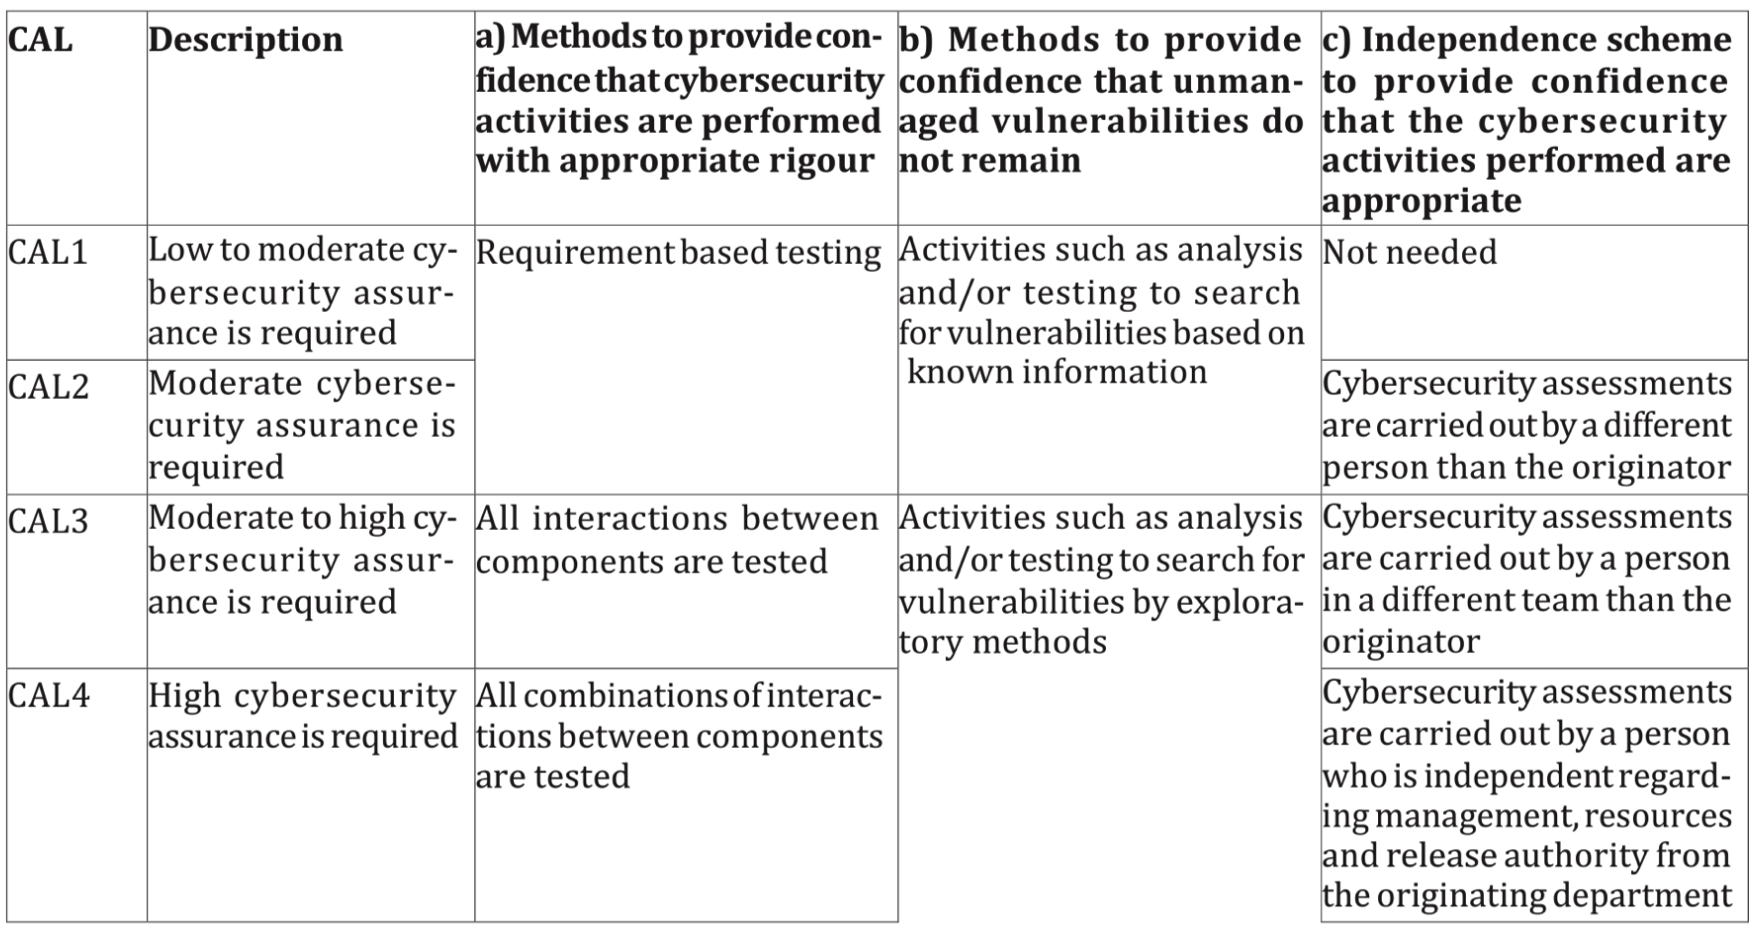
E.3.2 概念
本子條款提供了一個關於使用 CAL 分類方案來適應開發措施的嚴謹性和範圍的範例。
在概念階段,隨着網路安全概念的定義和網路安全需求分配到初步架構的組件,CALs 可作為[RQ-09-10] 的擴展:
-
a) 來自網路安全目標的網路安全要求繼承了來自該網路安全目標的 CAL;
-
b) 如果將從多個網路安全目標中繼承的具有不同 CAL 的多個網路安全要求分配給一個架構組件,則將
最高的 CAL 分配給該組件;
-
c) 如果確認組件為不受體系結構中其他組件的保護,則根據基本原理,分配給組件的 CAL 可以減少或 變得不必要。
E.3.3 產品開發
CAL 分類方案在產品開發中的一個應用可以是使用依賴於 CAL 的方法和度量。
在產品開發中,如果將網路安全要求分配給組件,並且無法確認與其他組件的隔離,則可以根據這些網 絡安全要求的最高 CAL 開發組件。
表 E.3 和 E4 提供了如何將 CAL 應用於網路安全活動範例的範例;進一步的網路安全活動也可以以類似 的方式加以解決。
表 E.3 提供了一個如何使用 CAL 來確定執行各自活動的獨立性級別的範例。
表 E.3-網路安全活動的獨立性水平範例
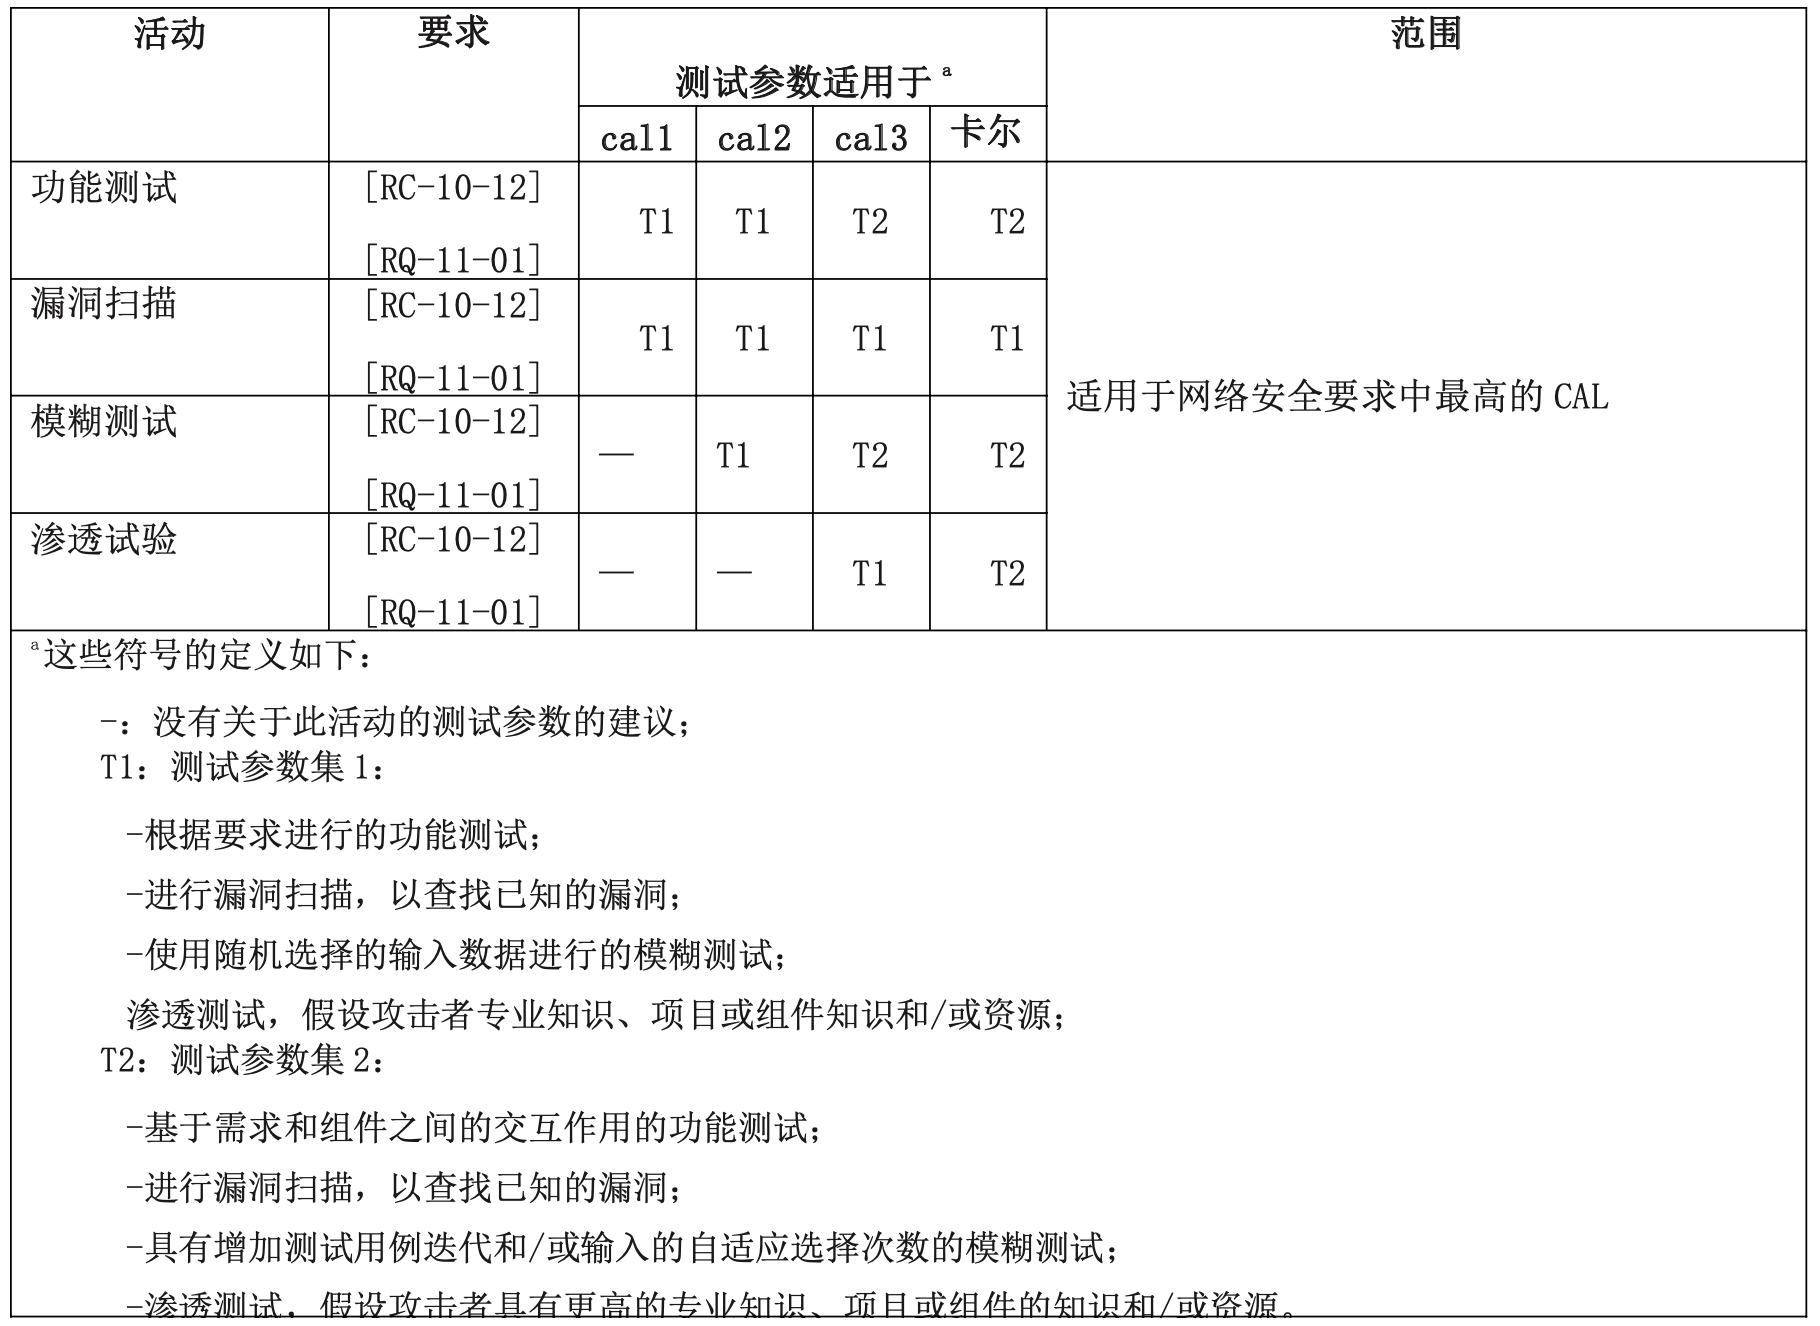
表 E.4-測試方法的參數範例
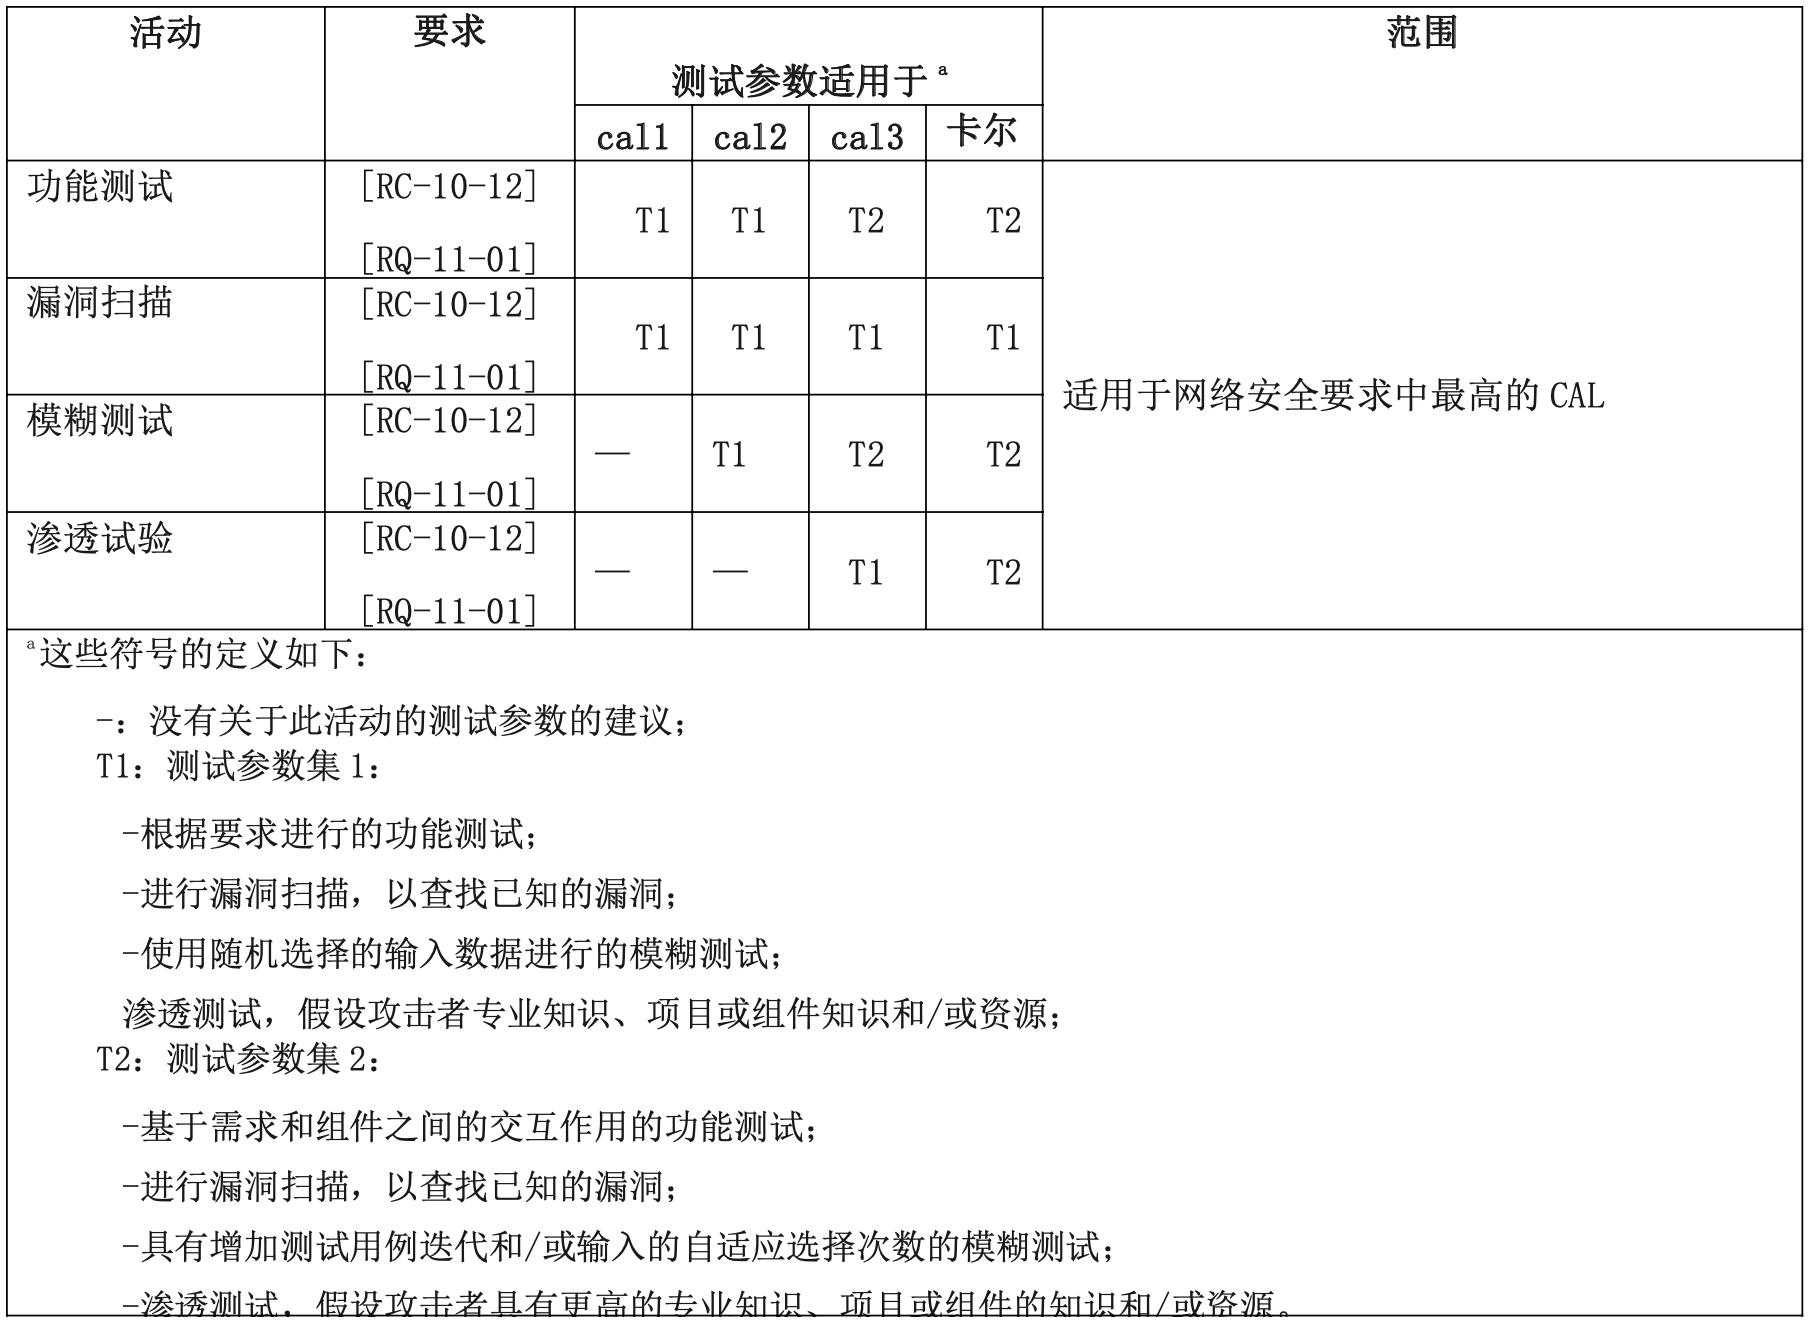
附件F 影響評級指南(信息參考)
F.1 介紹
本附件給出了影響評級標準的範例(涉及安全、財務、運營和隱私損害的損害場景見 15.51。本附件中 的表(見表 F.l 至表 F.4)可用於影響評級。 關於損害的可伸縮性(即在單一損害場景中對多個道路用戶的影響]如何修改影響評級的考慮沒有包括 在給出的範例中,但可以酌情添加到特定於組織的評級標準中(如參考[20]。C.1.2,表 4)。
F.2 影響評級或安全損壞
表 F.1-安全影響評級標準的範例
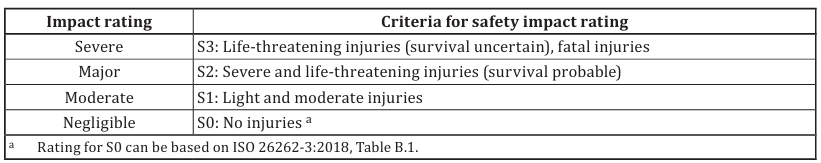
安全影響評級標準取自 ISO26262-3:2018。
如果提供了一個理由,符合 ISO26262-3:2018 的控制性和暴露性也可以被考慮為對安全性的評級影響。
ISO/SAE21434:2021(E)
| 影響評級 | 安全影響評級標準 |
|---|---|
| 嚴重 | S3:危及生命的傷害(生存率不確定),致命的傷高 |
| 高 | S2:嚴重和危及生命的傷害(有可能存活) |
| 中等 | S1:輕度和中度傷害 |
| 可忽略 | S0:無傷害 $^a$ |
$^a$ S0 的評級可基於 ISO26262-3:2018,表 B.1。
F.3 對財務損害的影響評級
表 F.2-財務影響評級標準的範例
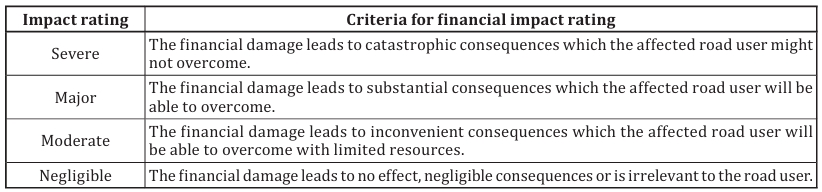
| 影響評級 | 財務影響評級的標準 |
|---|---|
| 嚴重 | 經濟損失會導致受影響的道路使用者可能無法克服的災難性後果。 |
| 重大 | 經濟損害會導致受影響的道路使用者將能夠克服的重大後果。 |
| 中等 | 經濟損害會造成不方便的後果,受影響的道路使用者將能夠通過有限的資源來克服這些後 果。 |
| 可忽略 | 經濟損失不會造成任何影響,後果可以忽略不計,或與道路使用者無關。 |
F.4 操作損壞的影響評級
表 F.3-操作影響評級標準的範例
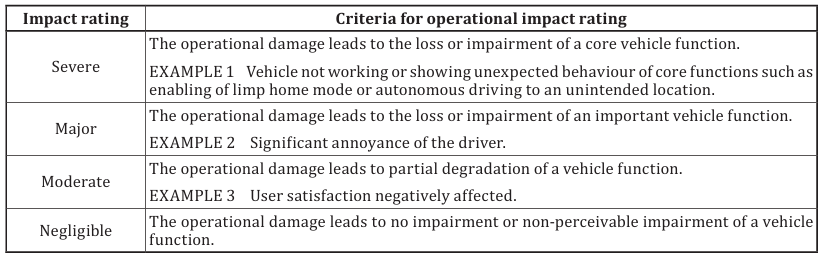
| 影響評級 | 運行影響評級的標準 |
|---|---|
| 嚴重 | 操作損壞會導致核心車輛功能的損失或損壞。 範例 1 車輛不工作或顯示核心功能的意外行為,如啟用軟行家庭模式或自動駕駛到意外位 置。 |
| 重大 | 操作損壞會導致重要車輛功能的損失或損壞。例子 2 是司機的重大煩惱。 |
| 中等 | 操作損壞會導致車輛功能的部分退化。範例 3 會對用戶滿意度產生負面影響。 |
| 可忽略 | <code>操作損壞不會導致車輛功能的損害或不可感知的損壞。 </code> |
這些標準可能也有安全後果,也可能沒有安全後果。F.5 對隱私損害的影響評級
表 F.4-隱私影響評級標準的範例
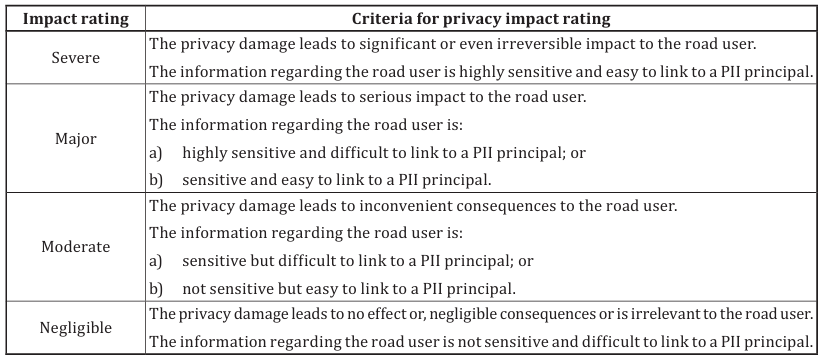
| 影響評級 | 關於隱私影響評級的標準 |
|---|---|
| 嚴重 | 隱私損害會對道路使用者造成重大甚至不可逆轉的影響。<br>有關道路用戶的信息非常敏感,並且很容易鏈接到 PII 負責人。 |
| 重大 | 隱私方面的損害會對道路使用者造成嚴重影響。有關道路使用者的信息包括:<br>a) 高度敏感,難以連接到 PII 校長;或 <br>b) 敏感且易於鏈接到 PII 主體。 |
| 中等 | 隱私方面的損害會給道路使用者造成不便的後果。 有關道路使用者的信息包括: <br>a) 敏感但難以鏈接到 PII 主體;或 <br>b) 不敏感,但很容易鏈接到 PII 主體。 |
| 可忽略 | 隱私損害不會造成任何影響,或可忽略不計的後果,或與道路使用者無關。<br />有關道路用戶的信息並不敏感,也難以鏈接到 PII 主體。 |
個人身份信息(PII)和 PII 主體可根據 ISO/IEC29100[匹]進行定義。
附件G 攻擊可行性等級指南
G.1 介紹
本附件提供了關於如何將以下方法應用於攻擊可行性評級的指導方針(見 15.7):
-攻擊潛在的;
-CVSS-based;和
-基於攻擊向量的。 考慮一個攻擊是否有擴展的潛力(即很容易擴展到多個實例和目標),可以包括在攻擊可行性的評級中。
G.2 關於基於攻擊潛力的方法的指南
G.2.1 關於攻擊潛力的背景
攻擊潛力在 ISO/IEC18045(五)中定義為為攻擊項目或組件所花費的努力的度量,用攻擊者的專業知識和 資源來表示。攻擊潛力依賴於五個核心參數:
-過去的時間;
-專業知識;
— 有關項目或零組件的知識;
— 機會之窗;和
—equipment. 此子句給出了定制的範例和攻擊可行性的映射範例。
G.2.2 參數自適應範例
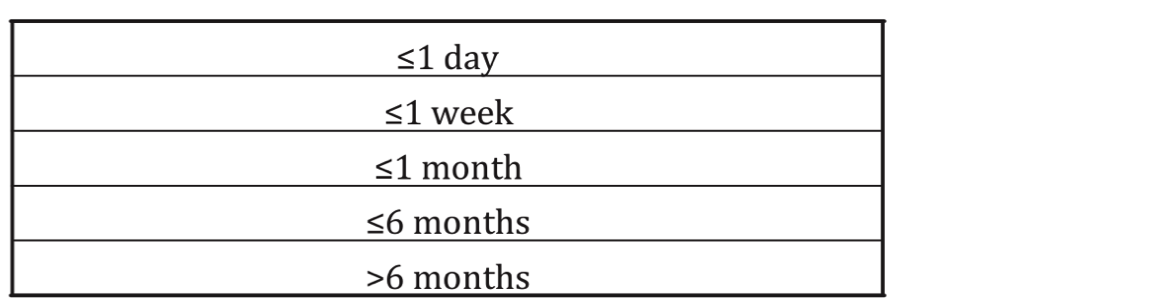
G.2.2.1 經過時間的定制範例
所經過的時間參數包括識別漏洞並開發和(成功)應用漏洞的時間。因此,該評級是基於評級時的專家 知識狀態,見表 G.l。
表 G.1-所用時間
<img src="https://vm2.go2see.me/wp-content/uploads/2026/10/image-20220525215143606.png" alt="image-20220525215143606" style="zoom: 50%;" />
G.2.2.2 專家專長的範例定制
專業知識參數與攻擊者的能力相關,相對於他們的技能和經驗,見表 G.2。
表 G.2-專業知識
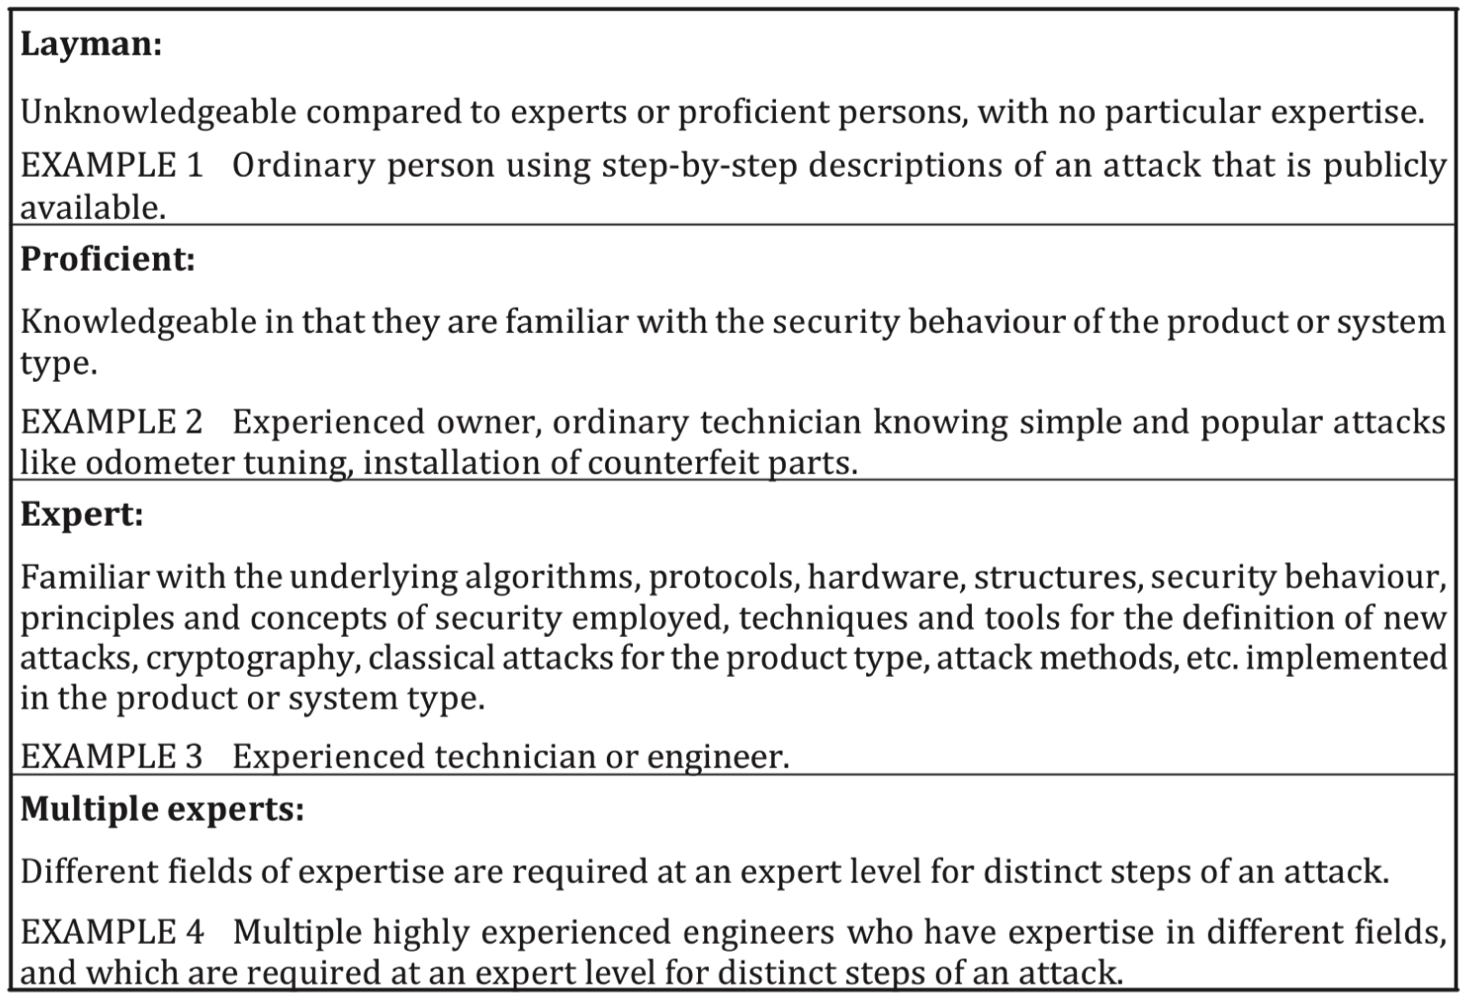
G.2.2.3 項目或組件知識的範例定制
項目或組件參數的知識與攻擊者獲得的有關項目或組件的信息量有關,請參見表 G.3。
表 G.3-有關項目或組件的知識
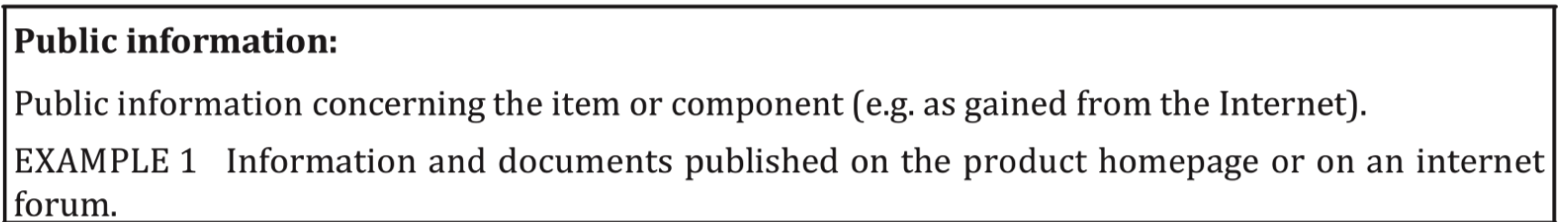
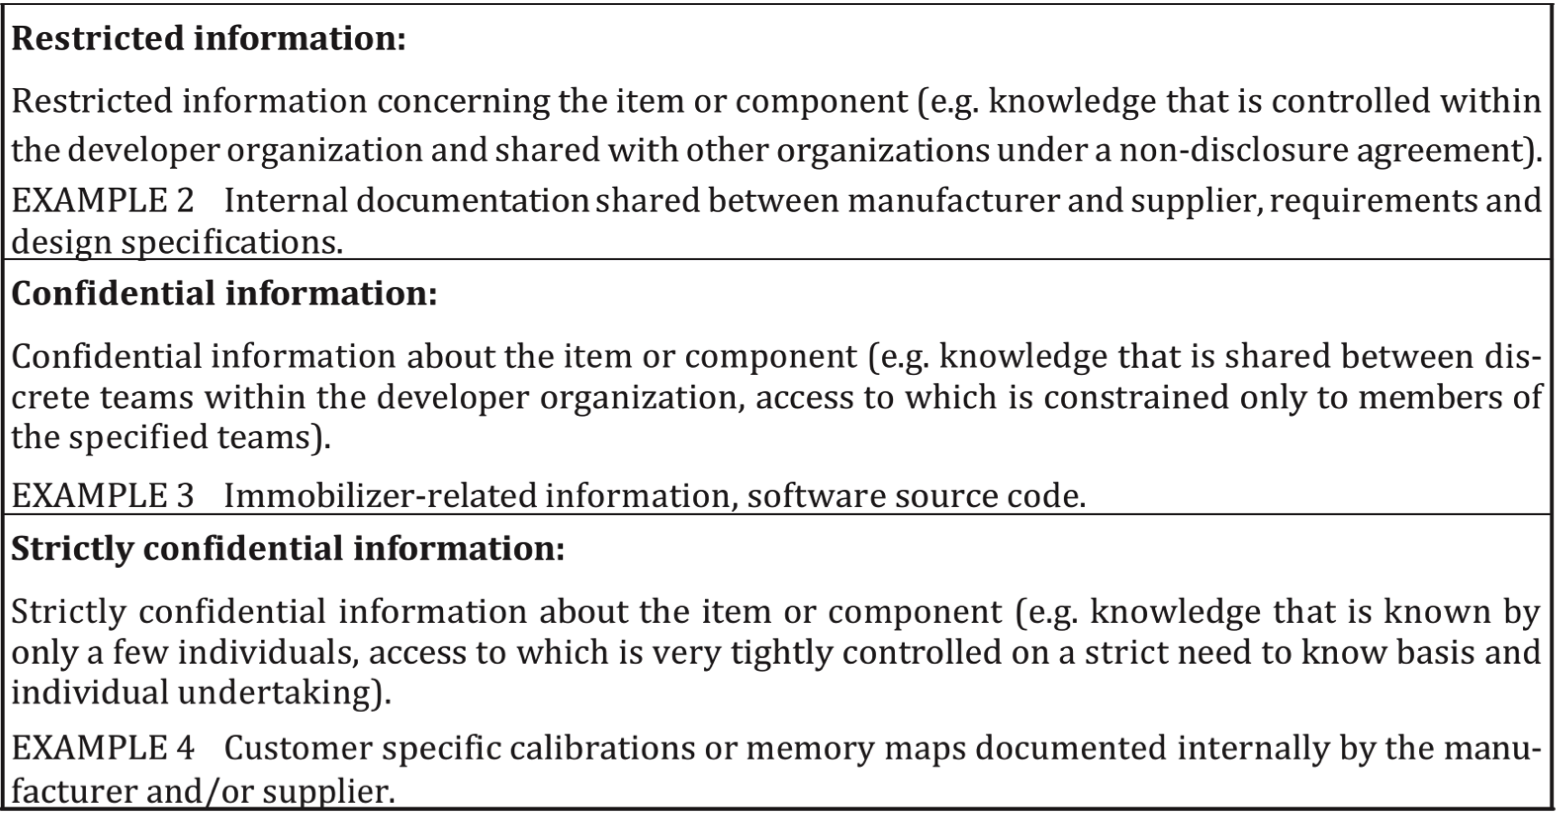
G.2.2.4 機會窗口的定制範例
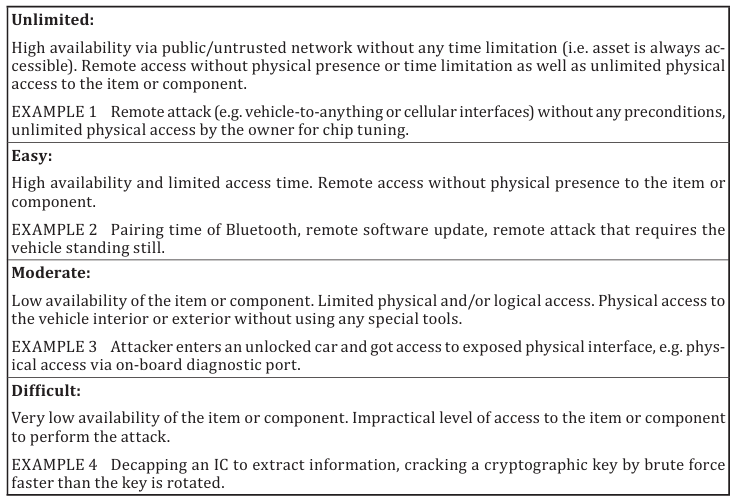
機會窗口參數與成功執行攻擊的訪問條件(時間、類型)相關。它將訪問類型(例如邏輯和物理)和訪 問持續時間(例如無限制和有限)相結合。根據攻擊類型的不同,這可能包括發現可能的目標、對目標 的訪問、對目標的利用工作、對目標執行攻擊的時間、保持未被發現、繞過檢測和網路安全控制等等。 (詳見表 G.4)。
表 G.4:機會之窗口
G.2.2.5 設備定制實例
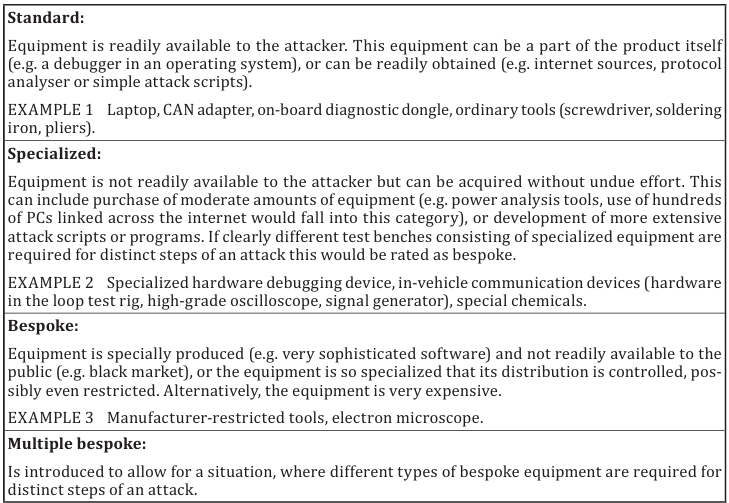
設備參數與攻擊者可以發現漏洞和/或執行攻擊的工具相關,見表 G.5。
表G.5設備
G.2.2.6 攻擊潛力和攻擊可行性之間的範例映射
對於每個參數,都可以定義數值。根據 ISO/IEC18045(五),根據上面提出的適應性,提出了以下量表, 見表 G.6。
表 G.6-攻擊潛力的範例聚合
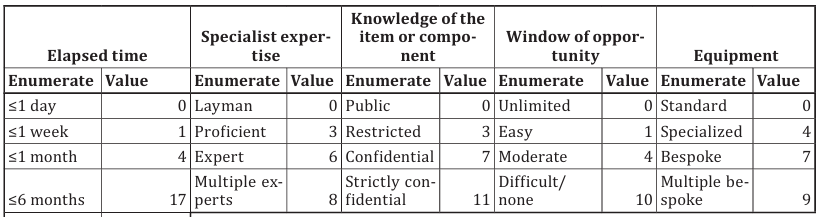
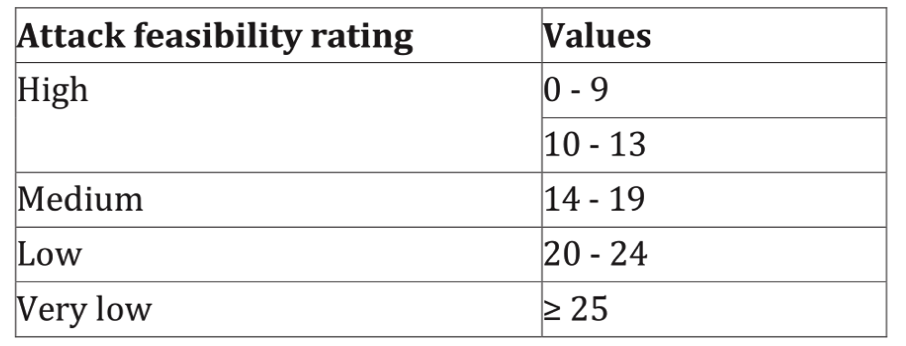
根據 ISO/IEC18045[23], 攻擊勢對應於所有參數的增加。基於 ISO/IEC18045 的自定義,使用表 G.7 繪 制了攻擊的可行性[23].
表 G.7-攻擊潛在映射的範例
G.3 基於 CVSS 的方法的指南
為了對信息技術安全漏洞進行評級,可以使用應急響應論壇和安全團隊(首先)[24]維護的 CVSS。在 基本度量組中,可利用性度量( 參見 參考[24]。7.1]可用於評估攻擊的可行性。其他 CVSS 指標(如影響指標)由本文檔的各個方面涵蓋,如損害場景和影響評估。 可利用性指標為:
- 攻擊向量;
- 攻擊複雜性;
- 所需的特權;和
- 用戶交互。
首先描述$^{[24]}$。對 CVSS 度量的評估會根據預定義的範圍內產生每個度量的數值。總體可利用性值可以根 據一個簡單的公式進行計算:
E = 8.22 * V * C * P * U
其中
- E 為可利用性值;
- V 是與攻擊向量相關的數值,範圍為 0.2 到 0.85;
- C 是與攻擊複雜度相關的數值,範圍從 0.44 到 0.77;
- P 是與所需特權相關聯的數值,範圍為 0.27 到 0.85;和
- U 是與用戶交互相關的數值,範圍從 0.62 到 0.85。
因此,可利用性值的範圍在 0.12 到 3.89 之間。
表 G.8 給出了一個關於 CVSS 可利用性值來攻擊可行性的範例映射。這是等距離可利用性步驟的一個例 子。
表 G.8-CVSS 可利用性映射範例
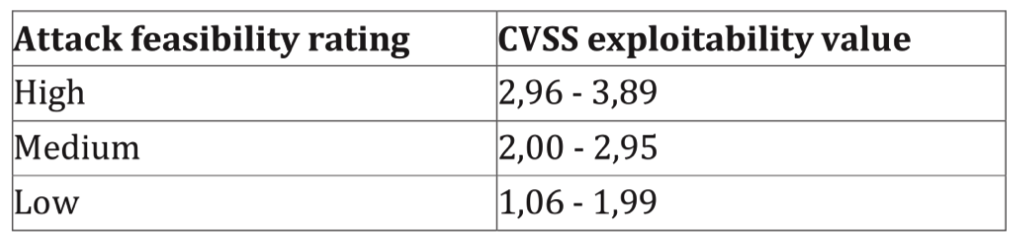

注意:僅使用可利用性度量作為較大的 CVSS 基本度量組的一部分的過程並不嚴格符合 CVSS 對度量的要求。要根 據本文檔計算風險,缺失的影響度量可以通過本文檔的影響度量來補償,請參見 Annex F 和參考[24]。
在不改變可利用性度量值的情況下,可以補充它們的描述,以便就組織的業務和正在開發的項目或組件 提供更好的指導,並減少在將描述應用於實際漏洞時出現誤解的可能性。這些補充可以是添加到度量值 描述中的特定於組織的範例。
除了漏洞之外,CVSS 的可利用性度量還可以用於評估概念上的缺陷, 缺陷和差距。
G.4 關於基於攻擊向量的方法的指導方針
基於攻擊向量的方法反映了攻擊路徑的特定情境。攻擊者為了利用攻擊路徑,距離越遠(邏輯上和物理上), 攻擊的可行性等級就會越高。假設可以利用互聯網利用漏洞的潛在攻擊者的數量大於可以利用需要物理 訪問項目或組件的攻擊路徑的潛在攻擊者的數量,見表 G9
表 G.9-基於攻擊向量的方法
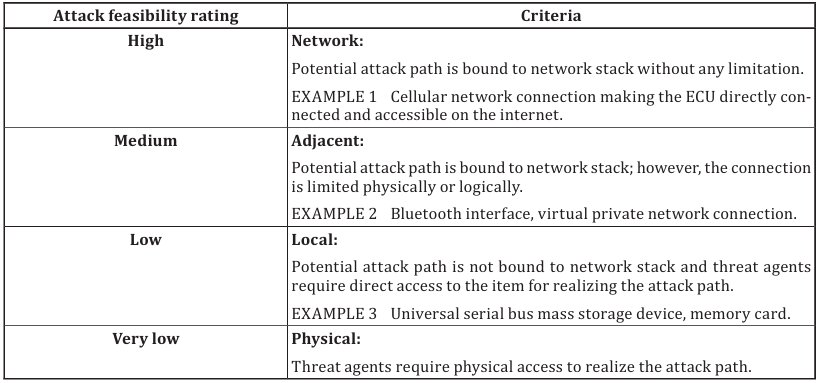
附件H TARA 方法應用例 - 前照燈系統
H.1 介紹
本附件中前照燈系統開發的範例和各自的工作成果僅為說明性目的而提供,並不打算暗示任何實際使用 的特定方法。
本附件可以通過介紹威脅分析和風險評估(TAR方法的應用實例,來幫助理解本文件的要求。本範例只 展示了說明 TARA 應用程序的概念階段,並以抽象、簡化的方式呈現。特別是它解決了:
-項目定義;和 —TARA.
TARA 被定義為模塊化的分析方法,每個模塊都可以按任何順序進行,例如: — 此資產識別相應損害場景的識別影響評級威脅場景識別攻擊路徑分析。
— 從目錄中選擇損害場景,影響評級,影響場景識別,此資產識別。 本附件中的例子的順序如下:
i. 此資產鑑定;
ii. 影響評級;
iii. 威脅場景識別;
iv. 攻擊路徑分析;
v. 攻擊可行性評價;
vi. 風險值確定; vii. 風險處置決策。
在步驟 v 中,採用了兩種不同的方法來評價攻擊的可行性。一種方法使用基於攻擊向量的方法(參見 [RC-15-14]], 另一種方法使用基於攻擊潛力的方法)。
圖 H.l 概述了第 9 條和第 15 條之間的各種相互作用。
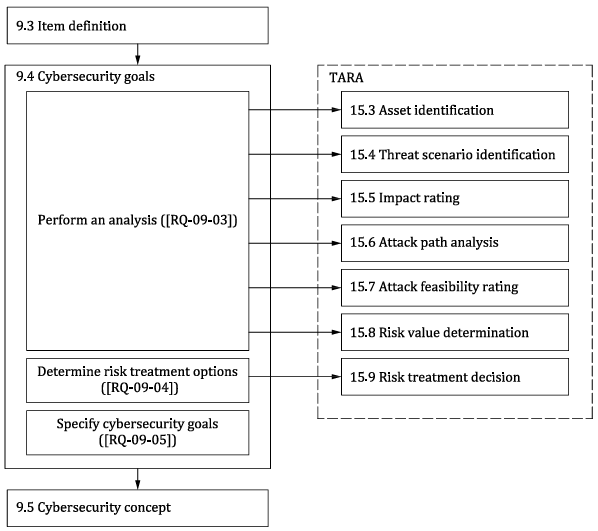
圖 H.1-概念階段的相互作用
H.2 前照燈系統概念階段的範例活動
H.2.1 項目定義
. 本條款顯示了 9.3 所選工作成果範例,前照燈系統範例項目定義如下:
a) 項目邊界(見圖 H.2):
b) 項目功能; -項目功能概述:前照燈系統根據開關開啟/關閉前照燈。如果前照燈處於遠光燈模式,則當檢測到
迎面而來的車輛時,前照燈系統會將前照燈自動切換到近光燈模式。如果不再檢測到即將到來 的車輛,它也會將前照燈自動返回到遠光燈模式。 注意關於前照燈的功能,前照燈系統不依賴於導航 ECU 和網關 ECU。
c) 初步架構(見圖 H.2)。
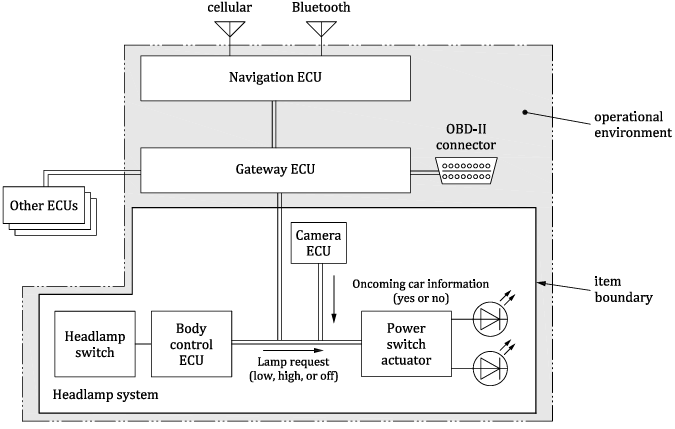
圖 H.2-前照燈系統的項目邊界及初步架構範例
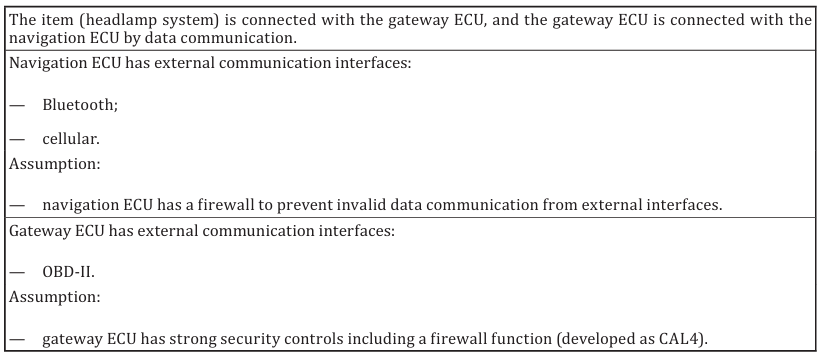
在項目定義期間,將描述項目的操作環境(請參見[RQ-09-02]]。操作環境為 TARA 的分析活動提供了補 充信息。表 H.l 顯示了本附件中使用的操作環境的範例說明。
表 H.1-操作環境的範例說明
H.2.2 此資產識別
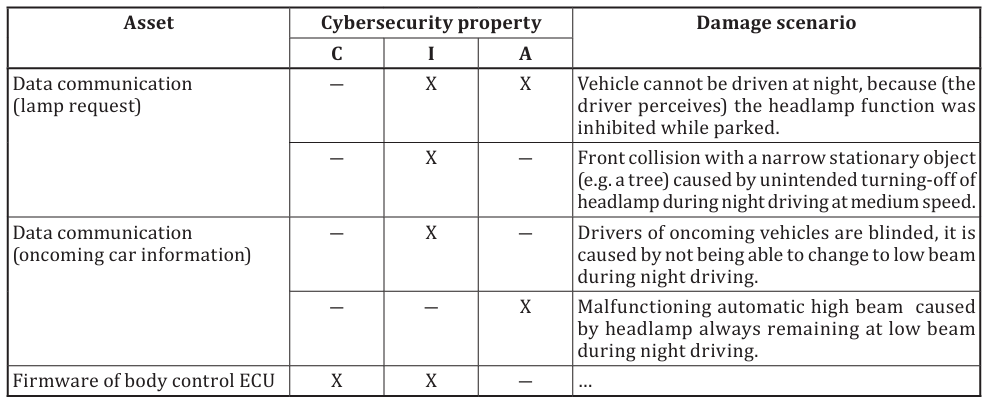
[RQ-09-03]根據 15.3 的要求進行此資產識別,以識別項目的此資產及其損害場景。表 H.2 為此資產識別的示 例結果。
表 H.2-此資產和損害場景的範例列表
H.2.3 影響評級
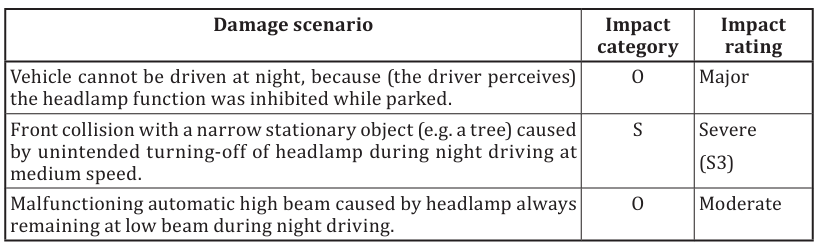
[RQ-09-03]還根據 15.5 的要求使用影響評級來評價損害場景的影響。表 H.3 顯示了影響評級的範例結 果。
表 H.3-損害場景的影響評級範例
H.2.4 威脅場景識別
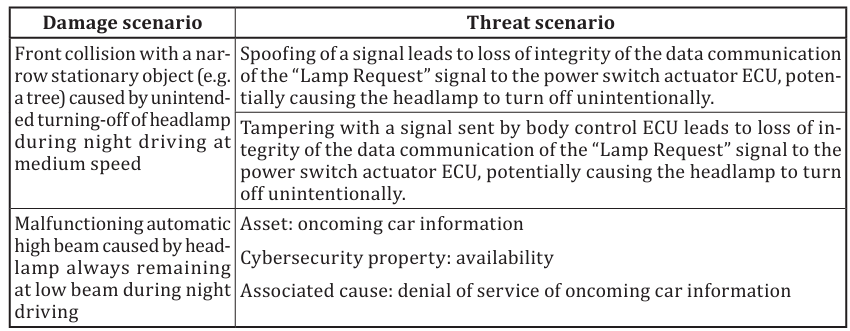
[RQ-09-03]還根據“54 表 H.4 顯示了威脅方案識別的範例結果”來調用威脅方案識別。
表 H.4-威脅場景的範例
H.2.5 攻擊路徑分析
. [RQ-09-03]還根據 15.6 調用攻擊路徑分析。表 H.5 顯示了攻擊路徑分析的範例結果,圖 H.3 顯示了 通過攻擊樹分析的攻擊路徑分析的範例。
對攻擊路徑的分析可以考慮到假設。在本例中,可以根據假設排除需要在項目內部進行物理訪問的攻擊 路徑,如身體控制 ECU 的微控制器。
表 H.5-威脅場景的攻擊路徑範例
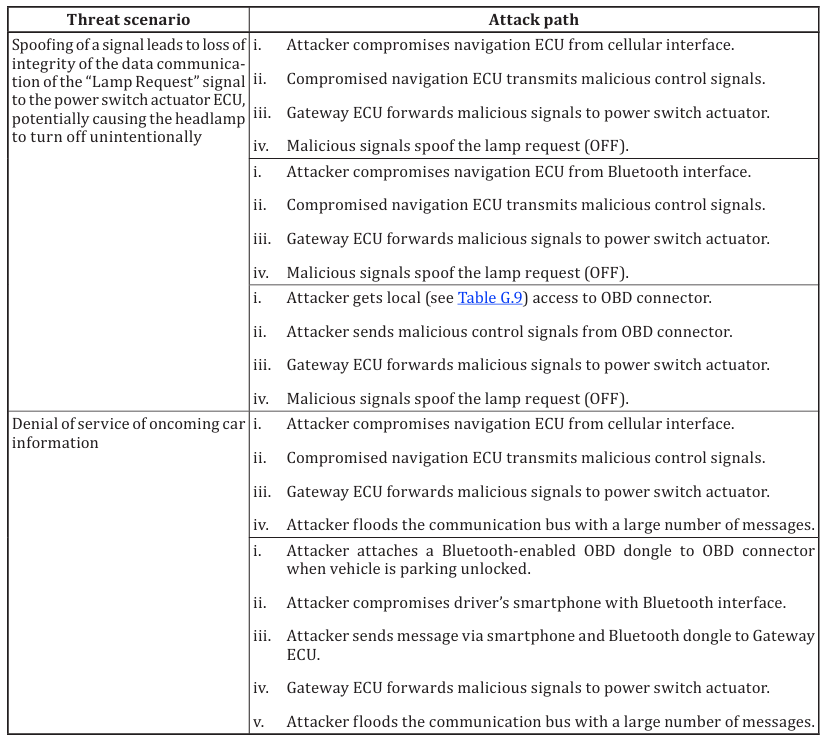
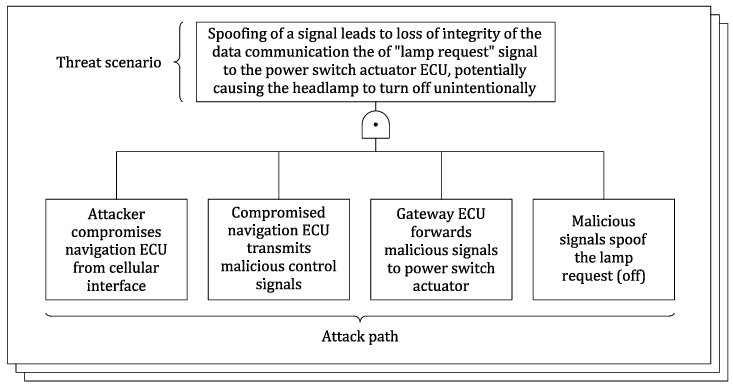
圖 H.3-通過攻擊樹分析導出的攻擊路徑的範例
H.2.6 攻擊可行性評級
. . [RQ-09-03]還根據 15.7 表呼叫每個攻擊路徑的攻擊可行性評級。H.6 顯示了根據 G4 所述的基於攻擊 向量的方法的攻擊可行性評級的範例結果。表 H.7 顯示了根據 G2 所述的基於攻擊潛力的方法的攻擊可 行性評級的範例結果。
表 H.6-使用基於攻擊向量的方法的攻擊可行性評價範例
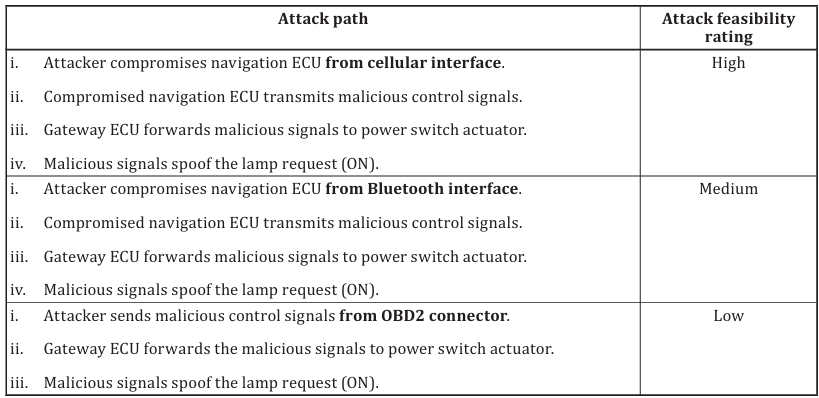
註 1 該基於攻擊向量的方法適用於概念階段。因為在概念階段,不可能收集所有與漏洞信息相關的項目。
根據推薦(見[RC-15-11]], 攻擊的可行性也可以基於基於攻擊潛力的方法來確定,這如表 H.7 中的示 例所示。
表 H.7-使用基於攻擊潛力的方法的攻擊可行性評級範例
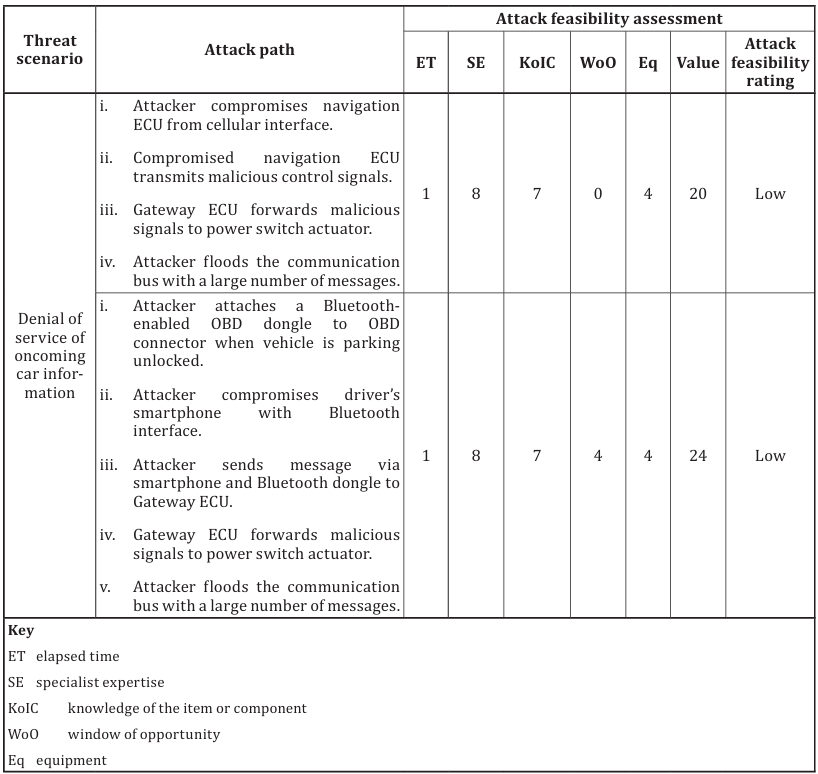
註 2 每個組織都可以根據自己的政策對每個評級應用基本依據。例如,為第二個攻擊路徑分配了機會窗口 4(中 等,請參見表 G.4),因為需要物理訪問。根據表 G.7,考慮所有可行性值,確定攻擊可行性等級。
H.2.7 風險值確定
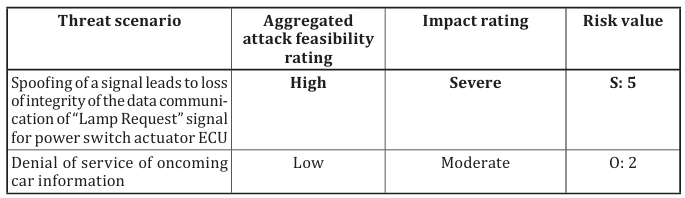
[RQ-09-03]還要求根據 15.8 要求對每個威脅場景進行風險確定。風險值可以利用組織定義的風險矩陣 來確定,以便將影響評級(見 15.5)和攻擊可行性(見 15.7)的組合映射到風險值。表 H.8 顯示了一 個範例風險矩陣,表 H.9 顯示了使用表 H.8 確定風險的範例結果。
表 H.8-風險矩陣範例
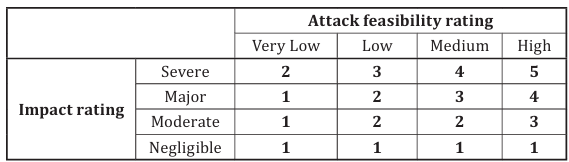
表 H.9-已確定的風險值的範例
| 威脅場景 | 綜合攻擊的可行性 等級 | 影響評級 | 風險值 |
|---|---|---|---|
| 信號欺騙導致電源開關執行器 <br>ECU“燈請求”信號數據通信完整性喪失 | 高 | 嚴重 | S: 5 |
| 拒絕提供迎面而來的汽車信息 | 低 | 中等 | O: 2 |
風險值也可以由組織定義的風險公式來確定。以下公式和表 H.10 顯示了一個範例。
$ R = 1 + I * F $
表 H.10-影響和攻擊可行性與數值之間的範例轉換
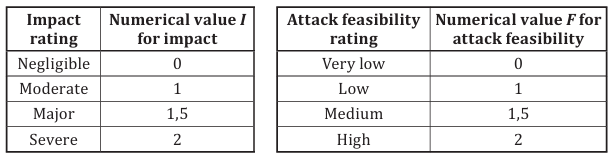
對於表 H.9 中所示的特定威脅場景,使用表 H.8 中給出的範例和上述公式的計算將導致相同的風險值。
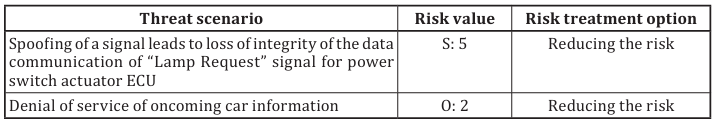
H.2.8 風險處置決策
[RQ-09-04]要求根據 15.9 選擇處置方案。表 H.11 顯示了風險處置決策的範例結果。.
表 H.11-風險處置決策的範例結果
BIBLIOGRAPHY 參考文件
| # | Info |
|---|---|
| [1] | ISO 26262-1:2018, Road vehicles — Functional safety — Part 1: Vocabulary |
| [2] | ISO 9000:2015, Quality management systems — Fundamentals and vocabulary |
| [3] | ISO 31000:2018, Risk management — Guidelines |
| [4] | ISO/IEC/IEEE 15288:2015, Systems and software engineering — System life cycle processes |
| [5] | ISO/IEC 27000:2018, Information technology — Security techniques — Information security management systems — Overview and vocabulary |
| [6] | ISO/TR 4804, Road vehicles — Safety and cybersecurity for automated driving systems — Design, verification and validation |
| [7] | IATF 16949,Quality management system requirements for automotive production and relevant service parts organizations |
| [8] | ISO 9001, Quality management systems — Requirements |
| [9] | ISO 10007, Quality management — Guidelines for configuration management |
| [10] | ISO/IEC 33001, Information technology — Process assessment — Concepts and terminology |
| [11] | ISO/IEC/IEEE 15288, Systems and software engineering — System life cycle processes |
| [12] | ISO/IEC/IEEE 12207, Systems and software engineering — Software life cycle processes |
| [13] | VDA QMC WORKING GROUP 13 / AUTOMOTIVE SIG.Automotive SPICE Process Assessment / Reference Model, Version 3.1 [online]. Berlin: VDA QMC, November 2017. Available at: http://www.automotivespice.com/fileadmin/software-download/AutomotiveSPICE_PAM_31.pdf |
| [14] | ISO 29147,Information technology — Security techniques — Vulnerability disclosure |
| [15] | IEC 62443-2-1,Industrial communication networks — Network and system security — Part 2-1: Establishing an industrial automation and control system security program |
| [16] | ISO 26262 (all parts), Road vehicles — Functional safety |
| [17] | MISRA C, 2012,Guidelines for the use of the C language in critical systems, 3rd Edition, 1st Revision. Nuneaton, England: HORIBA MIRA, February 2019. ISBN (print/electronic): 978-1-906400-21-7 / 978-1-906400-22-4. |
| [18] | SEI CERT,C Coding Standard – Rules for developing safe, reliable and secure systems [online]. Pittsburgh, Pennsylvania: Software Engineering Institue, Carnegie Mellon University, 2016 [viewed 2021-02-12]. Available at: https://resources.sei.cmu.edu/library/asset-view.cfm?assetid=454220 |
| [19] | ROSS, Ron, et al. (2018),Systems Security Engineering: Considerations for a Multidisciplinary Approach in the Engineering of Trustworthy Secure Systems [online]. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-160, Vol. 1. Updated March 2018 [viewed 2021-02-16]. Available at: https://doi.org/10.6028/NIST.SP.800-160v1 |
| [20] | E-SAFETY VEHICLE INTRUSION PROTECTED APPLICATIONS (EVITA), Deliverable D2.3:Security requirements for automotive on-board networks based on dark-side scenarios [online]. Edited by A. Ruddle et al. December 2009 [viewed 2021-01-17]. Available at: https://doi.org/10.5281/zenodo.1188418 |
| [21] | ETSI TS 102 165-1,CYBER; Methods and protocols; Part 1: Method and pro forma for Threat, Vulnerability, Risk Analysis (TVRA), Version 5.2.3 [online]. October 2017 [viewed 2021-01-19]. Available at: https://www.etsi.org/deliver/etsi_ts/102100_102199/10216501/05.02.03_60/ts_10216501v050203p.pdf |
| [22] | UcedaVélez, Tony and Morana, Marco M.Risk Centric Threat Modeling: Process for Attack Simulation and Threat Analysis. Hoboken, New Jersey: Wiley, May 2015. ISBN: 978-1-118-98835-0. |
| [23] | ISO/IEC 18045,Information technology — Security techniques — Methodology for IT security evaluation |
| [24] | FORUM OF INCIDENT RESPONSE AND SECURITY TEAMS (FIRST). Common Vulnerability Scoring System (CVSS),Common Vulnerability Scoring System v3.1: Specification Document, [online]. Available at: https://www.first.org/cvss/v3.1/specification-document |
| [25] | ISO/IEC 29100, Information technology — Security techniques — Privacy framework |
| [26] | Automotive ISAC,Automotive Cybersecurity Best Practices [online]. Available at: https://www.automotiveisac.com/best-practices/ |
| [27] | FORUM OF INCIDENT RESPONSE AND SECURITY TEAMS (FIRST). Traffic Light Protocol (TLP),FIRST Standards Definitions and Usage Guidance - Version 1.0, [online]. Available at: https://www.first.org/tlp/ |
| [28] | ISO/IEC 23822, Information technology — Vocabulary |
| [29] | ISO/IEC 15408 (all parts), Information technology — Security techniques — Evaluation criteria for IT security |
| [30] | ISO/IEC 27001, Information technology — Security techniques — Information security management systems — Requirements |
| [31] | ISO/IEC 27010, Information technology — Security techniques — Information security management for inter-sector and inter-organizational communications |
| [32] | ISO/IEC/IEEE 26511, Systems and software engineering — Requirements for managers of information for users of systems, software, and services |
| [33] | IEC 31010, Risk management — Risk assessment techniques |
| [34] | IEC 61508-7,Functional safety of electrical/electronic/programmable electronic safety-related systems — Part 7: Overview of techniques and measures |
| [35] | JOHNSON, Christopher, et al. (2016)Guide to Cyber Threat Information Sharing [online]. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-150, October 2016 [viewed 2021-02-16]. Available at: https://doi.org/10.6028/NIST.SP.800-150 |
| [36] | JOINT TASK FORCE TRANSFORMATION INITIATIVE, 2012),Guide for Conducting Risk Assessments [online]. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-30, Rev. 1. September 2012 [viewed 2021-02-16]. Available at: http://dx.doi.org/10.6028/NIST.SP.800-30r1 |
| [37] | SAE J3061,Cybersecurity Guidebook for Cyber-Physical Vehicle Systems |
| [38] | SCARFONE, Karen, et al. (2008),Technical Guide to Information Security Testing and Assessment [online]. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-115. September 2008 [viewed 2021-02-16]. Available at: https://doi.org/10.6028/NIST.SP.800-115 |
| [39] | TAKANEN, Ari et al.Fuzzing for Software Security and Quality Assurance, Second Edition. Boston, Massachusetts/London: Artech House, January 2018. ISBN: 978-1-60807-850-9. |
留言
網站管理員你好,這是一則預留內容留言。 如需開始審閱、編輯及刪除留言,請前往 [控制台] 的 [留言] 頁面進行必要的操作。 留言者個人頭像來源為 Gravatar。